
Cosa fa
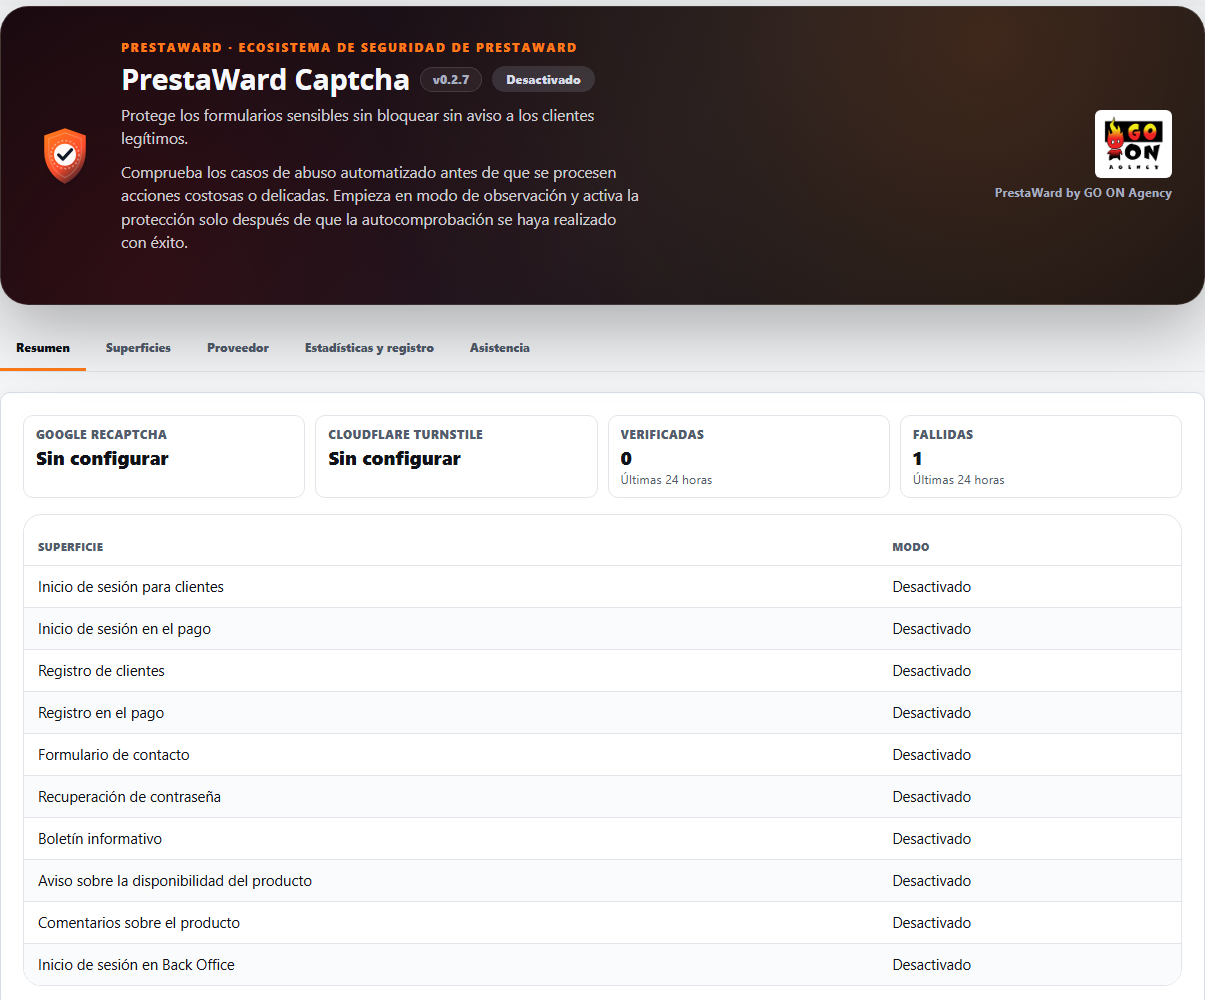
Protegge l’accesso, la registrazione, gli ordini, i contatti, il recupero della password, l’accesso al Back Office, le newsletter, i commenti e gli avvisi di disponibilità. La modalità Osservazione ti permette di verificare il comportamento effettivo prima di attivare qualsiasi blocco.
Durante il processo d’ordine, protegge l’accesso e la registrazione del cliente che avvengono al momento dell’acquisto. Non convalida il pagamento né il pulsante di conferma dell’ordine.
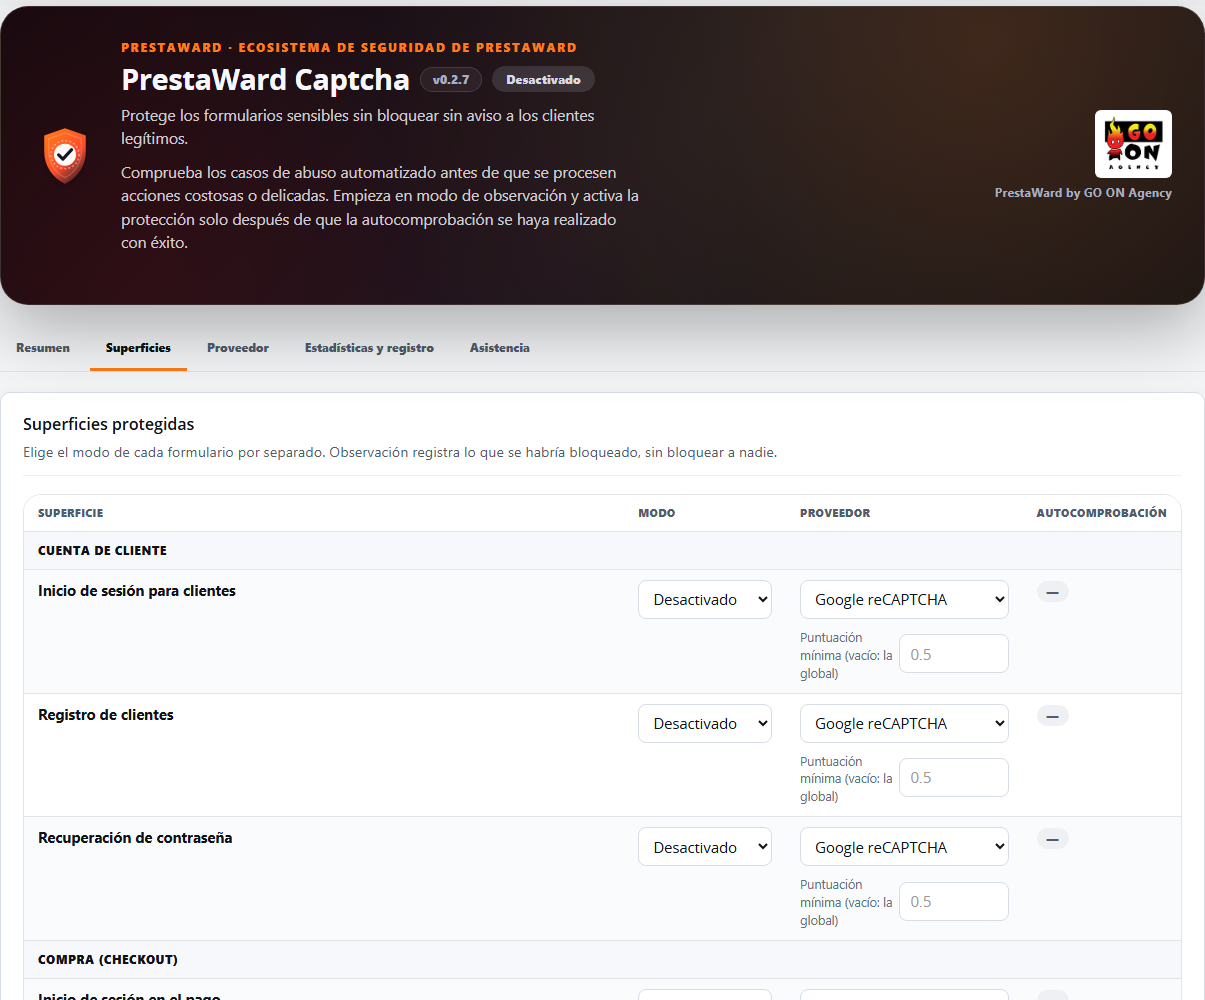
Ogni form ha la propria modalità (Disattivato, Osservazione o Protezione), quindi puoi proteggere l’accesso al Back Office e, allo stesso tempo, tenere solo in osservazione il form di contatto.
Copre dieci moduli standard (accesso e registrazione, anche durante l’acquisto; contatto; recupero password; accesso al Back Office; newsletter; recensioni dei prodotti e avvisi di disponibilità) e aggiunge i moduli specifici del tuo tema tramite un selettore CSS, senza modificare i template. Se Google o Cloudflare smettono di rispondere, né i tuoi clienti né il tuo team rimarranno bloccati: per tutta la durata del disservizio, il modulo applica controlli locali verificati sul server.
Come funziona
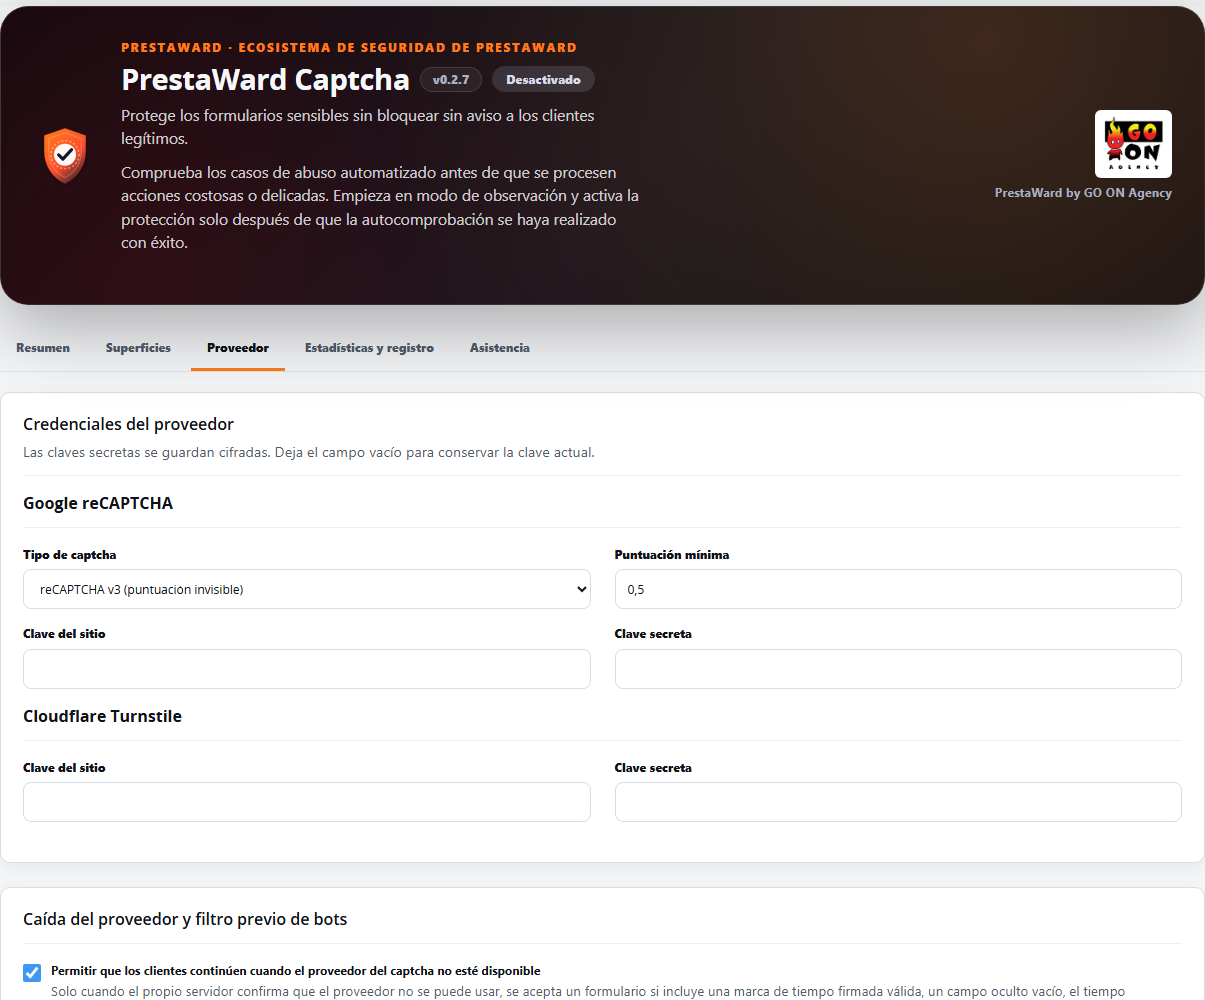
- Il modulo non include un CAPTCHA proprio: utilizza Google reCAPTCHA (v2 o v3) o Cloudflare Turnstile. Puoi scegliere il provider per ogni superficie e per ogni negozio.
- Rileva i form compatibili nel browser, così non devi modificare i template. La verifica definitiva avviene sul server: controlla il dominio, l’azione, la scadenza e che il token non sia già stato usato.
- Si installa con tutti i form in modalità Disattivato. Ogni form ha una propria modalità in ogni negozio: in Osservazione registra cosa sarebbe successo senza bloccare nessuno, mentre in Protezione blocca gli invii senza una verifica valida. Un form può passare a Protezione solo dopo aver superato l’autotest in Osservazione.
- Le impostazioni vengono salvate per ogni negozio. Per scaricare il rapporto di assistenza devi selezionare un negozio specifico.
- Se il server non riesce a connettersi a Google o Cloudflare per diverse volte di seguito, il modulo contrassegna il negozio come degradato e ti avvisa via e-mail.
- Soluzione di riserva in caso di interruzione del servizio da parte del provider (moduli dei clienti e accesso al Back Office in modalità “Protezione”): solo quando il server stesso conferma che il provider non è utilizzabile, viene accettato l’invio che riporti un timestamp firmato con la pagina, un campo trappola vuoto, qualche secondo dal caricamento della pagina e una frequenza di invio normale. Ogni utilizzo viene registrato come «fallback used» nelle statistiche. È attivato di default e si disattiva con un unico interruttore per negozio. Nell’accesso al Back Office richiede gli stessi segnali verificati sul server e non è mai un modo per aggirare un provider che ha effettivamente risposto: un token rifiutato, o un invio senza token mentre il provider funziona, viene rifiutato come sempre. Durante un’interruzione, questo accesso è più vulnerabile rispetto a un bot mirato, quindi è consigliabile mantenere un secondo fattore di autenticazione con PrestaWard Authenticator.
- Modalità locale tramite modulo (newsletter, contatti e avvisi di disponibilità): il modulo è protetto solo da controlli locali, con un timestamp firmato, un campo trappola, un tempo minimo di invio (4 secondi) e un limite di invii (da 1 a 50 ogni 10 minuti). Non carica nessuno script di un fornitore, non ne chiama nessuno e non ha bisogno di chiavi. Mantiene la propria modalità (Disattivato, Osservazione o Protezione) e passa a Protezione solo dopo aver superato l’autotest in modalità Osservazione. È meno efficace contro i bot mirati rispetto a un fornitore, per questo il pannello lo segnala e non è disponibile per accesso, registrazione, ordini, recupero password, Back Office né commenti sui prodotti. Una pagina servita da una cache completa per più di sei ore potrebbe rifiutare l’invio: basta ricaricarla per risolvere il problema.
- Domini di posta bloccati (registrazione clienti, anche durante l’acquisto, e newsletter): un elenco che scrivi tu, una regola per riga, con un dominio esatto o un jolly per i suoi sottodomini (fino a 100 regole). Il dominio e-mail viene confrontato con l’elenco prima di interpellare il provider e, se corrisponde, viene respinto con un messaggio neutro che non rivela l’elenco. Nella sezione “Osservazione” viene registrato solo ciò che sarebbe stato rifiutato. Né l’indirizzo e-mail del visitatore né il suo dominio vengono salvati o registrati: solo un contatore e un evento senza dati personali per ogni rifiuto.
- Punteggio minimo di reCAPTCHA v3 per modulo: ogni modulo può avere il proprio punteggio, da 0 a 1. Se lo lasci vuoto, viene utilizzato il punteggio globale, quindi non cambia nulla finché non imposti un valore. Un modulo in modalità “Protezione” con un punteggio proprio deve regolarne il punteggio in modalità “Osservazione” e ripetere l’autotest prima di tornare in modalità “Protezione”.
- Aspetto del widget (scheda Superficie): tema (chiaro, scuro o automatico) e dimensione (normale o compatta) per il campo reCAPTCHA v2 e per Cloudflare Turnstile, anche nell’accesso al Back Office. I valori predefiniti mantengono l’aspetto attuale.
- Prefiltro sul server (modalità Protezione): i bot evidenti vengono respinti prima di contattare il provider, solo in presenza di prove positive: un campo trappola compilato, un timestamp falsificato, un invio più veloce di quanto una persona possa digitare o un numero eccessivo di invii per form e visitatore. Un timestamp mancante o scaduto non viene mai considerato come prova. Puoi disattivarlo per negozio.
- I nuovi controlli non salvano nulla che identifichi il visitatore: i dati vengono raggruppati in un “cubo” anonimo, creato con un hash con chiave che cambia ogni giorno, che esiste solo in una tabella di contatori che viene cancellata dopo due giorni.
- Protezione contro gli errori di integrazione (form dei clienti in Protezione): se un form smette di inviare il token al server mentre il provider funziona (ad esempio, dopo un aggiornamento del tema, un JavaScript personalizzato o una cache delle pagine), solo quel form passa a un’Osservazione temporanea per non rifiutare i clienti, e tu ricevi una segnalazione nel modulo e un’e-mail. Torna automaticamente in Protezione quando il problema scompare e i token vengono verificati correttamente. L’accesso al Back Office non viene mai compromesso.
- Gli avvisi via e-mail segnalano problemi operativi e picchi di traffico automatizzato. I destinatari e le soglie si configurano per ogni negozio.
Funzioni principali
- Modalità specifica per ogni form e negozio: Disattivato, Osservazione o Protezione.
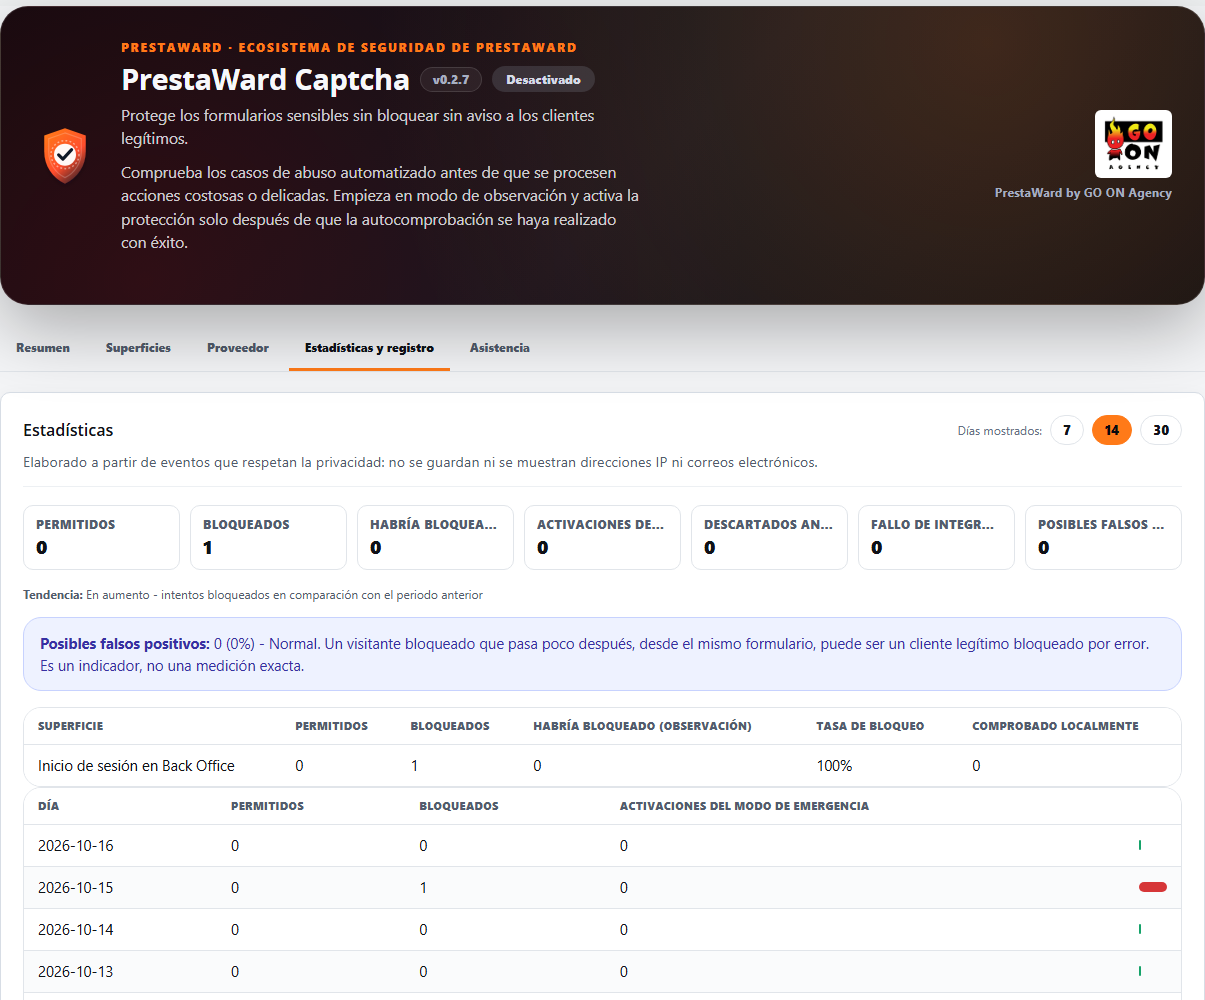
- Pannello delle statistiche: invii consentiti e bloccati per modulo e per giorno (7, 14 o 30 giorni), andamento rispetto al periodo precedente, utilizzi della soluzione di riserva, richieste scartate prima del fornitore, quanti invii di ciascun modulo sono stati verificati in locale e indicatore di possibili falsi positivi. Nella sezione “Osservazione”, una colonna a parte mostra quanti invii sarebbero stati bloccati. Non contiene indirizzi né e-mail.
- Form propri: un form che non viene riconosciuto automaticamente (checkout in una pagina, form del tema) può essere assegnato, per negozio, a una superficie protetta tramite un selettore CSS (fino a dieci, limitabili facoltativamente a una sola pagina). Il pannello avverte che la protezione rimane attiva solo se il form invia i dati a una pagina verificata dal modulo stesso.
- Google reCAPTCHA v2/v3 e Cloudflare Turnstile, selezionabili per superficie e negozio, con punteggio minimo di reCAPTCHA v3 per ogni modulo.
- Dieci moduli predefiniti e moduli personalizzati senza modificare i modelli.
- Modalità locale tramite modulo, senza chiavi né script di terze parti, per newsletter, contatti e avvisi di disponibilità.
- Elenco interno dei domini di posta bloccati per la registrazione dei clienti e la newsletter, applicato prima di consultare il fornitore e senza salvare né email né domini.
- Soluzione di riserva in caso di interruzione del servizio da parte del fornitore, anche per l’accesso al Back Office, che continua a rifiutare tutto ciò che il fornitore ha già rifiutato.
- Tema e dimensioni del widget reCAPTCHA v2 e Cloudflare Turnstile.
- Scheda “Superficie” ordinata: tabella dei moduli raggruppata, selettore che mostra il testo completo e il pulsante “Salva” nella tua pagina, senza sovrapporsi alla scheda di pausa temporanea.
- Email di segnalazione con il logo del tuo negozio nell’intestazione e, nel piè di pagina, il logo di GO ON Agency con la firma «PrestaWard by GO ON Agency». Il corpo del messaggio mostra il modulo, la causa e lo stato con testi tradotti, non con codici interni.
- Aspetto unificato del pannello nei quattro moduli PrestaWard: intestazioni di sezione, schede dei moduli con bordi neutri e blocchi a scomparsa comuni, statistiche su un’unica riga e un logo GO ON Agency più grande nell’intestazione. Il pulsante principale assume ora un colore a tinta unita del marchio, senza sfumature.
- Pannello a schede (Riepilogo, Superficie, Fornitore e Statistiche e registro, più una scheda Assistenza, sempre l’ultima): viene conteggiata solo la scheda aperta; il Riepilogo mostra lo stato a colpo d’occhio con, al massimo, una riga di avviso; ogni scheda salva solo le proprie impostazioni.
- Convalida del dominio, azione, scadenza e riutilizzo del token.
- Compatibilità con i flussi classici e Symfony del Back Office.
- Registri tecnici senza e-mail, indirizzi IP, cookie né token.
- Conservazione dei registri configurabile per negozio: 30 giorni per impostazione predefinita e da 1 a 365 giorni. Il modulo elimina ogni giorno i registri scaduti.
- Credenziale del provider cifrata a riposo.
- Integrity API e heartbeat integrati. Nella schermata del modulo, il pulsante “Sincronizza” aggiorna la connessione con Integrity.
- Sincronizzazione con Integrity all’apertura del pannello, tramite una richiesta in background che non rallenta la pagina e al massimo una volta al minuto per ogni negozio.
- Pannello di assistenza di GO ON Agency con un rapporto diagnostico scaricabile. Viene scaricato da un dipendente con autorizzazione di modifica, dopo aver selezionato un negozio. Include versioni, stati e contatori, non contiene dati dei clienti e non viene inviato automaticamente.
- Pannello di controllo e traduzioni in nove lingue.
Requisiti
- PrestaShop dalla versione 1.7.7 alla 9, con la versione di PHP richiesta dalla tua versione di PrestaShop.
- Chiavi di Google reCAPTCHA o Cloudflare Turnstile per ogni negozio in cui attivi la Protezione. Sono create dal commerciante stesso nell’account del fornitore. I moduli in modalità locale non richiedono chiavi.
- In modalità Protezione, il browser del visitatore deve poter caricare lo script del fornitore. Se non viene caricato, il modulo non viene inviato e al visitatore viene chiesto di riprovare, a meno che il server non confermi che il fornitore non è disponibile e venga applicata la soluzione di riserva locale, oppure che il modulo utilizzi la modalità locale.
Cosa non fa
- Non si tratta di un CAPTCHA ospitato in proprio: la verifica viene effettuata da Google o Cloudflare, secondo le loro condizioni sulla privacy. Il server invia loro il token e l’indirizzo IP del visitatore per la verifica.
- Non blocca nulla né in modalità Disattivato né in modalità Osservazione.
- La modalità locale non sostituisce un provider: è meno efficace contro i bot mirati, è disponibile solo per newsletter, contatti e avvisi di disponibilità, e in quei moduli la soluzione di riserva in caso di guasto, la protezione dell’integrazione e il circuito di sicurezza del fornitore non si applicano perché non c’è nessun fornitore che possa andare in errore.
- Non include elenchi di domini di posta elettronica né indirizzi di terze parti: l’elenco dei domini bloccati lo scrivi e lo gestisci tu, e non si aggiorna automaticamente.
- Non protegge il pagamento, altri form non presenti nell’elenco (tranne quelli che assegni tu con un selettore CSS) né l’API di amministrazione di PrestaShop.
- Non sostituisce un firewall per applicazioni web (WAF).
- Il piè di pagina delle e-mail del modulo non contiene link, indirizzi di contatto né immagini ospitate al di fuori del tuo negozio: il logo di GO ON Agency è un file del modulo stesso che viene caricato direttamente dal tuo negozio.
- Non memorizza token, segreti, password, cookie, indirizzi e-mail né indirizzi IP nei propri registri.
Compatibilità verificata
La versione 0.2.7 ha superato i test di laboratorio su PrestaShop 1.7, 8 e 9 il 15 ottobre 2026, anche con la compilazione finale: installazione pulita e aggiornamento dalla versione 0.2.6, e accesso al Back Office con un browser reale in tutte e tre le versioni (provider che rifiuta, script bloccato e simulazione di interruzione del provider). Su PrestaShop 9, quando un captcha viene rifiutato, viene visualizzato il messaggio del captcha seguito dall’avviso generico che PrestaShop aggiunge sempre.
Le versioni precedenti sono state testate su PrestaShop 1.7.8.11 con PHP 7.4, PrestaShop 8.2.7 con PHP 8.1 e PrestaShop 9.1.4 con PHP 8.5. La verifica include i moduli del Front Office, il login al Back Office e l’intero flusso delle notifiche di disponibilità con ps_emailalerts.
Utilizzo sicuro
L’installazione non attiva alcun blocco. Configura le chiavi del provider, controlla i form in Osservazione e passa a Protezione solo quando la diagnostica è corretta.
Changelog
Questo changelog riassume, versione per versione, l’impatto sui negozi e sui team di e-commerce.
0.2.7
- Novità: modalità locale per modulo. La newsletter, il modulo di contatto e gli avvisi di disponibilità possono essere protetti solo con controlli locali (timestamp firmato, campo trappola, tempo minimo di invio di 4 secondi e limite di invii), senza caricare alcuno script di un fornitore né aver bisogno di chiavi. Ogni modulo mantiene la propria modalità (Disattivato, Osservazione o Protezione) e passa alla modalità Protezione solo dopo aver superato l’autotest in modalità Osservazione. È meno efficace contro i bot mirati rispetto a un provider e non va mai utilizzato per accesso, registrazione, ordini, recupero password, Back Office o commenti. Le statistiche mostrano quanti invii di ciascun modulo sono stati verificati localmente. Una pagina servita da una cache completa da più di sei ore potrebbe rifiutare l’invio; ricaricarla risolve il problema.
- Novità: domini di posta bloccati. Un elenco che crei tu (una regola per riga, un dominio esatto o un jolly per i suoi sottodomini, fino a 100 regole) viene applicato alla registrazione dei clienti, anche durante l’acquisto, e alla newsletter. Il controllo avviene prima di interpellare il provider e un’e-mail corrispondente viene respinta con un messaggio neutro che non rivela l’elenco. Nella sezione “Osservazione” viene registrato solo ciò che sarebbe stato respinto. Non vengono salvati né l’e-mail né il suo dominio: solo un contatore e un evento senza dati personali per ogni rifiuto.
- Novità: punteggio minimo di reCAPTCHA v3 per modulo. Se lo lasci vuoto, viene utilizzato il punteggio globale, quindi non cambia nulla finché non imposti un valore. Un valore non valido riporta il punteggio al valore globale.
- Novità: tema (chiaro, scuro o automatico) e dimensione (normale o compatta) del widget di reCAPTCHA v2 e Cloudflare Turnstile, anche nell’accesso al Back Office. I valori predefiniti mantengono l’aspetto attuale; reCAPTCHA v3 e v2 invisibile non mostrano il widget. In reCAPTCHA, «automatico» segue la combinazione di colori del visitatore.
- L’accesso al Back Office utilizza la stessa soluzione di riserva dei moduli dei clienti, ma solo finché il fornitore non è disponibile e il server lo conferma. Un fornitore che ha risposto «verifica fallita» viene comunque rifiutato come sempre. Ogni utilizzo viene registrato come «fallback used», un interruttore per negozio lo disattiva e la pausa temporanea dell’operatore rimane attiva. La schermata di accesso non si blocca mai: lo script segnala l’errore al server e poi invia comunque il modulo. Durante un’interruzione, questo accesso è più vulnerabile rispetto a un bot mirato; è consigliabile mantenere PrestaWard Authenticator come seconda barriera. La protezione contro gli errori di integrazione continua a non influire sul Back Office.
- Il pannello è suddiviso in schede (Riepilogo, Superficie, Fornitore e Statistiche e registro) e tiene conto solo della scheda aperta. La scheda Riepilogo mostra lo stato di ogni fornitore, le verifiche andate a buon fine e quelle fallite nelle ultime 24 ore, lo stato effettivo di ogni modulo e, al massimo, una riga di avviso che rimanda alla scheda in cui viene risolto il problema. Ogni scheda ha il proprio pulsante Salva e salva solo le impostazioni che mostra. Il pannello di assistenza di GO ON Agency ha una propria scheda, Assistenza, sempre l’ultima, mentre lo stato di Integrity si trova alla fine di tutte le schede.
- La scheda “Superficie” è stata ridisegnata: tabella dei moduli raggruppata, selettore che non taglia più il testo (prima mostrava «Desa») e pulsante “Salva” fuori dalla scheda di pausa temporanea, senza sovrapporvisi. Il tema e le dimensioni del widget si regolano in una sezione di questa scheda.
- Correzione dell’avviso «moduli attivati senza aver superato il test»: appariva con sei moduli anche se erano tutti disattivati. Ora conta solo i moduli che non sono in modalità Disattivato.
- Nelle nuove installazioni, le notifiche via e-mail relative agli incidenti sono disattivate finché non specifichi un indirizzo, in modo che la configurazione possa essere salvata fin da subito. Le installazioni aggiornate mantengono le loro impostazioni.
- Le e-mail relative agli incidenti (aperti e risolti) mostrano il logo del tuo negozio nell’intestazione (con il nome del negozio come testo alternativo) e un piè di pagina comune con il logo di GO ON Agency e la firma «PrestaWard by GO ON Agency», senza link né indirizzi di contatto. Il logo nel piè di pagina è un file del modulo stesso fornito dal tuo negozio.
- Correzione: il corpo dell’e-mail di segnalazione non mostra più codici interni (ad esempio «configuration_test» o «opened»): ora indica il modulo, la causa e lo stato con testi tradotti nelle nove lingue.
- Risolve un problema per cui un errore nella chiamata al provider bloccava un modulo del Front Office; le chiamate al provider dallo script del negozio sono protette allo stesso modo di quelle per l’accesso al Back Office.
- Aspetto unificato del pannello nei quattro moduli PrestaWard: intestazioni di sezione, schede dei moduli con bordi neutri e blocchi a scomparsa comuni, statistiche su un’unica riga e un logo GO ON Agency più grande nell’intestazione. Il pulsante principale assume ora un colore a tinta unita del marchio, senza sfumature.
- Corregge il fatto che, in PrestaShop 9, il tema di amministrazione mostrasse le schede sottolineate come link e i titoli delle sezioni in maiuscolo. Gli stili comuni lo neutralizzano solo all’interno del pannello di PrestaWard, quindi PrestaShop 1.7 e 8 hanno lo stesso aspetto di prima.
- Risolve il problema per cui, in PrestaShop 1.7, il foglio di stile del modulo veniva ignorato quando veniva registrato con il numero di versione nell’URL. Ora il file viene verificato e registrato senza parametri, così il nuovo aspetto appare nelle versioni 1.7, 8 e 9.
- Correzione: in PrestaShop 9, la sincronizzazione con Integrity verificava il token di sicurezza con un metodo che PrestaShop 9 non utilizza e che poteva causare un rifiuto. Ora la convalida avviene tramite il servizio di PrestaShop 9; in PrestaShop 1.7 e 8 la verifica rimane invariata.
- Quando non è possibile aggiornare la connessione con Integrity in quel momento, il pannello mostra un unico messaggio: la connessione salvata è ancora valida e verrà riprovata automaticamente. Le etichette di tutte le schede sono tradotte nelle nove lingue.
- La modalità locale ha un proprio limite di invii (da 1 a 50 ogni 10 minuti). L’aggiornamento copia il limite attuale dalla soluzione di riserva, quindi non cambia nulla dopo l’aggiornamento, e modificare uno dei due limiti non cambia più l’altro.
- Correzione: in PrestaShop 9, un captcha rifiutato (ad esempio, con una chiave del sito non valida in Protezione) mostrava solo il messaggio generico di PrestaShop relativo al dipendente o alla password. Il modulo ora mostra il proprio messaggio in tutte le versioni; PrestaShop 9 continua comunque ad aggiungere in seguito la sua riga generica.
- Risolve il problema per cui la connessione con Integrity si interrompeva nel contesto «tutti i negozi» del Back Office o quando un negozio diverso dal primo gestiva il test di registrazione. L’identità dell’installazione viene ora letta come un’unità dall’ambito globale (o dal negozio in cui è salvata) in qualsiasi contesto; l’aggiornamento trasferisce nell’ambito globale un’identità salvata in un negozio senza rigenerarla e, se non è possibile leggerla, lo stato di Integrity rimane invariato.
- L’intestazione del prodotto mostra nuovamente il logo di GO ON Agency e la firma «PrestaWard by GO ON Agency», senza link.
- Finché usi un provider, il suo token continua a essere richiesto esattamente come prima. Le superfici rilevate, le impostazioni salvate e il contratto con l’Integrity API non cambiano, mentre le nuove modalità di rifiuto o verifica di un modulo (modalità locale e domini bloccati) sono disattivate di default. L’aggiornamento non modifica nessuna tabella: aggiunge solo nuove impostazioni con valori che mantengono il comportamento attuale.
0.2.6
- Ogni form ha la propria modalità in ogni negozio (Disattivato, Osservazione o Protezione), invece di una modalità unica per tutto il negozio con l’aggiunta di interruttori. In questo modo puoi proteggere l’accesso al Back Office e tenere solo in osservazione il form di contatto. Un form passa a Protezione solo dopo aver superato l’autotest in Osservazione, e l’aggiornamento mantiene il comportamento attuale di ogni negozio.
- Protezione in caso di interruzione del servizio del provider (form dei clienti in modalità Protezione): se il server conferma che reCAPTCHA o Turnstile non sono utilizzabili, il form viene accettato solo se presenta un timestamp firmato, un campo trappola invisibile vuoto, alcuni secondi trascorsi dal caricamento della pagina e una frequenza normale di invio. Ogni utilizzo viene registrato nelle statistiche. È attiva per impostazione predefinita, può essere disattivata per negozio e l’accesso al Back Office non la utilizza mai.
- Modifica da tenere presente: con questa protezione attivata, un circuit breaker aperto non lascia più passare tutti gli invii, ma applica le stesse verifiche locali. Disattivala per mantenere il comportamento precedente.
- Prefiltro sul server (modalità Protezione): respinge i bot evidenti prima di contattare il provider, solo in presenza di prove positive (campo trappola compilato, timestamp falsificato, invio più veloce di quanto farebbe una persona o più di 30 invii per form e visitatore ogni 10 minuti). Può essere disattivato per negozio.
- I nuovi controlli non salvano nulla di identificabile: i visitatori vengono raggruppati in un insieme anonimo con una chiave che cambia ogni giorno, solo in un contatore che viene azzerato dopo due giorni.
- Nuovo pannello delle statistiche: invii consentiti e bloccati per modulo e per giorno (7, 14 o 30 giorni), andamento rispetto al periodo precedente, attivazioni della Protezione in caso di interruzione del provider, richieste scartate prima del provider, un indicatore di possibili falsi positivi e, nella sezione Osservazione, gli invii che sarebbero stati bloccati. Non contiene indirizzi né e-mail.
- Form personalizzati: un form che non viene riconosciuto automaticamente (checkout in una pagina, form del tema) può essere assegnato, per negozio, a una superficie protetta tramite un selettore CSS (fino a dieci). Il pannello avverte che la protezione è efficace solo se il form invia i propri dati a una pagina verificata dal modulo.
- Controllo degli errori di integrazione (form dei clienti in Protezione): se un form smette di inviare il token al server mentre il provider è attivo (a causa di un aggiornamento del tema, del proprio JavaScript o della cache della pagina), solo quel form passa a un’Osservazione temporanea e ricevi una segnalazione e un’e-mail. Torna in Protezione dopo 15 minuti senza il problema e tre token verificati. L’accesso al Back Office non viene mai compromesso e i bot evidenti continuano a essere respinti.
- L’aggiornamento crea una piccola tabella di conteggio e nuove impostazioni con valori sicuri, e mantiene le impostazioni e gli eventi esistenti.
- Il pannello di assistenza e diagnostica si trova proprio prima della sezione Integrity, come negli altri moduli PrestaWard, e nel contesto «tutti i negozi» non scompare più: indica che bisogna selezionare un negozio.
- Sincronizza con Integrity ogni volta che apri il pannello, con una richiesta in background che non rallenta mai la pagina e al massimo una volta al minuto per ogni negozio.
0.2.5
- Corregge il servizio di accesso al Back Office in PrestaShop 1.7. In PrestaShop 9, il controllo si limita al form di accesso al Back Office e non riguarda l’API di amministrazione.
- Smette di riprovare la registrazione su Integrity quando cambia la chiave di registrazione del negozio e mostra un avviso chiaro.
- Rinnova la politica firmata di Integrity prima che scada e mantieni quella in vigore se il rinnovo non va a buon fine.
- Corregge la chiave di politica inclusa affinché funzioni con PHP 7.1 e 7.2.
- Aggiunge il pannello di assistenza di GO ON Agency in nove lingue, con un rapporto diagnostico scaricabile che non include dati dei clienti né viene inviato automaticamente. Viene scaricato solo da un dipendente con autorizzazione di modifica e con un negozio selezionato.
- Il periodo di conservazione dei registri tecnici viene ora applicato davvero (30 giorni per impostazione predefinita, configurabile per negozio): finora venivano conservati senza limiti. Ogni negozio elimina quotidianamente i registri scaduti e gli incidenti non ne risentono.
- Dichiara la compatibilità a partire da PrestaShop 1.7.7.0, la versione più vecchia testata.
0.2.4
- Corregge l’invio dei dati di accesso amministrativi con Turnstile dopo aver risolto il CAPTCHA, mantenendo il pulsante che ha avviato l’invio.
- Corregge la prova di registrazione su PrestaShop 9 e migliora la diagnostica e i nuovi tentativi di Integrity.
0.2.3
- Versione non pubblicata, sostituita dalla 0.2.4.
0.2.2
- Impedisce che altri gestori JavaScript del tema avviino l’invio mentre il CAPTCHA è ancora in sospeso.
- Elimina gli stati di caricamento infiniti e le richieste effettuate prima di disporre di un token valido.
- Mostra il CAPTCHA quando apri i moduli di accesso o di registrazione che erano nascosti al caricamento della pagina.
0.2.1
- Ripristina il CAPTCHA visibile prima del primo tentativo di accesso nel Front Office e nel Back Office.
- Impedisce alla cache di mostrare un CAPTCHA obsoleto o errato dopo l’aggiornamento del modulo.
- Sostituisce il popup con un avviso accessibile, visibile e ottimizzato per i dispositivi mobili.
- Mantiene gli errori del Back Office nella schermata di accesso con un unico messaggio di errore, senza pagine bianche.
0.2.0
- Aggiunge Cloudflare Turnstile con credenziali cifrate e selezione indipendente per superficie.
- Collega ogni token alla sua azione protetta e aggiorna la sfida in caso di invii ripetuti.
- Migliora il rilevamento dei moduli di accesso, registrazione, recupero password, checkout, newsletter e avvisi.
- Introduce una pausa operativa temporanea, limitata e sottoposta ad audit, senza indebolire la politica firmata di Integrity.
- Aggiorna il pannello, il suo design responsive e le traduzioni nelle nove lingue.
- Rafforza la persistenza fail-closed dell’ultima politica di Integrity verificata.
0.1.2
- Distingue i picchi automatizzati dagli errori operativi ed evita gli avvisi duplicati.
- Chiude automaticamente gli incidenti di traffico automatizzato dopo un periodo di calma.
0.1.1
- Controlli di disponibilità per superficie prima di poter attivare la Protezione.
- Stato operativo, cronologia degli incidenti, filtri, impaginazione e pulizia.
- Telemetria di stato limitata e integrazione con l’heartbeat di Integrity.
0.1.0
- Prima versione candidata al rilascio.
- Protezione indipendente per superficie e negozio.
- Integrazione con reCAPTCHA v2 e v3.
- Registrazione, politica firmata e heartbeat di PrestaWard Integrity.
- Verifica degli aggiornamenti ed esperienza visiva comune dell’ecosistema.
- Compatibilità con più versioni e catalogo completo in nove lingue.
Licenza e assistenza
PrestaWard Captcha è distribuito sotto la licenza Academic Free License 3.0 (AFL-3.0). Puoi utilizzarlo, studiarlo, modificarlo e ridistribuirlo secondo i termini della licenza.
Assistenza: hola@go-onagency.es.