
Cosa fa
Una password rubata non dovrebbe bastare per accedere al Back Office. Il modulo aggiunge un secondo fattore di autenticazione senza inviare i segreti ad API di terze parti.
Come funziona
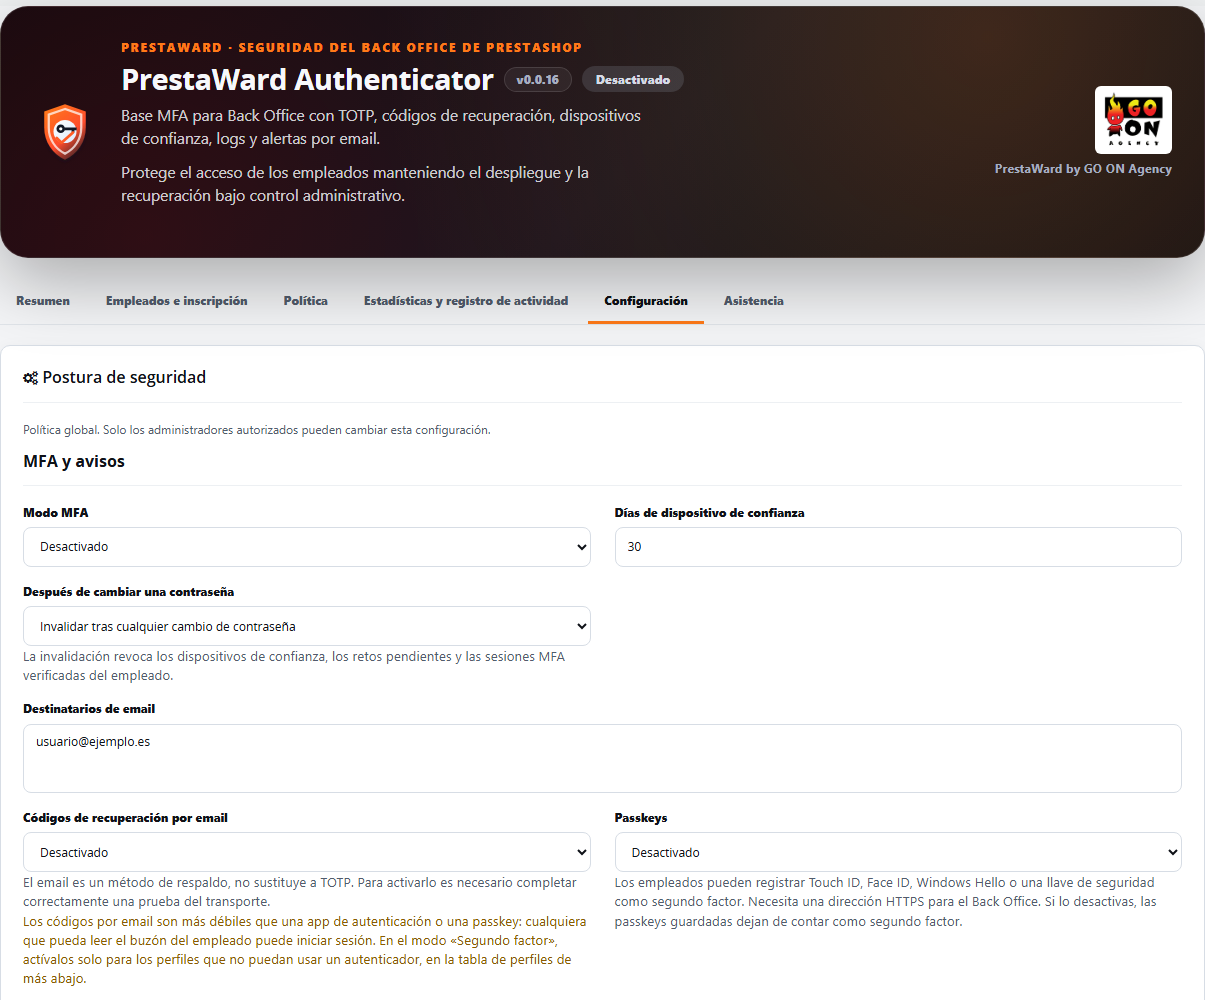
- Il secondo fattore consiste in codici monouso (TOTP) generati da un’app di autenticazione sul cellulare. Se lo abiliti per un profilo, i dipendenti di quel profilo possono usare al posto dei codici gli ottocifri inviati via e-mail, un metodo meno sicuro perché chiunque possa leggere la posta in arrivo può accedere; il pannello di controllo e la pagina del dipendente lo segnalano. È disattivato di default. Il supporto per le chiavi di accesso (passkey) è incluso, ma disattivato di default in questa versione.
- Ogni dipendente configura il proprio fattore di autenticazione da “La mia autenticazione”, utilizzando un codice QR generato direttamente nel negozio. La prima registrazione è guidata: scansiona il codice QR, inserisci il codice e arriva a una pagina finale con i codici di recupero. Il pulsante per passare al Back Office si attiva solo quando il dipendente ha scaricato, copiato o stampato quei codici.
- Si installa in modalità Disattivato. In Solo audit registra gli accessi senza bloccare nessuno e in Forza richiede il secondo fattore. Un dipendente che non l’ha ancora configurato convalida la propria password e può aprire solo «La mia autenticazione» fino al termine della configurazione.
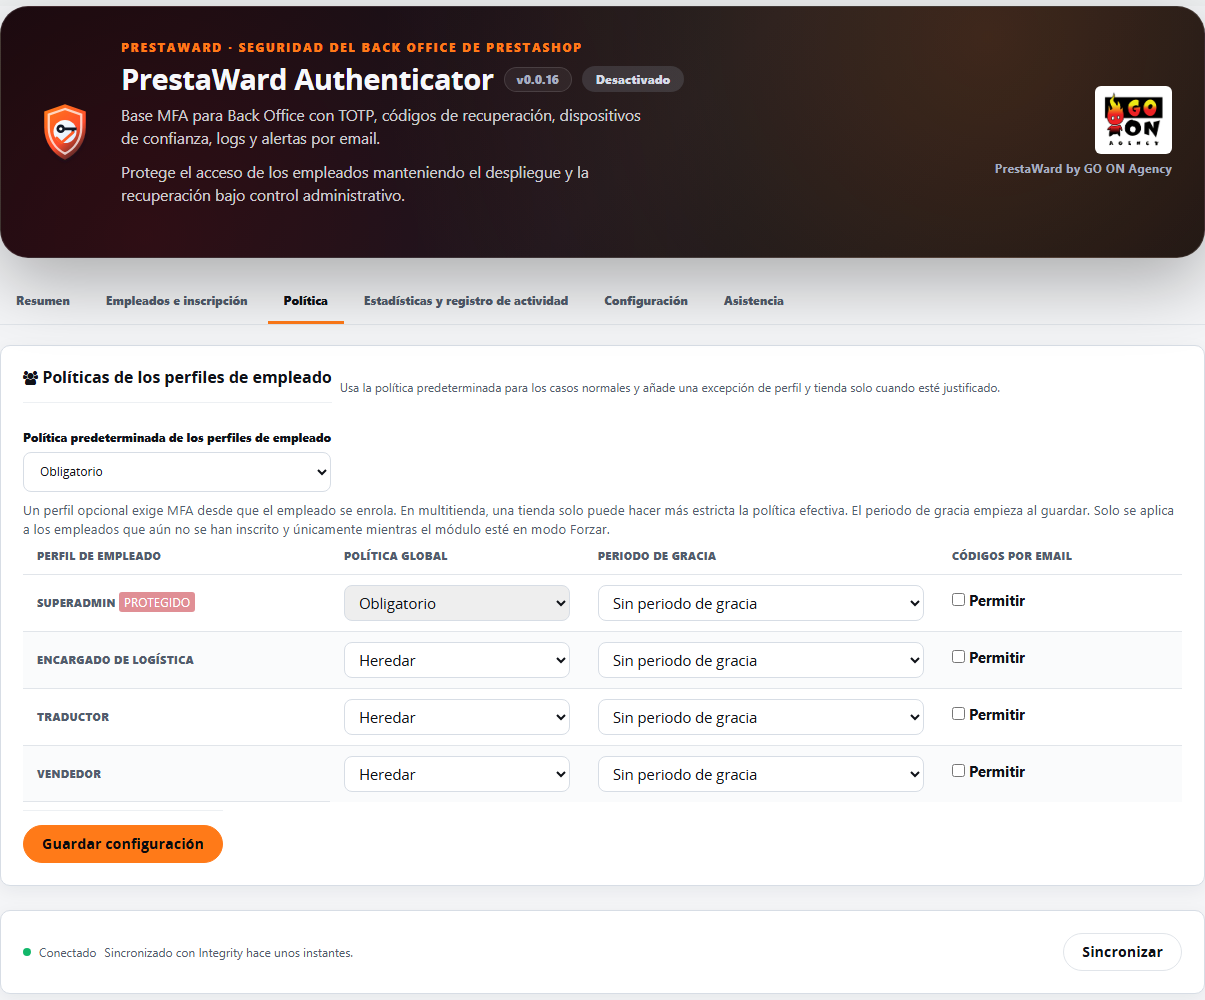
- La politica viene definita a livello di negozio e può essere personalizzata per profilo e per negozio. Nei negozi multi-negozio si applica quella più restrittiva.
- Prima di rendere obbligatoria l’autenticazione a due fattori, puoi concedere a un profilo un periodo di tolleranza da 3 a 14 giorni. I dipendenti che non si sono ancora registrati accedono normalmente, vedono su ogni pagina del Back Office un avviso con la data a partire dalla quale l’autenticazione a due fattori sarà obbligatoria, e il pannello mostra quanti devono ancora registrarsi. Alla scadenza del termine, la funzione Forza viene applicata come sempre.
- I dispositivi attendibili (30 giorni per impostazione predefinita) evitano di richiedere il codice ad ogni accesso da un dispositivo conosciuto. Ogni dipendente può revocarli uno per uno.
- I tentativi di inserimento della password e del codice sono limitati (per impostazione predefinita, 5 tentativi di codice ogni 5 minuti e blocco di 15 minuti). Un codice TOTP non può essere riutilizzato. Si PrestaWard Captcha protegge l’accesso al Back Office e rifiuta la richiesta, l’errore conta solo per il limite per IP e non per il blocco dell’account dell’amministratore preso di mira: un bot senza token non può più bloccare un account con poche richieste.
- Di tanto in tanto, la politica MFA viene aggiornata con la firma del servizio PrestaWard Integrity. A Integrity vengono inviati solo dati tecnici relativi all’installazione, mai segreti TOTP, codici di recupero o dati dei dipendenti.
Se un dipendente smarrisce il cellulare
- Codici di recupero personali: ogni dipendente riceve, di default, 10 codici monouso al momento della configurazione del proprio fattore di autenticazione e deve conservarli al di fuori del negozio.
- Recupero opzionale via e-mail: durante la seconda fase, il dipendente può richiedere un codice via e-mail. Questa opzione è disattivata di default e viene attivata da un superamministratore.
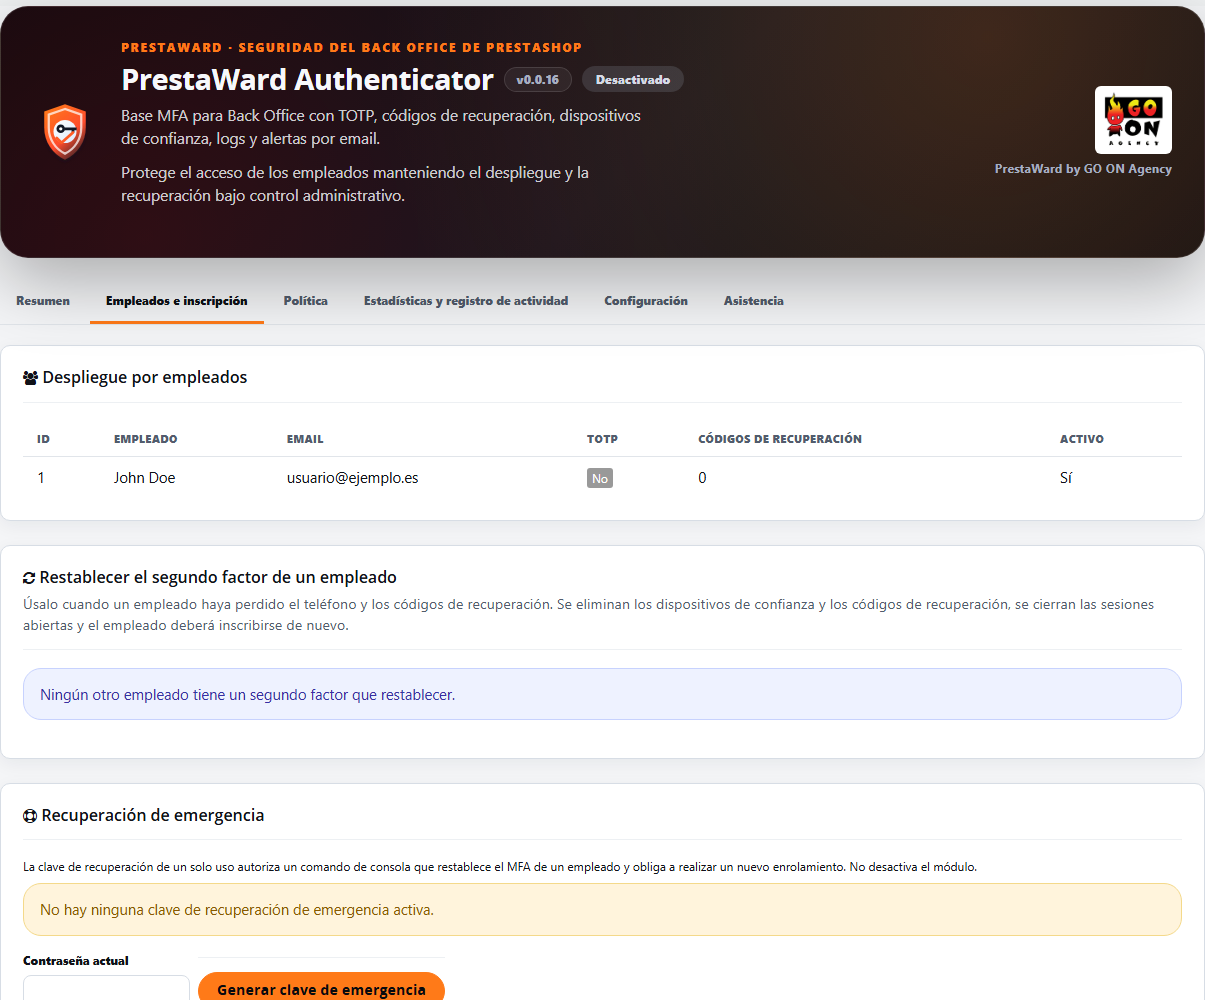
- Reimpostazione dell’autenticazione a due fattori (MFA) dall’amministrazione, senza accesso tramite console: un superamministratore può reimpostare il secondo fattore di un altro dipendente. Richiede la password, non può essere usata su se stessi ed elimina l’autenticatore, i codici di recupero, i dispositivi attendibili e le sessioni aperte del dipendente, che dovrà registrarsi di nuovo al prossimo accesso. Gli altri profili con accesso in modifica alla gestione MFA possono reimpostare solo i dipendenti con profili dai diritti inferiori, e solo un superamministratore può reimpostare un altro superamministratore. Ogni reimpostazione, e ogni tentativo rifiutato, vengono registrati nel registro degli accessi.
- Accesso di emergenza tramite console, come ultima risorsa: richiede l’accesso al server e la chiave di emergenza monouso generata nell’amministrazione dell’autenticazione a più fattori (MFA). Permette di reimpostare i fattori di autenticazione di un dipendente o di sospendere l’obbligo di MFA per un’ora se nessuno riesce ad accedere. L’operazione viene registrata e la chiave non può essere riutilizzata.
Requisiti
- PrestaShop 1.7, 8 o 9 e la versione di PHP richiesta dalla tua versione di PrestaShop (PHP 7.1 o superiore per PrestaShop 1.7).
- Un’app di autenticazione TOTP sul cellulare di ogni dipendente, tranne che per i profili a cui permetti l’uso del codice via e-mail come secondo fattore di autenticazione.
- Per il recupero via e-mail, i codici inviati via e-mail e gli avvisi, il negozio deve poter inviare e-mail.
- Per le chiavi di accesso (disattivate di default), un indirizzo HTTPS nel Back Office.
- La politica globale, l’elenco dei dipendenti, la posta e i registri sono accessibili solo ai superamministratori. Gli altri dipendenti gestiscono esclusivamente i propri fattori.
- Pannello e messaggi in nove lingue.
Limiti noti
- Il gestore dei file del core di PrestaShop (cartella
filemanagernell’area di amministrazione) non esegue i moduli, quindi non può richiedere il secondo fattore. Con MFA obbligatorio, rimuovi tale accesso dai profili che non ne hanno bisogno oppure bloccalo sul server web. - La protezione delle pagine Symfony del Back Office richiede PrestaShop 1.7.7 o versioni successive. Nelle versioni precedenti vengono protette solo le pagine classiche.
- Il servizio web e l’Admin API di PrestaShop utilizzano le proprie chiavi e non rientrano nell’ambito di applicazione del modulo.
Cosa non fa
- Non protegge l’accesso dei tuoi clienti al negozio: solo il Back Office.
- Non invia segreti TOTP, codici di recupero né dati dei dipendenti a servizi esterni.
- Il piè di pagina delle e-mail del modulo non contiene link, indirizzi di contatto né immagini ospitate al di fuori del tuo negozio: il logo di GO ON Agency è un file del modulo stesso che viene caricato direttamente dal tuo negozio.
Compatibilità verificata
La versione 0.0.16 ha superato i test di laboratorio su PrestaShop 1.7, 8 e 9 il 15 ottobre 2026, sia su installazione pulita che tramite aggiornamento dalla versione 0.0.15. La versione 0.0.15 ha superato i test di laboratorio su PrestaShop 1.7, 8 e 9 il 13 ottobre 2026: installazione pulita e aggiornamento dalla versione 0.0.14 e dalla 0.0.6, con le impostazioni, i segreti TOTP e i dispositivi attendibili mantenuti e senza errori bloccanti nei log. La versione 0.0.13 è stata verificata su PrestaShop 1.7.8.11 con PHP 7.4, PrestaShop 8.2.7 con PHP 8.1 e PrestaShop 9.1.4 con PHP 8.5.
Funzioni principali
- Registrazione TOTP con password attuale e codice QR generato localmente.
- Segreti crittografati con AES-256-GCM e codici di recupero HMAC monouso.
- Blocco del replay TOTP tramite avanzamento atomico del contatore.
- Protezione contro la forza bruta su password e MFA per IP e identità, con limiti e blocchi configurabili.
- IPv4, IPv6, CIDR, proxy affidabili e liste di rete, senza che una lista sicura possa escludere l’autenticazione a più fattori (MFA).
- Dispositivi attendibili con token a 256 bit, hash, scadenza e revoca.
- Self-service per dipendente separato dall’amministrazione globale.
- Politiche MFA per profilo e negozio con risoluzione multinegozio secondo il criterio più restrittivo.
- Invalidazione configurabile delle sessioni e dei dispositivi dopo la modifica della password.
- Recupero dell’accesso tramite codici personali, codice opzionale via e-mail e, come ultima risorsa, accesso di emergenza tramite console con chiave monouso.
- Codice opzionale via e-mail durante una sfida MFA, con scadenza, HMAC e limiti di invio.
- Periodo di tolleranza per profilo prima di forzare il secondo fattore, con avviso nel Back Office e monitoraggio dei dipendenti che devono ancora adeguarsi.
- Reimpostazione del secondo fattore di autenticazione di un dipendente dall’amministrazione MFA, con la password dell’amministratore e la registrazione di ogni tentativo.
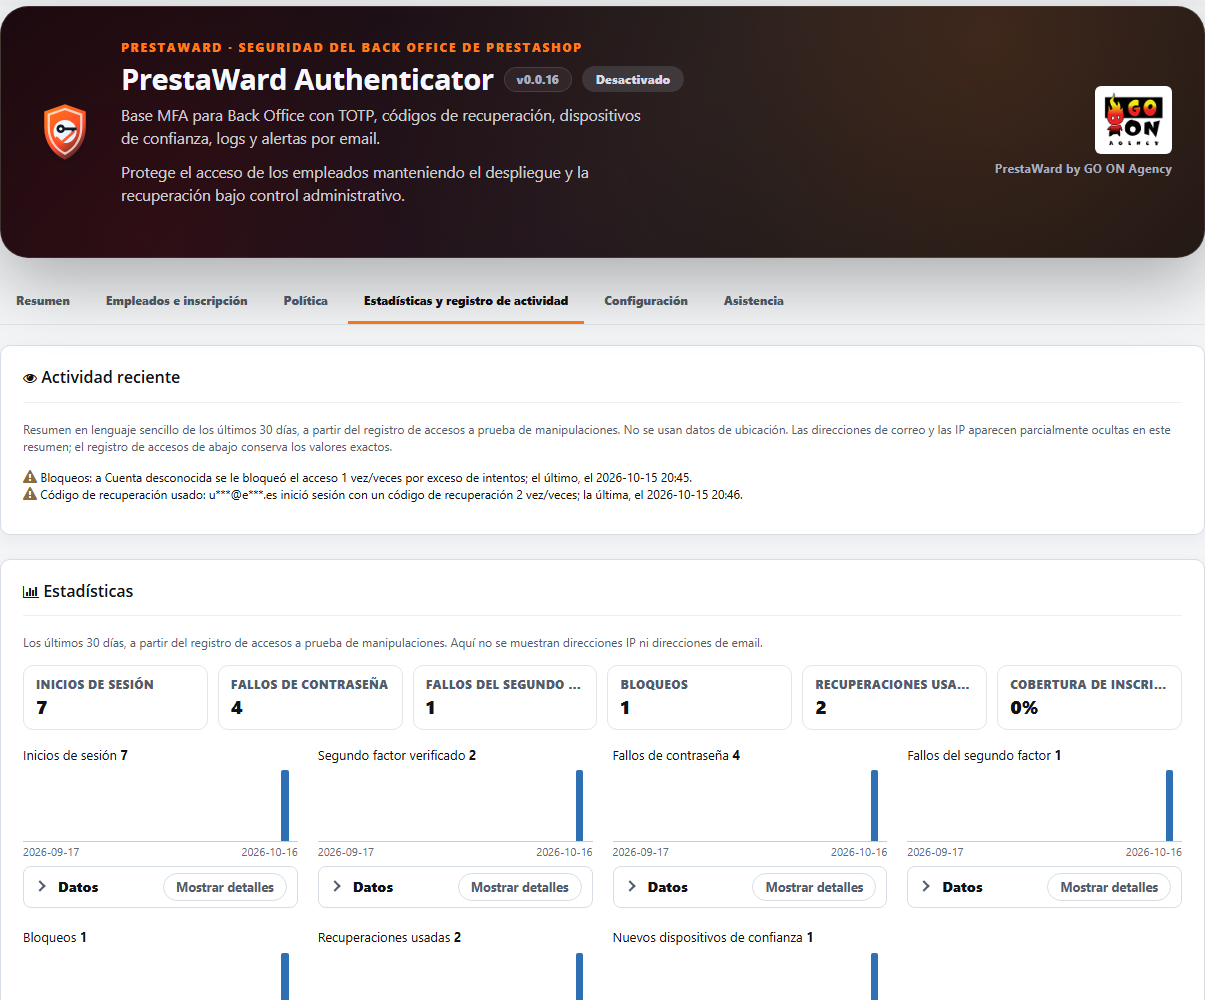
- Attività recente nel pannello di controllo: riepilogo in frasi semplici degli ultimi 30 giorni del registro degli accessi (accessi da un nuovo IP o browser, tentativi falliti ripetuti, blocchi, codici di recupero utilizzati e ripristini). Usa solo il tuo registro, senza geolocalizzazione né servizi esterni, e non mostrare indirizzi completi: le e-mail vengono mascherate e gli IP mantengono solo la loro rete /24 (IPv4) o i primi tre gruppi (IPv6). Il registro degli accessi con stringa di integrità conserva i valori esatti.
- Registrazione guidata del primo fattore, con una pagina finale contenente i codici di recupero che richiede di scaricarli, copiarli o stamparli prima di continuare.
- Codici via e-mail come secondo fattore di autenticazione opzionale, solo per i profili che autorizzi: otto cifre, salvati esclusivamente come hash con chiave, validi per cinque minuti, monouso e con un limite di invii. I dipendenti confermano la loro casella di posta una sola volta. La funzione «Solo recupero» funziona come prima.
- La mia autenticazione in breve: una barra di stato, una scheda per ogni metodo con un’unica azione a scomparsa, i codici di recupero, i dispositivi attendibili e, alla fine, una «zona di pericolo» a scomparsa. Rimuovere l’autenticazione a più fattori (MFA) significa che si elimina l’autenticazione a più fattori, ma si mantengono la password, un codice attuale e una conferma esplicita, e l’azione riguarda solo il dipendente che ha effettuato l’accesso.
- Statistiche degli ultimi 30 giorni con andamenti giornalieri (accessi, fattori di autenticazione con secondo fattore verificati, errori di password e di secondo fattore, blocchi, recuperi effettuati e nuovi dispositivi attendibili), la copertura delle registrazioni per profilo e i metodi in uso. Legge solo i conteggi del tuo registro degli accessi: non mostra indirizzi IP né e-mail.
- Un bot che non supera PrestaWard Captcha non può più bloccare l’account di un amministratore: quel tentativo conta solo ai fini del limite per IP.
- Sincronizzazione con Integrity all’apertura del pannello, tramite una richiesta in background che non rallenta il caricamento della pagina.
- Pannello con cinque schede (Riepilogo, Dipendenti e registrazioni, Politica, Statistiche e registro attività, e Impostazioni) più una scheda Assistenza, sempre l’ultima: la scheda Riepilogo mostra la modalità, la copertura delle registrazioni, gli errori e i blocchi delle ultime 24 ore e, al massimo, una riga di avviso; ogni scheda contiene solo le proprie impostazioni.
- Registri concatenati tramite HMAC, con conservazione, esportazione firmata, filtri e impaginazione.
- Avvisi via e-mail equivalenti in PrestaShop 1.7, 8 e 9, con il logo del tuo negozio nell’intestazione e, nel piè di pagina, il logo di GO ON Agency con la firma «PrestaWard by GO ON Agency».
- Barra dei filtri comune nel registro degli accessi: i selettori sono distribuiti in una griglia di larghezza uniforme, la barra di ricerca e il pulsante “Filtra” si trovano sulla stessa riga e le azioni secondarie sono allineate a destra.
- Aspetto unificato del pannello nei quattro moduli PrestaWard: intestazioni di sezione, schede dei moduli con bordi neutri e blocchi a scomparsa comuni, statistiche su un’unica riga e un logo GO ON Agency più grande nell’intestazione. Il pulsante principale assume ora un colore a tinta unita del marchio, senza sfumature.
- Periodo minimo di quarantena senza navigazione fino al completamento dell’autenticazione a più fattori (MFA).
- Registrazione dell’installazione e politica MFA firmata tramite Integrity, senza trasmettere segreti TOTP, codici di recupero né dati dei dipendenti. Nella schermata del modulo, il pulsante «Sincronizza» aggiorna la connessione.
- Pannello di assistenza di GO ON Agency con un rapporto diagnostico scaricabile. Viene scaricato da un dipendente con autorizzazione di modifica, dopo aver selezionato un negozio. Contiene solo versioni, stati e contatori, non include percorsi né credenziali e non viene inviato automaticamente.
Utilizzo sicuro
La modalità iniziale è Disattivato. Ogni dipendente configura il proprio account da La mia autenticazione; l’amministratore verifica la diffusione, passa a Solo audit e attiva Forza quando il recupero è stato verificato.
Changelog
0.0.16
- Il pannello è organizzato in schede: Riepilogo (modalità, copertura della registrazione, errori e blocchi delle ultime 24 ore e, al massimo, una riga di avviso), Dipendenti e registrazione, Politica, Statistiche e registro delle attività, e Impostazioni. Il pannello di assistenza ha una scheda dedicata, Assistenza, sempre l’ultima; lo stato di Integrity appare sotto tutte le schede e l’intestazione mostra il logo di GO ON Agency. Ogni scheda salva solo le proprie impostazioni.
- Correzione: una richiesta che non supera il PrestaWard Captcha verrà ora conteggiata ai fini del blocco dell’account amministratore preso di mira. In precedenza, le richieste senza token Captcha venivano conteggiate come errori di password e un bot poteva bloccare un account con poche richieste. Quando PrestaWard Captcha protegge l’accesso al Back Office e rifiuta la richiesta, l’errore conta solo per il limite per IP. Senza PrestaWard Captcha (o in modalità Osservazione), non cambia nulla.
- Novità: codici via e-mail come secondo fattore di autenticazione opzionale. Nelle impostazioni e-mail si seleziona «Secondo fattore (più debole)» e poi lo si abilita per ogni profilo dipendente. I dipendenti con questi profili confermano la loro casella di posta una volta sola, con un codice inviato via e-mail, e poi possono accedere con i codici via e-mail: otto cifre, salvati solo come hash con chiave, validi per cinque minuti, monouso e con un limite di invii, proprio come gli attuali codici di recupero. Le impostazioni e la pagina del dipendente avvisano che sono meno sicure di un’app di autenticazione: chiunque riesca a leggere la casella di posta può accedere. La funzione «Solo recupero» funziona esattamente come prima.
- Novità: registrazione guidata del primo fattore. Quando un dipendente deve registrarsi (o si trova nel periodo di grazia), «La mia autenticazione» lo guida passo passo: scansiona il codice QR, inserisci il codice e una pagina finale di conferma con i codici di recupero (scarica, copia o stampa). Il pulsante «Vai al Back Office» funziona solo dopo aver scaricato, copiato o stampato i codici. Le chiavi di accesso e i codici via e-mail, se attivati per il dipendente, vengono mostrati in «Altri modi per proteggere il tuo account».
- La mia autenticazione diventa una panoramica chiara: una barra di stato (stato, metodi, codici di recupero e dispositivi attendibili), una scheda compatta per ogni metodo (app di autenticazione, chiavi di accesso e codici via e-mail) con un’unica azione a scomparsa, una scheda dei codici di recupero, i dispositivi attendibili a scomparsa e, alla fine, una «zona di pericolo» a scomparsa. La rimozione dell’autenticazione a più fattori (MFA) ora spiega cosa viene eliminato e cosa succede dopo, e mantiene un pulsante rosso, la password, un codice attuale e una conferma esplicita. Continua ad agire solo sul dipendente che ha effettuato l’accesso e rimane nel registro degli accessi con catena di integrità.
- Privacy: «Attività recente» non mostra più gli indirizzi completi. Le e-mail appaiono come j***@d***.com e gli indirizzi IP mantengono solo la loro rete /24 (IPv4) o i primi tre gruppi (IPv6), proprio come nelle Statistiche. Il registro degli accessi con stringa di integrità conserva i valori esatti e rimane la fonte di riferimento.
- Novità: Statistiche. Una nuova sezione mostra gli ultimi 30 giorni sotto forma di piccole tendenze giornaliere (accessi, secondi fattori di autenticazione verificati, errori di password, errori di secondo fattore, blocchi, recuperi effettuati e nuovi dispositivi attendibili), insieme alla copertura delle registrazioni dei dipendenti che devono registrarsi (per profilo) e ai metodi in uso. Mostra solo i conteggi relativi al tuo registro degli accessi e non mostra indirizzi IP né e-mail.
- Chiavi di accesso (passkeys: Touch ID, Face ID, Windows Hello e chiavi di sicurezza) come secondo fattore: il codice è incluso, ma sono disattivate di default e richiedono un indirizzo HTTPS nel Back Office. Un amministratore le attiva nelle impostazioni, e ogni dipendente le aggiunge in “La mia autenticazione” inserendo la password e il codice attuale.
- Corregge il problema per cui la connessione con Integrity si interrompeva nel Back Office «tutti i negozi»: l’identità dell’installazione veniva salvata solo per il primo negozio, la sincronizzazione in background la leggeva vuota, dava errore con «Invalid RSA public key» e il negozio connesso passava a «registrazione in sospeso». L’identità ora viene letta come un’unità dall’ambito globale (o dal negozio che la conserva) in qualsiasi contesto; l’aggiornamento trasferisce all’ambito globale un’identità salvata in un negozio senza rigenerarla e, se non è possibile leggerla, lo stato di Integrity rimane com’era e l’ultimo errore viene registrato come errore locale.
- Correzione: l’installazione da console (prestashop:module install) creava le impostazioni PWA_* solo per il primo negozio, mentre il Back Office «tutti i negozi» legge quelle globali. L’installazione ora crea le impostazioni globali e l’aggiornamento copia quelle mancanti dal primo negozio senza sovrascrivere alcun valore esistente.
- Novità: barra dei filtri comune nel registro degli accessi. I selettori sono distribuiti su una griglia di larghezza uniforme, la barra di ricerca e il pulsante «Filtra» si trovano sulla stessa riga e le azioni secondarie sono allineate a destra.
- Le e-mail del modulo mostrano il logo del tuo negozio nell’intestazione (con il nome del negozio come testo alternativo) e un piè di pagina standard con il logo di GO ON Agency e la firma «PrestaWard by GO ON Agency», senza link né indirizzi di contatto. Il logo nel piè di pagina è un file del modulo stesso, fornito dal tuo negozio.
- Aspetto unificato del pannello nei quattro moduli PrestaWard: intestazioni di sezione, schede dei moduli con bordi neutri e blocchi a scomparsa comuni, statistiche su un’unica riga e un logo GO ON Agency più grande nell’intestazione. Il pulsante principale assume ora un colore a tinta unita del marchio, senza sfumature.
- Corregge il fatto che, in PrestaShop 9, il tema di amministrazione mostrasse le schede sottolineate come link e i titoli delle sezioni in maiuscolo. Gli stili comuni lo neutralizzano solo all’interno del pannello di PrestaWard, quindi PrestaShop 1.7 e 8 hanno lo stesso aspetto di prima.
- Risolve il problema per cui, in PrestaShop 1.7, il foglio di stile del modulo veniva ignorato quando veniva registrato con il numero di versione nell’URL. Ora il file viene verificato e registrato senza parametri, così il nuovo aspetto appare nelle versioni 1.7, 8 e 9.
- Correzione: in PrestaShop 9, il ripristino del secondo fattore di un altro dipendente e la sincronizzazione con Integrity verificavano il token di sicurezza con un metodo che PrestaShop 9 non utilizza, e potevano quindi essere rifiutati. Ora la convalida avviene tramite il servizio di PrestaShop 9; in PrestaShop 1.7 e 8 la verifica rimane invariata.
- Quando non è possibile aggiornare la connessione con Integrity in quel momento, il pannello mostra un unico messaggio: la connessione salvata è ancora valida e verrà riprovata automaticamente. Le etichette di tutte le schede sono tradotte nelle nove lingue.
- L’aggiornamento crea le impostazioni globali mancanti, esegue la fase relativa allo schema (colonna del profilo per i codici via e-mail e le tabelle delle chiavi di accesso) e mantiene disattivati i codici via e-mail e le chiavi di accesso finché un amministratore non li attiva. Non cambia nulla in un’installazione esistente finché un amministratore non attiva un’opzione.
0.0.15
- Novità: ripristino del secondo fattore di autenticazione di un dipendente dall’amministrazione MFA. Se qualcuno smarrisce il cellulare e i codici di recupero, l’amministratore non ha più bisogno di accedere tramite console. Il ripristino elimina l’autenticatore e i codici di recupero del dipendente, chiude i suoi dispositivi attendibili e le sessioni aperte, e il dipendente dovrà effettuare nuovamente l’accesso al prossimo login. Richiede la password dell’amministratore, non puoi usarla su te stesso e un superamministratore può essere ripristinato solo da un altro superamministratore. Ogni ripristino, e ogni tentativo rifiutato, viene registrato nel log degli accessi, e puoi avvisare il dipendente via e-mail.
- Novità: periodo di tolleranza prima dell’applicazione forzata. Nelle impostazioni del profilo puoi impostare da 3 a 14 giorni prima che la funzione Forza blocchi i dipendenti che non si sono ancora registrati. Accedono normalmente e vedono su ogni pagina del Back Office un avviso con la data a partire dalla quale l’autenticazione a due fattori sarà obbligatoria; chi si è già registrato continua a richiedere il proprio codice. Il pannello mostra la scadenza di ogni profilo e quanti dipendenti devono ancora registrarsi. I profili senza periodo di tolleranza funzionano come nelle versioni precedenti.
- Novità: «Attività recente» nel pannello riassume in frasi semplici gli ultimi 30 giorni del registro degli accessi: accessi da un IP o un browser che quel dipendente non aveva mai usato prima, tentativi falliti ripetuti, blocchi, codici di recupero utilizzati e ripristini da parte dell’amministratore. Usa solo il tuo registro, senza geolocalizzazione né servizi esterni.
- L’utilizzo di un codice di recupero personale o inviato via e-mail viene ora registrato nel registro degli accessi come «Codice di recupero utilizzato».
- L’aggiornamento aggiunge due colonne alle politiche del profilo (senza periodo di grazia predefinito) e registra l’hook che mostra l’avviso relativo al periodo di grazia.
- Il pannello di assistenza e diagnostica si trova proprio prima della sezione Integrity, come negli altri moduli PrestaWard, e nel contesto «tutti i negozi» non scompare più: indica che bisogna selezionare un negozio.
- I fogli di stile vengono caricati con la versione del modulo, quindi il nuovo aspetto appare dopo l’aggiornamento senza bisogno di svuotare la cache del browser.
- Sincronizza con Integrity ogni volta che apri il pannello, con una richiesta in background che non rallenta mai la pagina e al massimo una volta al minuto per ogni negozio.
0.0.14
- Aggiornamento di sicurezza consigliato: rafforza l’autenticazione con il secondo fattore nel Back Office, in modo che le pagine e le azioni protette siano accessibili solo dopo aver completato tale procedura.
- Estende la verifica MFA ai percorsi del Back Office di PrestaShop dalla versione 1.7.7 alla 9 che non utilizzano il template classico, come le esportazioni e le richieste AJAX.
- Limita i tentativi in tutti i controlli del codice di “La mia autenticazione”, anche per ogni dipendente da IP diversi, e richiede una sessione verificata per le modifiche sensibili all’account.
- Corregge un ciclo infinito di reindirizzamenti in PrestaShop 9 quando si apre «La mia autenticazione» con il secondo fattore di autenticazione in sospeso.
- I dipendenti con profili creati dopo l’installazione possono ora accedere a «La mia autenticazione».
- Corregge l’installazione e i tentativi di Integrity su PHP 7.1 e 7.2.
- Rinnova la politica MFA firmata prima che scada e avvisa nel pannello di controllo se è scaduta.
- Aggiunge un accesso di emergenza via console, monouso, per sospendere temporaneamente l’obbligo di MFA se nessuno riesce ad accedere. È l’ultima risorsa: richiede l’accesso al server e la chiave di emergenza; la sospensione dura un’ora e viene registrata. I dipendenti continuano a recuperare l’accesso con i loro codici personali o tramite il recupero opzionale via e-mail.
- Traduce tutti gli eventi del registro degli accessi nelle nove lingue.
0.0.13
- Corregge la compilazione del container del Back Office nelle versioni legacy senza
request_stack. - Mantiene l’autenticazione a più fattori (MFA) e il limite di tentativi in PrestaShop 9; se manca il contesto richiesto, nega l’accesso.
- Aggiunge un rapporto diagnostico manuale limitato: scaricalo e allegalo alla tua richiesta di assistenza indicando il problema e i passaggi per riprodurlo. Non invia dati automaticamente.
- Interfaccia completa in nove lingue, con testi e guide tradotti.
0.0.12
- Corregge il controller della prova di registrazione in PrestaShop 9 e mostra la causa reale quando Integrity fallisce.
- Aggiorna il design standard del Back Office e rimuove il verificatore di aggiornamenti integrato nell’edizione Addons.
0.0.11
- Patch di sicurezza: blocca i tentativi automatici di registrazione quando cambia la chiave di registrazione del negozio e mostra un avviso chiaro nel Back Office.
0.0.10
- Heartbeat automatico senza cron tramite un sensore locale non bloccante e comunicazione autenticata da server a server con Integrity API.
- Credenziali sigillate per negozio, politica MFA firmata e ultimo stato valido senza chiamate remote durante l’accesso.
- Blocco atomico, intervallo di sei ore e attesa dopo gli errori per evitare duplicati.
- Ciclo di vita e aggiornamento verificati su PrestaShop 1.7, 8 e 9.
0.0.9
- Connessione sicura con Integrity per negozio, credenziali protette e sincronizzazione dal Back Office.
- La politica remota firmata può solo rafforzare la politica MFA locale e non interferisce mai con il processo di accesso.
- Configurazione riorganizzata in quattro schede: MFA e avvisi, Politiche sui profili dei dipendenti, Tentativi e blocchi, e Rete e IP.
- Le politiche per profilo e negozio vengono spostate in una sezione a parte per distinguerle dalla politica generale.
- Viene rimossa dalla configurazione la fonte ridondante degli aggiornamenti: il canale ufficiale viene impostato dal modulo.
- Ogni campo di configurazione include un collegamento diretto alla relativa spiegazione nella guida.
0.0.8
- Epoca di sicurezza per dipendente per invalidare sessioni, sfide e dispositivi precedenti.
- Invalidazione configurabile dopo qualsiasi modifica della password, solo in caso di recupero o modifica amministrativa, oppure mai.
- Impostazioni «Eredita», «Obbligatorio», «Opzionale» e Disattivato per profilo e negozio.
- I superamministratori devono sempre operare in modalità Forza e con la risoluzione multistore, secondo la politica più rigorosa.
- Chiave di emergenza monouso e recupero esclusivamente tramite console, senza bypass web permanente.
- Recupero opzionale via e-mail durante una sfida MFA, con codice a otto cifre, HMAC, scadenza di cinque minuti e limite di invii.
- Registri concatenati tramite HMAC, diagnostica dell’integrità, conservazione da 30 a 730 giorni ed esportazione JSON firmata.
- Migrazione idempotente 0.0.8 e aggiornamento convalidato dalla versione 0.0.7 su PrestaShop 1.7, 8 e 9.
0.0.7
- «Postura di sicurezza» suddivisa in «MFA e avvisi», «Tentativi e blocchi» e «Rete e IP», con salvataggio atomico.
- Navigazione tra le schede accessibile tramite tastiera, persistenza della selezione e apertura automatica del pannello in caso di errori di convalida.
- Paginazione effettiva dei record nel database con 25, 50 o 100 righe per pagina.
- Filtri dei record per intervallo di date, dipendente o e-mail, evento, risultato e IP.
- Intestazione di «La mia autenticazione» riprogettata con miglior contrasto, gerarchia, adattamento per dispositivi mobili e accessi aziendali.
- Il test di posta verifica il trasporto e i destinatari senza richiedere che gli avvisi operativi siano attivi.
- Diagnosi visibile del traffico di PrestaShop, distinguendo i server di acquisizione da quelli SMTP effettivi.
- Diagnosi degli errori compatibile con i file di log
SwiftMessageeMailerMessagedi PrestaShop 1.7, 8 e 9. - Rimosso il prefisso duplicato del negozio negli oggetti delle e-mail e rafforzato il link alternativo al Back Office.
- Invio aziendale convalidato tramite Exchange Online nelle tre versioni compatibili.
- Pannello degli aggiornamenti uniformato con Snapshot tramite PrestaWard Update Manifest v1, stato, criticità e SHA-256.
- Migrazione idempotente 0.0.7 e aggiornamento convalidato dalla versione 0.0.6 su PrestaShop 1.7, 8 e 9.
0.0.6
- Protezione transazionale contro la forza bruta su password e MFA per IP e identità.
- Compatibilità con IPv4, IPv6, CIDR, proxy affidabili, lista dei permessi e lista dei blocchi.
- Avvisi di blocco limitati per impedire tempeste di email provocate.
- Quarantena del server senza menu, collegamenti rapidi né contenuti del Back Office.
- «La mia autenticazione» riprogettata in quattro passaggi, con etichette accessibili, recupero esportabile e revoca individuale.
- Messaggi equivalenti e tradotti in PrestaShop 1.7, 8 e 9, con il risultato per destinatario.
- Verificatore rafforzato: HTTPS aziendale, senza reindirizzamenti, TLS, limite del corpo e manifesto v1 rigoroso.
- Migrazione 0.0.6, aggiornamento dalla versione 0.0.5 e matrici complete nelle tre versioni compatibili.
0.0.5
- Accesso in più fasi: PrestaShop verifica prima la password e poi richiede il codice TOTP o il recupero.
- Sessione autenticata in quarantena, collegata al dipendente e limitata a «La mia autenticazione» fino al completamento dell’autenticazione a più fattori (MFA).
- Blocco dell’accesso laterale tramite controller diretti e richieste AJAX/XHR.
- Registrazione obbligatoria per dipendenti e superamministratori senza TOTP confermato.
- Dispositivi attendibili corretti in PrestaShop 9 e collegati al dipendente e al browser.
- Secondo fattore riprogettato in spagnolo con il sistema visivo PrestaWard.
- Guida approfondita con schermate reali del secondo fattore in PrestaShop 1.7, 8 e 9.
- Matrice pulita completa: e-mail, TOTP, anti-replay, recupero, affidabilità e quarantena.
0.0.4
- Registrazione obbligatoria in «La mia autenticazione» per gli account senza TOTP quando la modalità è impostata su Forza.
- Il secondo passaggio di accesso viene visualizzato solo dopo aver verificato la password.
- I superamministratori sono inclusi nello stesso flusso di autenticazione personale.
- Modulo MFA di accesso riprogettato e tradotto in spagnolo.
- Errore 500 dell’e-mail di prova risolto.
- Self-service MFA separato per ogni dipendente.
- Politica, inventario, posta e log riservati al superamministratore.
- Permessi moderni e legacy ricostruiti in modo idempotente.
- Diagnosi accurata dei destinatari, della configurazione SMTP e del trasporto.
- IP reale unificato nei log, limitazione della frequenza, e-mail e dispositivi attendibili.
- Eventi e testi del Back Office tradotti in spagnolo.
- Intestazioni e design in linea con la famiglia PrestaWard.
- Assistenza aziendale ripristinata su hola@go-onagency.es.
- Aggiornamento 0.0.4 e matrice pulita su PrestaShop 1.7, 8 e 9.
0.0.3
- Geometria visiva unificata con PrestaWard Snapshot.
- Dispositivi attendibili revocabili con token casuali a 256 bit memorizzati come hash.
- I cookie Secure, HttpOnly e SameSite=Lax sono limitati al Back Office.
- Avvisi equivalenti nelle integrazioni legacy e Symfony.
- Branding, link ai prodotti, guida, assistenza e email di prova.
- Convalida del limite di rate in PrestaShop 1.7, 8 e 9.
0.0.2
- Registrazione TOTP protetta da password e QR locale.
- Codici di recupero monouso memorizzati come HMAC.
- Protezione atomica contro il replay TOTP.
- Limitazione della frequenza per account e IP.
- Integrazioni specifiche per il login legacy e PrestaShop 9 Symfony.
- Rotazione dell’autenticatore e disattivazione dell’autenticazione a più fattori (MFA) protette da password e fattore.
0.0.1
- Scaffold sicuro disattivato di default.
- Tabelle MFA, TOTP, dashboard, audit, log, avvisi e traduzioni iniziali.