
Mitä se tekee
Suojaa kirjautumista, rekisteröitymistä, tilaamista, yhteydenottoa, salasanan palautusta, Back Office -käyttöoikeutta, uutiskirjeitä, kommentteja ja saatavuusilmoituksia. Tarkkailu mahdollistaa todellisen toiminnan testaamisen ennen minkään estotoiminnon aktivointia.
Se suojaa tilauksen yhteydessä tapahtuvaa kirjautumista ja asiakkaan rekisteröitymistä ostoprosessin aikana. Se ei vahvista maksua eikä tilauksen vahvistuspainiketta.
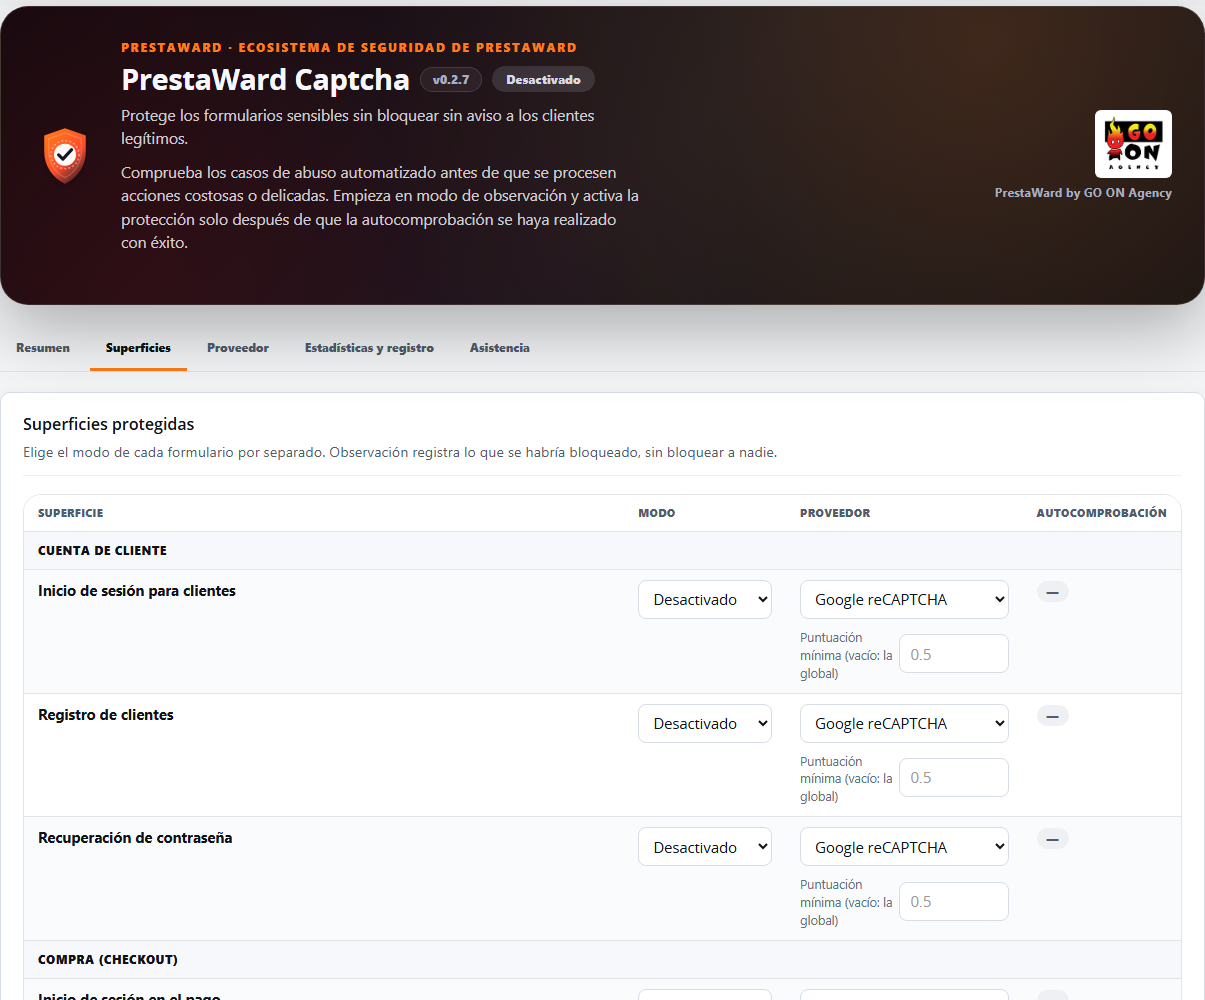
Jokaisella lomakkeella on oma tilansa (Pois käytöstä, Tarkkailu tai Suojaus), joten voit suojata pääsyn Back Officeen ja samalla tarkkailla vain yhteydenottolomaketta.
Moduuli kattaa kymmenen vakiolomaketta (kirjautuminen ja rekisteröityminen, myös ostoprosessin aikana; yhteydenotto; salasanan palautus; pääsy Back Officeen; uutiskirjeet; tuotearvostelut ja saatavuusilmoitukset) ja lisää teemasi omat lomakkeet CSS-valitsimella ilman, että mallipohjia tarvitsee muokata. Jos Google tai Cloudflare lakkaavat vastaamasta, asiakkaasi tai tiimisi eivät jää ilman pääsyä: katkoksen ajan moduuli käyttää palvelimella vahvistettuja paikallisia tarkistuksia.
Kuinka se toimii
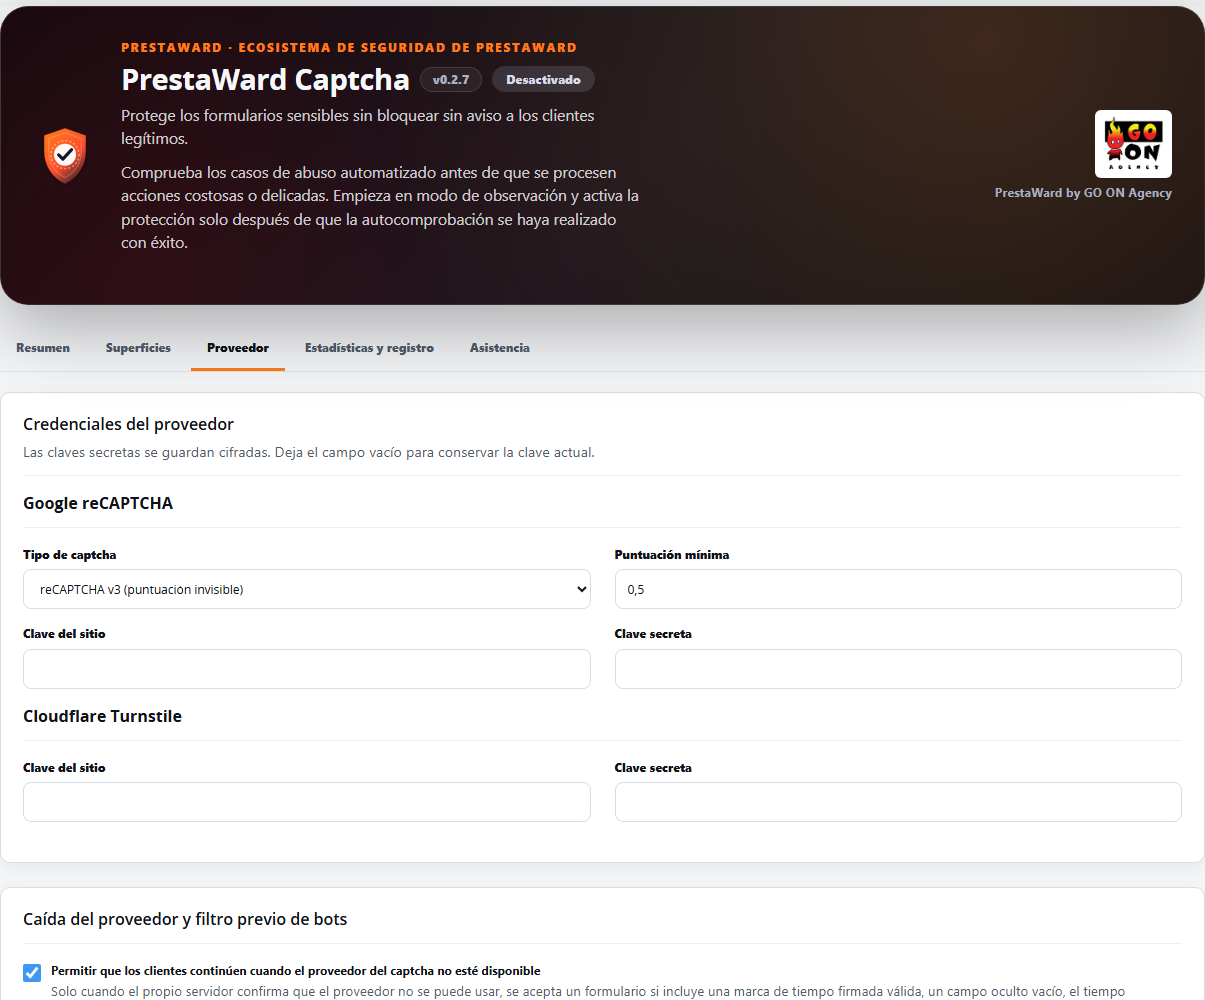
- Moduuli ei sisällä omaa CAPTCHA-toimintoa: se käyttää Google reCAPTCHAa (v2 tai v3) tai Cloudflare Turnstileä. Voit valita palveluntarjoajan jokaiselle suojatulle pinnalle ja jokaiselle kaupalle.
- Se tunnistaa selaimessa tuetut lomakkeet, joten sinun ei tarvitse muokata malleja. Lopullinen tarkistus tehdään palvelimella: se tarkistaa verkkotunnuksen, toiminnon, voimassaoloajan ja sen, ettei tunnusta ole käytetty aiemmin.
- Se asennetaan siten, että kaikki lomakkeet ovat Pois käytöstä -tilassa. Jokaisella lomakkeella on oma tilansa kussakin kaupassa: Tarkkailu-tilassa se kirjaa, mitä olisi tapahtunut ilman kenenkään estämistä, ja Suojaus-tilassa se estää lähetykset, joissa ei ole voimassa olevaa vahvistusta. Lomake voi siirtyä Suojaus-tilaan vasta, kun se on läpäissyt Tarkkailu-tilassa suoritettavan itsetestin.
- Asetukset tallennetaan kauppakohtaisesti. Tukiraportin lataamiseksi sinun on valittava tietty kauppa.
- Jos palvelin ei onnistu muodostamaan yhteyttä Googleen tai Cloudflareen useita kertoja peräkkäin, moduuli merkitsee kauppan tilan heikentyneeksi ja ilmoittaa asiasta sähköpostitse.
- Varmuuskopio palveluntarjoajan häiriötilanteessa (asiakaslomakkeet ja pääsy Back Officeen Suojaus-palvelussa): vain silloin, kun palvelin itse vahvistaa, että palveluntarjoajaa ei voida käyttää, hyväksytään lähetys, joka sisältää sivulla allekirjoitetun aikaleiman, tyhjän ansakentän, muutaman sekunnin viiveen sivun lataamisesta ja normaalin lähetystaajuuden. Jokainen käyttö kirjataan tilastoihin merkinnällä ”fallback used”. Toiminto on oletusarvoisesti käytössä, ja se voidaan poistaa käytöstä yhdellä kytkimellä kauppa-kohtaisesti. Back Officeen kirjautumisessa vaaditaan samat palvelimella tarkistetut tunnistetiedot, eikä toimintoa saa koskaan käyttää ohittamaan palveluntarjoajaa, joka on vastannut: hylätty tunnus tai lähetys ilman tunnusta palveluntarjoajan toimiessa hylätään kuten tavallisesti. Katkon aikana tämä pääsytapa on heikompi kuin kohdennettu botti, joten on suositeltavaa käyttää toista tunnistautumistapaa PrestaWard Authenticatorin avulla.
- Paikallinen lomaketila (uutiskirje, yhteydenotto ja saatavuusilmoitukset): lomake suojataan ainoastaan paikallisilla tarkistuksilla, joihin kuuluvat allekirjoitettu aikaleima, ansakenttä, lähetysviive (4 sekuntia) ja oma lähetysrajoitus (1–50 lähetystä 10 minuutin välein). Se ei lataa palveluntarjoajan skriptejä, ei kutsu niitä eikä tarvitse avaimia. Se säilyttää oman tilansa (Pois käytöstä, Tarkkailu tai Suojaus) ja siirtyy Suojauksiin vasta, kun se on läpäissyt Tarkkailu-tilan itsetestauksen. Se on kohdennettujen botien suhteen heikompi kuin palveluntarjoaja, minkä vuoksi paneeli ilmoittaa tästä eikä sitä tarjota pääsyyn, rekisteröitymiseen, tilaamiseen, salasanan palautukseen, Back Officeen tai tuotekommentteihin. Sivu, jota on toimitettu täydellisestä välimuistista yli kuuden tunnin ajan, voi hylätä lähetyksen: sivun uudelleenlataaminen ratkaisee ongelman.
- Estetyt sähköpostiosoitteet (asiakastietojen rekisteröinti, myös ostoprosessin aikana, sekä uutiskirje): sinun laatimasi luettelo, yksi sääntö riviä kohden, jossa on tarkka verkkotunnus tai jokerimerkki sen aliverkkotunnuksille (enintään 100 sääntöä). Sähköpostiosoitetta verrataan luetteloon ennen palveluntarjoajan kyselyä, ja jos se täsmää, se hylätään neutraalilla viestillä, joka ei paljasta luetteloa. ”Tarkkailussa” kirjataan vain se, mikä olisi hylätty. Vierailijan sähköpostiosoitetta tai verkkotunnusta ei tallenneta eikä kirjata: vain laskuri ja tapahtuma ilman henkilötietoja jokaisesta hylkäyksestä.
- reCAPTCHA v3:n vähimmäispisteet lomaketta kohti: jokaisella lomakkeella voi olla oma pisteytys, välillä 0–1. Jos jätät kentän tyhjäksi, käytetään yleistä pisteytystä, joten mikään ei muutu, ennen kuin määrität arvon. Suojaus-tilassa oleva lomake, jolla on oma pisteytys, vaatii pisteytyksen säätämistä Tarkkailu-tilassa ja automaattisen testin toistamista ennen paluuta Suojaus-tilaan.
- Widgetin ulkoasu (Pinnat-välilehti): teema (vaalea, tumma tai automaattinen) ja koko (normaali tai kompakti) reCAPTCHA v2 -kentälle ja Cloudflare Turnstile -palvelulle, myös Back Office -käyttöliittymässä. Oletusarvot säilyttävät nykyisen ulkoasun.
- Palvelimen esisuodatus (Suojaus-tila): ilmeiset botit hylätään ennen palveluntarjoajaan yhteydenottoa, ainoastaan positiivisten merkkien perusteella: täytetty ansakenttä, väärennetty aikaleima, lähetysnopeus, joka on suurempi kuin ihminen voisi kirjoittaa, tai liian suuri lähetysten määrä lomaketta ja kävijää kohti. Puuttuvaa tai vanhentunutta aikaleimaa ei koskaan pidetä todisteena. Toiminto voidaan poistaa käytöstä kaupatkohtaisesti.
- Uudet tarkistukset eivät tallenna mitään, mikä tunnistaisi kävijän: tiedot ryhmitellään nimettömään kuutioon, joka luodaan päivittäin vaihtuvalla avaimella muodostetulla hajautusarvolla ja joka sijaitsee ainoastaan laskuritaulukossa, joka tyhjennetään kahden päivän kuluttua.
- Suojaa integraatiovirheiltä (asiakaslomakkeet Suojaus-tilassa): jos lomake lakkaa toimittamasta tunnusta palvelimelle palveluntarjoajan toimiessa (esimerkiksi teeman päivityksen, oman JavaScript-koodin tai sivujen välimuistin seurauksena), kyseinen lomake siirtyy itsestään väliaikaisesti Tarkkailu-tilaan, jotta asiakkaita ei hylätä, ja saat häiriöilmoituksen moduuliin sekä sähköpostiviestin. Se palaa Suojaus-tilaan itsestään, kun ongelma häviää ja tunnukset todennetaan oikein. Pääsy Back Officeen ei koskaan häiriinny.
- Sähköpostihälytykset ilmoittavat toiminnallisista häiriöistä ja automatisoidun liikenteen piikeistä. Vastaanottajat ja kynnysarvot määritetään kauppa-kohtaisesti.
Tärkeimmät toiminnot
- Kunkin lomakkeen ja kaupan oma tila: Pois käytöstä, Tarkkailu tai Suojaus.
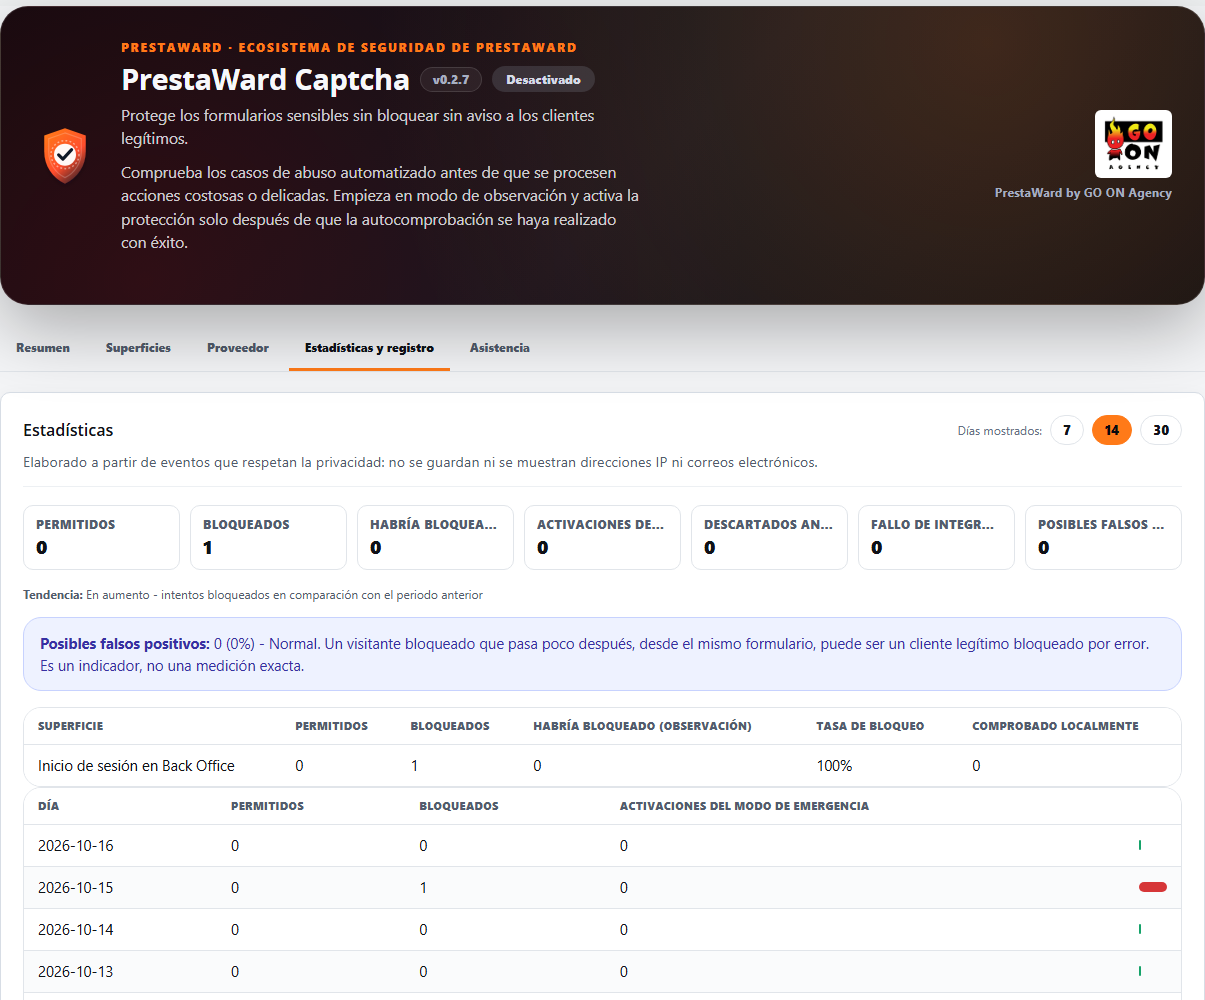
- Tilastopaneeli: sallitut ja estetyt lähetykset lomakkeittain ja päivittäin (7, 14 tai 30 päivää), kehitys edelliseen jaksoon verrattuna, varmuuskopioiden käyttö, palveluntarjoajan ennen hylätyt pyynnöt, kuinka monta lähetystä kustakin lomakkeesta tarkistettiin paikallisesti sekä mahdollisten väärien positiivisten tulosten ilmaisin. Tarkkailussa erillisessä sarakkeessa näkyy, kuinka monta lähetystä olisi estetty. Se ei sisällä osoitteita eikä sähköpostiviestejä.
- Omat lomakkeet: lomake, jota ei tunnisteta automaattisesti (yksisivuinen kassa, teeman lomakkeet), voidaan liittää kauppakohtaisesti suojattuun pintaan CSS-valitsimen avulla (enintään kymmenen, valinnaisesti rajoitettuna yhteen sivuun). Paneeli ilmoittaa, että suojaus säilyy vain, jos lomake lähettää tietonsa sivulle, jonka moduuli tarkistaa.
- Google reCAPTCHA v2/v3 ja Cloudflare Turnstile, valittavissa sivuston ja kaupan mukaan, reCAPTCHA v3:n vähimmäispistemäärä lomaketta kohden.
- Kymmenen vakiolomaketta ja omia lomakkeita ilman muokattuja malleja.
- Lomakepohjainen paikallinen tila, ilman avaimia tai kolmansien osapuolten skriptejä, uutiskirjeitä, yhteydenottoja ja saatavuusilmoituksia varten.
- Oma luettelo estetyistä sähköpostiosoitteista asiakastietojen rekisteröintiä ja uutiskirjettä varten, jota sovelletaan ennen palveluntarjoajaan ottamista yhteyttä ja ilman sähköpostiviestien tai verkkotunnusten tallentamista.
- Paikallinen varmistus palveluntarjoajan toimintahäiriön varalta, myös Back Office -käyttöliittymän osalta, joka edelleen hylkää kaiken, minkä palveluntarjoaja on hylännyt.
- reCAPTCHA v2- ja Cloudflare Turnstile -widgetin teema ja koko.
- Järjestetty Pinnat-välilehti: ryhmitelty lomaketaulukko, valitsin, joka näyttää tekstinsä kokonaisuudessaan, sekä Tallenna-painike sivustollasi ilman, että se peittää väliaikaisen taukokortin.
- Vianilmoitussähköpostit, joiden otsikossa on kaupan logosi ja alatunnisteessa GO ON Agencyn logo sekä allekirjoitus ”PrestaWard by GO ON Agency”. Viestin tekstiosassa näkyy lomake, vian syy ja tila käännetyillä teksteillä, ei sisäisillä koodeilla.
- Yhtenäinen ulkoasu neljässä PrestaWard-paneelissa: osioiden otsikot, lomakekortit neutraaleilla reunoilla ja yhteiset taitettavat lohkot, tilastot yhdellä rivillä sekä suurempi GO ON Agency -logo otsikossa. Pääpainike on nyt brändin yhtenäinen väri ilman väriliukua.
- Välilehtipaneeli (Yhteenveto, Pinta-alat, Toimittaja sekä Tilastot ja loki, lisäksi Tuki-välilehti, joka on aina viimeisenä): vain avoinna oleva välilehti otetaan huomioon, Yhteenveto-välilehti näyttää tilan yhdellä silmäyksellä ja sisältää enintään yhden varoitusrivin, ja jokainen välilehti tallentaa vain omat asetuksensa.
- Verkkotunnuksen, toiminnon, voimassaolon ja tunnuksen uudelleenkäytön validointi.
- Yhteensopivuus Back Officen perinteisten ja Symfony-tyyppisten työnkulkujen kanssa.
- Tekniset tiedot ilman sähköpostiosoitteita, IP-osoitteita, evästeitä tai tunnuksia.
- Lokien säilytysaika on määritettävissä kauppakohtaisesti: oletusarvo on 30 päivää, ja se voi vaihdella välillä 1–365 päivää. Moduuli poistaa vanhentuneet lokit päivittäin.
- Toimittajan tunnistetiedot salataan tallennettaessa.
- Integroitu Integrity API ja Heartbeat. Moduulin näytöllä oleva Synkronoi-painike päivittää yhteyden Integrityyn.
- Synkronointi Integrity-palvelun kanssa avattaessa hallintapaneeli tapahtuu taustalla suoritettavan pyynnön avulla, joka ei hidasta sivun latautumista ja tapahtuu enintään kerran minuutissa kutakin kauppaa kohti.
- GO ON Agencyn tukipaneeli, jossa on ladattava diagnoosiraportti. Sen lataa työntekijä, jolla on muokkausoikeudet ja joka on valinnut tietyn kaupan. Raportti sisältää versiotiedot, tilatiedot ja laskuritiedot, mutta ei sisällä asiakastietoja eikä sitä lähetetä automaattisesti.
- Hallintapaneeli ja käännökset yhdeksällä kielellä.
Vaatimukset
- PrestaShop versiosta 1.7.7 versioon 9, käyttäen sitä PHP-versiota, jota PrestaShop-versiosi edellyttää.
- Google reCAPTCHA- tai Cloudflare Turnstile -avaimet jokaiselle kaupalle, jossa suojaus otetaan käyttöön. Kauppias luo ne itse palveluntarjoajan tilillä. Paikallisessa tilassa toimivat lomakkeet eivät tarvitse avaimia.
- Suojausmoodissa vierailijan selaimen on voitava ladata palveluntarjoajan skripti. Jos skriptiä ei ladata, lomaketta ei lähetetä ja vierailijaa pyydetään yrittämään uudelleen, ellei palvelin vahvista, että palveluntarjoaja ei ole käytettävissä ja paikallinen varajärjestelmä otetaan käyttöön, tai ellei lomake käytä paikallista tilaa.
Mitä se ei tee
- Kyseessä ei ole itse isännöity CAPTCHA: todentamisen suorittavat Google tai Cloudflare omien tietosuojakäytäntöjensä mukaisesti. Palvelin lähettää niille tunnuksen ja kävijän IP-osoitteen todentamista varten.
- Se ei estä mitään Pois käytöstä-tilassa eikä Tarkkailu-tilassa.
- Paikallinen tila ei korvaa palveluntarjoajaa: se on heikompi kohdennettujen botien suhteen, ja sitä tarjotaan vain uutiskirjeitä, yhteydenottoja ja saatavuusilmoituksia varten. Näissä lomakkeissa palveluntarjoajan vianvarmennus, integraatiovalvonta ja ylikuormitussuoja eivät ole voimassa, koska ei ole palveluntarjoajaa, joka voisi mennä epäkuntoon.
- Sisältää ei luetteloita kolmansien osapuolten sähköpostidomaineista tai osoitteista: sinä itse kirjoitat ja ylläpidät estettyjen domainien luetteloa, eikä se päivittyy automaattisesti.
- Se ei suojaa maksutapahtumaa, muita lomakkeita, joita ei ole luettelossa (paitsi niitä, jotka määrität itse CSS-selektorilla), eikä PrestaShopin hallinta-API:ta.
- Tämä ei korvaa verkkosovellusten palomuuria (WAF).
- Moduulin sähköpostien alatunnisteessa ei ole linkkejä, yhteystietoja eikä kuvia, jotka sijaitsevat kaupan ulkopuolella: GO ON Agencyn logo on moduulin oma tiedosto, joka toimitetaan kaupan kautta.
- Se ei tallenna tunnuksia, salaisuuksia, salasanoja, evästeitä, sähköpostiosoitteita tai IP-osoitteita lokiinsa.
Yhteensopivuus tarkistettu
Versio 0.2.7 läpäisi laboratoriotestit PrestaShop-versioissa 1.7, 8 ja 9 15. lokakuuta 2026, myös lopullisella kootulla versiolla: puhdas asennus ja päivitys versiosta 0.2.6 sekä pääsy Back Officeen oikealla selaimella kaikissa kolmessa versiossa (palveluntarjoaja hylkää, skripti estetty ja simuloitu palveluntarjoajan kaatuminen). PrestaShop 9:ssä hylätty captcha näyttää captcha-viestin, jota seuraa yleinen ilmoitus, jonka PrestaShop lisää aina.
Aikaisemmat versiot on testattu PrestaShop 1.7.8.11:ssä PHP 7.4:llä, PrestaShop 8.2.7:ssä PHP 8.1:llä ja PrestaShop 9.1.4:ssä PHP 8.5:llä. Validointi kattaa Front Office -lomakkeet, Back Office -kirjautumisen sekä saatavuusilmoitusten koko prosessin osoitteessa ps_emailalerts.
Turvallinen käyttö
Asennus ei ota estoja käyttöön. Määritä palveluntarjoajan avaimet, tarkista lomakkeet Tarkkailu-tilassa ja siirry Suojaus-tilaan vasta, kun diagnostiikka on kunnossa.
Muutosloki
Tämä muutosloki esittää versioittain muutosten vaikutukset verkkokauppoihin ja verkkokaupan tiimeihin.
0.2.7
- Uutta: lomakekohtainen paikallinen tila. Uutiskirje, yhteydenotto ja saatavuusilmoitukset voidaan suojata pelkästään paikallisilla tarkistuksilla (allekirjoitettu aikaleima, ansakenttä, vähintään 4 sekunnin lähetysaika ja lähetysrajoitus) ilman palveluntarjoajan skriptien lataamista tai avaimien tarvetta. Jokainen lomake säilyttää tilansa (Pois käytöstä, Tarkkailu tai Suojaus) ja siirtyy Suojaus-tilaan vasta, kun se on läpäissyt Tarkkailu-tilan itsetestauksen. Se on kohdennettujen botien suhteen heikompi kuin palveluntarjoaja, eikä sitä koskaan tarjota pääsyyn, rekisteröitymiseen, tilaamiseen, salasanan palautukseen, Back Officeen tai kommentteihin. Tilastot osoittavat, kuinka monta lähetystä kustakin lomakkeesta tarkistettiin paikallisesti. Sivu, jota on palvellut täysi välimuisti yli kuuden tunnin ajan, voi hylätä lähetyksen; sivun uudelleenlataaminen ratkaisee ongelman.
- Uutta: estetyt sähköpostidomainit. Itse laatimasi luettelo (yksi sääntö riviä kohden, tarkka domain tai jokerimerkki sen alidomainien osalta, enintään 100 sääntöä) sovelletaan asiakastietueisiin, myös ostoprosessin aikana, sekä uutiskirjeeseen. Lista tarkistetaan ennen palveluntarjoajan kyselyä, ja sääntöä vastaava sähköposti hylätään neutraalilla viestillä, joka ei paljasta listaa. Tarkkailussa kirjataan vain se, mikä olisi hylätty. Sähköpostia tai sen verkkotunnusta ei tallenneta: vain laskuri ja tapahtuma ilman henkilötietoja jokaisesta hylkäyksestä.
- Uusi: reCAPTCHA v3:n vähimmäispistemäärä lomaketta kohti. Jos jätät kentän tyhjäksi, käytetään yleistä pistemäärää, joten mikään ei muutu, ennen kuin määrität arvon. Virheellinen arvo palauttaa yleisen pistemäärän.
- Uutta: reCAPTCHA v2- ja Cloudflare Turnstile -widgetin teema (vaalea, tumma tai automaattinen) ja koko (normaali tai kompakti), myös Back Office -käyttöliittymässä. Oletusarvot säilyttävät nykyisen ulkoasun; reCAPTCHA v3 ja näkymätön reCAPTCHA v2 eivät näytä widgetiä. reCAPTCHA:ssa ”automaattinen” noudattaa kävijän värimaailmaa.
- Back Officeen pääsy käyttää samaa paikallista varajärjestelmää kuin asiakaskyselylomakkeet, mutta vain silloin, kun palveluntarjoaja ei ole käytettävissä ja palvelin vahvistaa tämän. Palveluntarjoaja, joka on vastannut ”todentaminen epäonnistui”, hylätään edelleen kuten tavallisesti. Jokainen käyttö kirjataan muistiin merkinnällä ”fallback used”, yksi kytkin kaupaa kohti poistaa sen käytöstä ja operaattorin väliaikainen tauko säilyy. Kirjautumisnäyttö ei koskaan jää jumiin: skripti ilmoittaa virheestä palvelimelle ja lähettää lomakkeen joka tapauksessa. Katkoksen aikana tämä kirjautumistapa on heikompi suojaus kohdennettua botia vastaan; on suositeltavaa pitää PrestaWard Authenticator käytössä toisena suojakerroksena. Integraation vikasuojaus ei edelleenkään vaikuta Back Officeen.
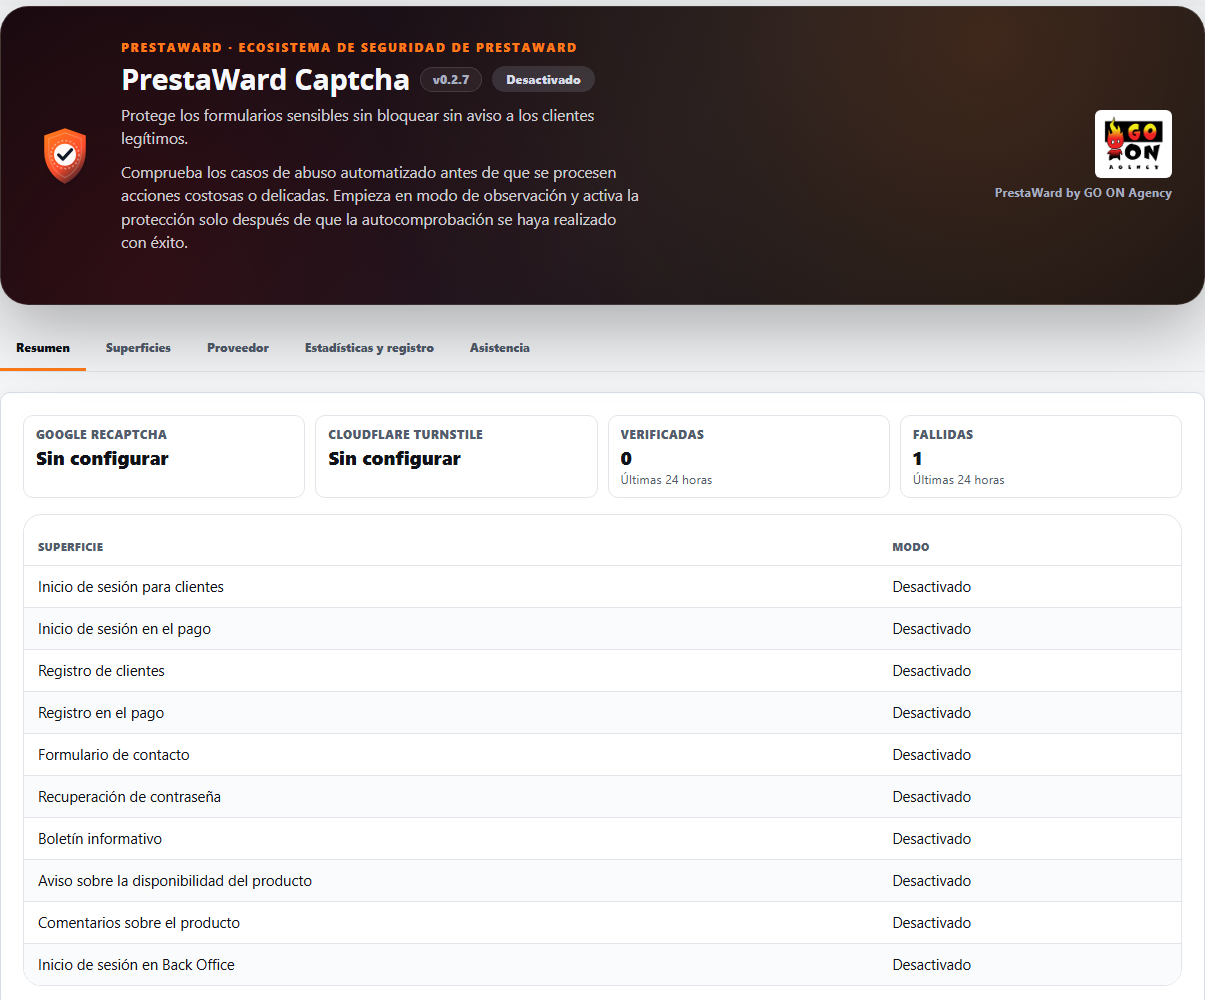
- Paneeli on jaettu välilehtiin (Yhteenveto, Pinnat, Toimittaja sekä Tilastot ja loki), ja se laskee vain avoimen välilehden tiedot. Yhteenveto-välilehti näyttää kunkin toimittajan tilan, viimeisen 24 tunnin aikana onnistuneet ja epäonnistuneet tarkistukset, kunkin lomakkeen voimassaolon sekä enintään yhden hälytysrivin, joka johtaa välilehteen, jossa ongelma ratkaistaan. Jokaisella välilehdellä on oma Tallenna-painike, ja se tallentaa vain siinä näkyvät asetukset. GO ON Agencyn paneelilla on oma välilehtensä, Tuki, joka on aina viimeisenä, ja Integrityn tila näkyy kaikkien välilehtien lopussa.
- Pinnat-välilehti on uudistettu: lomaketaulukko on ryhmitelty, valitsin on sijoitettu niin, ettei teksti enää katkea (aiemmin siinä näkyi ”Desa”), ja Tallenna-painike on siirretty väliaikaisen taukokortin ulkopuolelle, jotta se ei peitä sitä. Widgetin teema ja koko säädetään tämän välilehden osiossa.
- Korjaa ilmoituksen ”aktivoidut lomakkeet, jotka eivät ole läpäisseet testiä”: se näkyi kuuden lomakkeen kohdalla, vaikka kaikki olivatkin Pois käytöstä -tilassa. Nyt se laskee vain ne lomakkeet, jotka eivät ole Pois käytöstä -tilassa.
- Uusissa asennuksissa sähköpostihälytykset ongelmista ovat pois käytöstä, kunnes määrität sähköpostiosoitteen, joten asetukset voidaan tallentaa heti alusta alkaen. Päivitettävät asennukset säilyttävät asetuksensa.
- Vianilmoitussähköpostit (avoimet ja ratkaistut) näyttävät kaupan logon otsikossa (kaupan nimi vaihtoehtoisena tekstinä) sekä yhteisen alatunnisteen, jossa on GO ON Agencyn logo ja allekirjoitus ”PrestaWard by GO ON Agency”, ilman linkkejä tai yhteystietoja. Alatunnisteen logo on moduulin oma tiedosto, jota toimitetaan kauppastasi.
- Korjaa sen, että vikailmoituksen sähköpostin tekstissä näkyi sisäisiä koodeja (esimerkiksi ”configuration_test” tai ”opened”): nyt siinä ilmoitetaan lomake, syy ja tila teksteillä, jotka on käännetty yhdeksälle kielelle.
- Korjaa virheen, jossa palveluntarjoajaan kohdistuvan kutsun epäonnistuminen aiheutti Front Office -lomakkeen jumittumisen; kauppaan liittyvän skriptin palveluntarjoajaan kohdistuvat kutsut on suojattu samalla tavalla kuin Back Office -käyttöliittymään pääsy.
- Yhtenäinen ulkoasu neljässä PrestaWard-paneelissa: osioiden otsikot, lomakekortit neutraaleilla reunoilla ja yhteiset taitettavat lohkot, tilastot yhdellä rivillä sekä suurempi GO ON Agency -logo otsikossa. Pääpainike on nyt brändin yhtenäinen väri ilman väriliukua.
- Korjaa sen, että PrestaShop 9:ssä hallintateema näytti välilehdet alleviivattuina linkkeinä ja osioiden otsikot isoilla kirjaimilla. Yleiset tyylit kumovat tämän vaikutuksen vain PrestaWard-paneelin sisällä, joten PrestaShop 1.7 ja 8 näyttävät samalta kuin ennenkin.
- Korjaa sen, että PrestaShop 1.7:ssä moduulin tyylitiedosto hylättiin, kun se rekisteröitiin osoitteeseen, jossa oli versionumero. Nyt tiedosto tarkistetaan ja rekisteröidään ilman parametreja, jolloin uusi ulkoasu näkyy versioissa 1.7, 8 ja 9.
- Korjaa sen, että PrestaShop 9:ssä synkronointi Integrityn kanssa tarkisti turvatunnuksen menetelmällä, jota PrestaShop 9 ei käytä, minkä vuoksi se saattoi hylätä sen. Nyt se validoidaan PrestaShop 9:n palvelun avulla; PrestaShop 1.7:ssä ja 8:ssa tarkistus toimii edelleen samalla tavalla.
- Kun yhteyttä Integrityyn ei voida päivittää sillä hetkellä, paneeli näyttää yhden viestin: tallennettu yhteys on edelleen voimassa ja yhteyden muodostamista yritetään uudelleen automaattisesti. Kaikkien välilehtien otsikot on käännetty yhdeksälle kielelle.
- Paikallisella tilalla on oma lähetysrajoituksensa (1–50 lähetystä 10 minuutin välein). Päivitys kopioi varmuuskopion nykyisen rajoituksen, joten päivityksen jälkeen mikään ei muutu, eikä toisen rajoituksen muuttaminen vaikuta enää toiseen.
- Korjaa sen, että PrestaShop 9:ssä hylätty captcha (esimerkiksi, kun Suojaus-kohdassa on virheellinen sivuston avain) näytti vain PrestaShopin yleisen viestin työntekijän tunnuksesta tai salasanasta. Moduuli näyttää nyt oman viestinsä kaikissa versioissa; PrestaShop 9 lisää edelleen sen jälkeen oman yleisen viestinsä.
- Korjaa sen, että yhteys Integrityyn heikkeni Back Officen ”kaikki kaupat” -kontekstissa tai kun jokin muu kuin ensimmäinen kauppa suoritti rekisteröintikokeen. Asennuksen tunniste luetaan nyt yhtenä kokonaisuutena globaalista alueesta (tai sen tallentaneesta kauppaa) missä tahansa kontekstissa; päivitys siirtää kauppaa tallennetun tunnisteen globaaliin alueeseen uudelleenluomatta sitä, ja jos tunnisteen lukeminen ei onnistu, Integrityn tila säilytetään ennallaan.
- Tuotteen otsikossa näkyy jälleen GO ON Agencyn logo ja allekirjoitus ”PrestaWard by GO ON Agency” ilman linkkejä.
- Niin kauan kuin käytät palveluntarjoajaa, sen tunnus vaaditaan edelleen täsmälleen samalla tavalla kuin aiemmin. Tunnistetut käyttöliittymät, tallennetut asetukset ja sopimus Integrity API:n kanssa eivät muutu, ja uudet tavat hylätä tai vahvistaa lomake (paikallinen tila ja estetyt verkkotunnukset) ovat oletusarvoisesti pois käytöstä. Päivitys ei muuta mitään taulukoita: se vain lisää uusia asetuksia, joiden arvot säilyttävät nykyisen toimintatavan.
0.2.6
- Jokaisella lomakkeella on jokaisessa verkkokaupassa oma tilansa (Pois käytöstä, Tarkkailu tai Suojaus), eikä koko kauppaan ole yhtä yleistä tilaa, johon lisättäisiin kytkimiä. Näin voit suojata pääsyn Back Officeen ja asettaa yhteydenottolomakkeen vain Tarkkailu-tilassa. Lomake siirtyy Suojaus-tilan kautta vasta, kun se on läpäissyt automaattitestin Tarkkailu-tilassa, ja päivitys säilyttää kunkin kaupan nykyisen toimintatavan.
- Suojaus palveluntarjoajan katkeamista vastaan (asiakaslomakkeet Suojaus-tilassa): jos palvelin vahvistaa, että reCAPTCHA:ta tai Turnstileä ei voida käyttää, lomake hyväksytään vain, jos siinä on allekirjoitettu aikaleima, tyhjä näkymätön ansakenttä, muutama sekunti sivun lataamisesta ja normaali lähetystahti. Jokainen käyttökerta kirjataan tilastoihin. Toiminto on oletusarvoisesti käytössä, mutta se voidaan poistaa käytöstä kauppakohtaisesti, eikä Back Officeen kirjautuminen koskaan käytä sitä.
- Huomioitava muutos: kun tämä suojaus on käytössä, avoin katkaisija ei enää päästä läpi kaikkia lähetyksiä, vaan soveltaa samoja paikallisia tarkistuksia. Poista suojaus käytöstä, jos haluat säilyttää aiemman toimintatavan.
- Palvelimen esisuodatin (Suojaus-tila): hylkää ilmeiset botit ennen palveluntarjoajaan yhteydenottoa, vain positiivisten testitulosten perusteella (ansakenttä täytetty, vääristelty aikaleima, lähetysnopeus suurempi kuin ihminen kirjoittaisi tai yli 30 lähetystä lomaketta ja kävijää kohti 10 minuutin välein). Voidaan poistaa käytöstä kaupoissa.
- Uudet tarkistukset eivät tallenna mitään tunnistettavia tietoja: kävijät ryhmitellään nimettömään joukkoon, jolla on päivittäin vaihtuva avain, ja ainoastaan laskurissa, joka tyhjennetään kahden päivän kuluttua.
- Uusi tilastopaneeli: sallitut ja estetyt lähetykset lomakekohtaisesti ja päivittäin (7, 14 tai 30 päivää), trendi edelliseen jaksoon verrattuna, palveluntarjoajan katkeamisen varalta aktivoidut suojaukset, ennen palveluntarjoajaa hylätyt pyynnöt, mahdollisten väärien positiivisten tulosten ilmaisin sekä Tarkkailu-tilassa lähetykset, jotka olisi estetty. Se ei sisällä osoitteita eikä sähköpostiviestejä.
- Mukautetut lomakkeet: lomake, jota ei tunnisteta automaattisesti (yksisivuinen kassatoiminto, teeman lomakkeet), voidaan määrittää kaupoille suojatulle alueelle CSS-valitsimen avulla (enintään kymmenen). Hallintapaneeli varoittaa, että suojaus on voimassa vain, jos lomake lähettää tietonsa sivulle, jonka moduuli tarkistaa.
- Integraatiovirheiden valvonta (suojaus-asiakaslomakkeet): jos lomake lakkaa toimittamasta tunnusta palvelimelle palveluntarjoajan ollessa toiminnassa (teeman päivityksen, oman JavaScriptin tai sivun välimuistin vuoksi), kyseinen lomake siirtyy väliaikaisesti Tarkkailuun ja saat ilmoituksen sekä sähköpostiviestin. Suojaus palautuu 15 minuutin kuluttua, kun ongelmaa ei ole ilmennyt ja kolme tunnusta on vahvistettu. Pääsy Back Officeen ei koskaan häiriinny, ja ilmeiset botit hylätään edelleen.
- Päivitys luo pienen laskuritaulukon ja uudet asetukset turvallisilla arvoilla sekä säilyttää olemassa olevat asetukset ja tapahtumat.
- Tuki- ja diagnoosipaneeli sijoitetaan aivan Integrity-osion eteen, kuten muissakin PrestaWard-moduuleissa, eikä se enää katoa ”kaikki kaupat” -kontekstissa: se osoittaa, että kauppa on valittava.
- Synkronoi Integrityn kanssa joka kerta, kun avaat hallintapaneelin, taustalla suoritettavalla pyynnöllä, joka ei koskaan hidasta sivun latautumista ja tapahtuu enintään kerran minuutissa ja kauppaa kohti.
0.2.5
- Korjaa PrestaShop 1.7:n Back Office -kirjautumispalvelun. PrestaShop 9:ssä tarkistus rajoittuu Back Office -kirjautumislomakkeeseen eikä se vaikuta hallinta-API:hin.
- Lopettaa Integrityyn rekisteröitymisen uudelleenyrittämisen, kun kaupan rekisteröintiavain muuttuu, ja näyttää selkeän ilmoituksen.
- Uudistaa allekirjoitetun Integrity-käytännön ennen sen voimassaolon päättymistä ja säilyttää voimassa olevan käytännön, jos uusiminen epäonnistuu.
- Korjaa mukana oleva politiikka-avain niin, että se toimii PHP 7.1:ssä ja 7.2:ssa.
- Lisää GO ON Agencyn tukipaneeli yhdeksällä kielellä, mukaan lukien ladattava diagnoosiraportti, joka ei sisällä asiakastietoja eikä lähetetä automaattisesti. Sen voi ladata vain työntekijä, jolla on muokkausoikeudet ja joka on valinnut tietyn kaupan.
- Teknisten lokitietojen säilytysaikaa noudatetaan nyt todella (oletusarvoisesti 30 päivää, muokattavissa kaupakohtaisesti): tähän asti niitä säilytettiin rajoittamattomasti. Jokainen kaupunki poistaa päivittäin vanhentuneet lokitiedot, eikä tämä vaikuta vikatilanteisiin.
- Ilmoita yhteensopivuus PrestaShop-versiosta 1.7.7.0 alkaen, joka on vanhin testattu versio.
0.2.4
- Korjaa hallintakirjautumislomakkeen lähetyksen Turnstilen kanssa CAPTCHA-tarkistuksen suorittamisen jälkeen säilyttäen painikkeen, jolla lähetys aloitettiin.
- Korjaa rekisteröinnin testaus PrestaShop 9:ssä ja parantaa Integrity-diagnostiikkaa ja uudelleenkokeiluja.
0.2.3
- Julkaisematon versio, korvattu versiolla 0.2.4.
0.2.2
- Estää muita teeman JavaScript-käsittelijöitä aloittamasta lähetystä, kun CAPTCHA on vielä keskeneräinen.
- Poistaa loputtomat lataustilat ja pyynnöt, jotka on tehty ennen kuin voimassa oleva tunnus on saatavilla.
- Näyttää CAPTCHA-koodin, kun avataan kirjautumis- tai rekisteröitymislomakkeita, jotka olivat piilossa sivun latautuessa.
0.2.1
- Palauttaa näkyvän CAPTCHA-koodin ennen ensimmäistä kirjautumisyritystä Front Officessa ja Back Officessa.
- Estää välimuistin näyttämästä vanhaa tai virheellistä CAPTCHA-koodia moduulin päivittämisen jälkeen.
- Korvaa ponnahdusikkunan esteettömällä, näkyvällä ja mobiililaitteille sovitetulla varoituksella.
- Pidä Back Office -virheet kirjautumissivulla yhtenä virheenä, ilman tyhjiä sivuja.
0.2.0
- Lisää Cloudflare Turnstilen salatuilla tunnistetiedoilla ja erillisellä valinnalla pinnoittain.
- Liitä kukin tunnus suojattuun toimintoon ja päivitä haaste toistuvissa lähetyksissä.
- Parantaa kirjautumis-, rekisteröitymis-, salasananpalautus-, kassa-, uutiskirje- ja saatavuusilmoituslomakkeiden tunnistusta.
- Sisältää väliaikaisen, rajoitetun ja valvottavan toimintatauon ilman, että allekirjoitettua Integrity-politiikkaa heikennetään.
- Päivittää hallintapaneelin, sen responsiivisen ulkoasun ja käännökset yhdeksälle kielelle.
- Vahvistaa viimeisimmän tarkistetun Integrity-käytännön fail-closed-pysyvyyttä.
0.1.2
- Erottaa automatisoidut liikennepiikit toiminnallisista häiriöistä ja estää päällekkäiset hälytykset.
- Sulje automaattisen liikenteen häiriöt automaattisesti, kun tilanne on ollut rauhallinen tietyn ajan.
0.1.1
- Pinnoittain tehtävät saatavuustarkistukset ennen Suojauksen käyttöönottoa.
- Toimintatila, vikahistoria, suodattimet, sivutus ja puhdistus.
- Rajoitettu toimintatilan telemetria ja integrointi Integrityn Heartbeat-toimintoon.
0.1.0
- Ensimmäinen julkinen ehdokasversio.
- Pinta- ja kauppakohtainen erillinen suojaus.
- Integrointi reCAPTCHA v2:n ja v3:n kanssa.
- Rekisteröityminen, allekirjoitettu käytäntö ja PrestaWard Integrityn Heartbeat.
- Päivitysten tarkistus ja ekosysteemin yhtenäinen visuaalinen kokemus.
- Yhteensopivuus useiden versioiden kanssa ja täydelliset käännökset yhdeksällä kielellä.
Lisenssi ja tuki
PrestaWard Captcha jaetaan Academic Free License 3.0 (AFL-3.0) -lisenssin nojalla. Voit käyttää, tutkia, muokata ja jakaa sitä uudelleen sen ehtojen mukaisesti.
Tuki: hola@go-onagency.es.