
Mitä se tekee
Varastettu salasana ei saisi riittää Back Officeen pääsemiseen. Moduuli lisää toisen tunnistautumistavan lähettämättä salaisuutta kolmansien osapuolten sovellusrajapintoihin.
Kuinka se toimii
- Toinen tekijä on kertakäyttöiset koodit (TOTP), jotka mobiilisovellus luo. Jos sallit tämän tietylle profiilille, kyseisen profiilin työntekijät voivat käyttää sen sijaan sähköpostitse lähetettyjä kahdeksannumeroisia koodeja. Tämä on heikompi menetelmä, koska kuka tahansa, joka pääsee lukemaan postilaatikkoa, voi kirjautua sisään; tästä varoitetaan työntekijän paneelissa ja sivulla. Ominaisuus on oletusarvoisesti pois käytöstä. Yhteensopivuus avainten (passkeys) kanssa on mukana, mutta oletusarvoisesti pois käytöstä tässä versiossa.
- Jokainen työntekijä määrittää oman todennusmenetelmänsä kohdassa ”Oma todennus” käyttämällä kaupassa itse luotua QR-koodia. Ensimmäinen rekisteröityminen tapahtuu opastetusti: skannaa QR-koodi, syötä koodi ja siirry lopulliselle sivulle, jossa on palautuskoodit. Painike, jolla siirrytään Back Officeen, aktivoituu vasta, kun työntekijä on ladannut, kopioinut tai tulostanut kyseiset koodit.
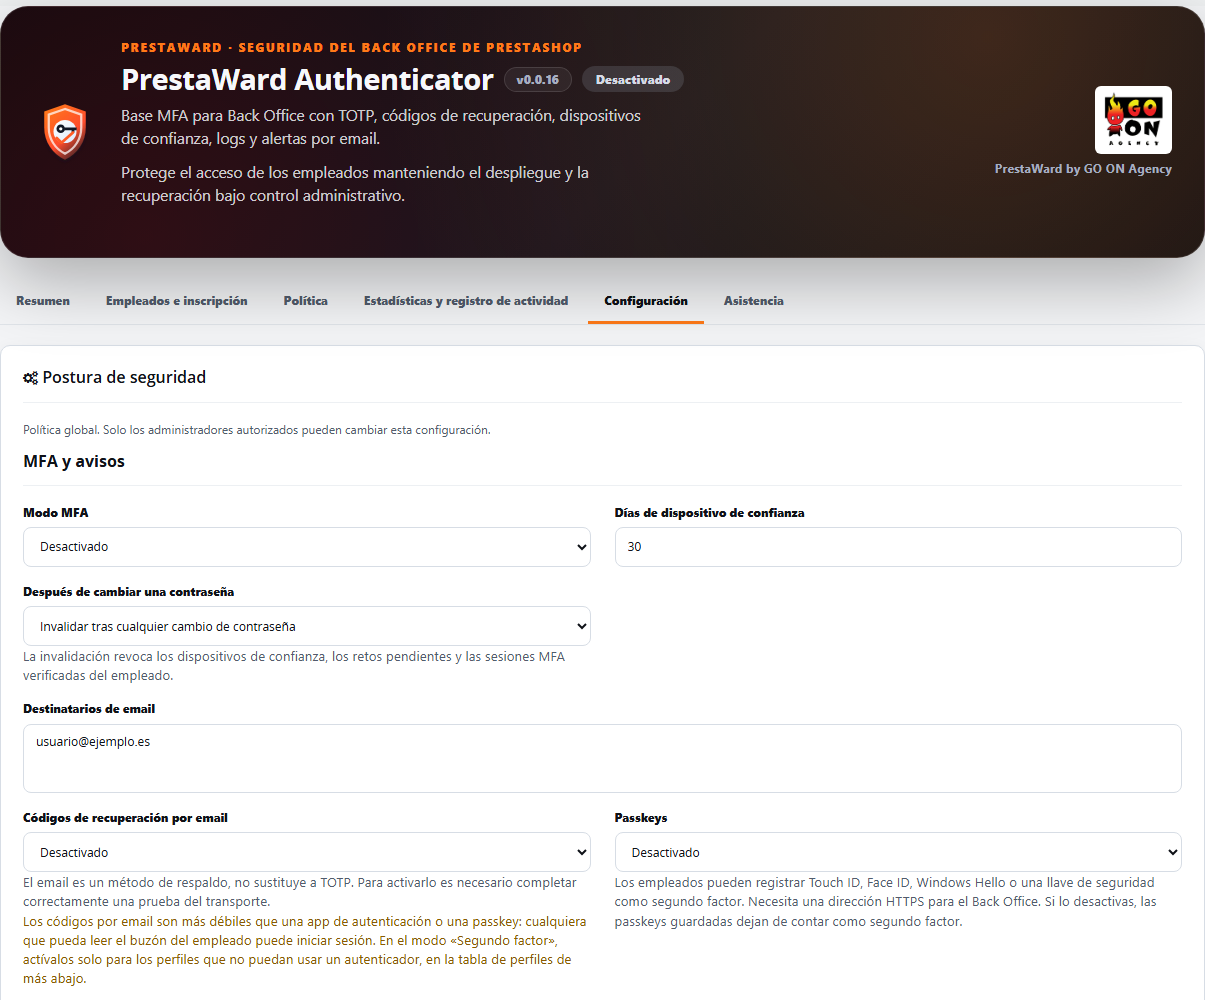
- Se asennetaan Pois käytöstä -tilassa. Vain auditointi -tilassa se kirjaa kirjautumiset estämättä kenenkään pääsyä, ja Pakota-tilassa se vaatii toisen tunnistautumistavan. Työntekijä, joka ei ole vielä määrittänyt asetuksia, vahvistaa salasanansa ja voi avata vain Oma todennus -osion, kunnes asetukset on määritetty.
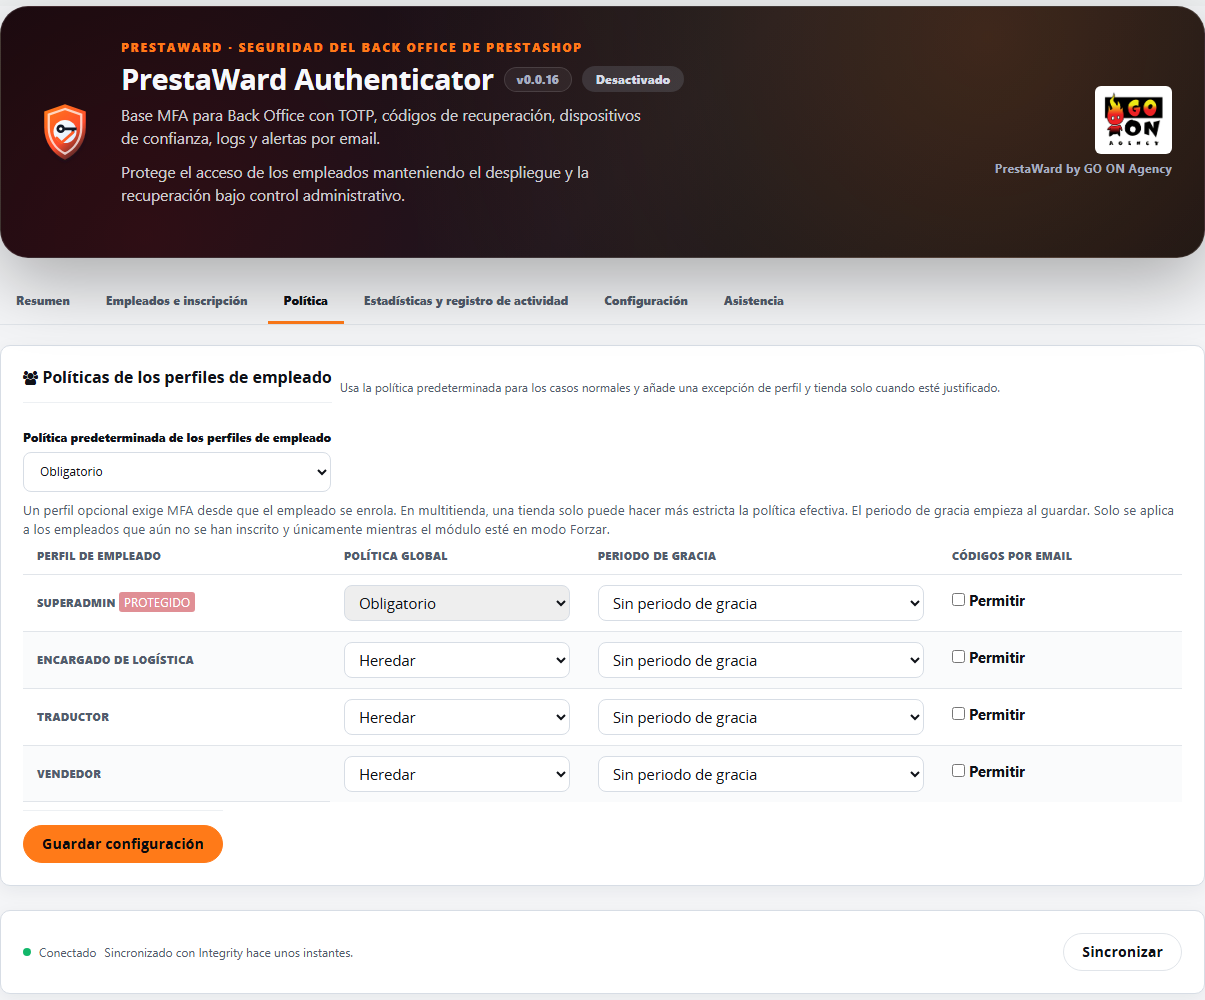
- Käytäntö määritetään koko kaupalle, ja sitä voidaan mukauttaa profiili- ja kauppakohtaisesti. Monikaupassa sovelletaan tiukinta käytäntöä.
- Ennen pakottamista voit myöntää profiilille 3–14 päivän siirtymäajan. Työntekijät, jotka eivät ole vielä rekisteröityneet, kirjautuvat sisään normaalisti. He näkevät jokaisella Back Office -sivulla ilmoituksen, jossa kerrotaan päivämäärä, josta lähtien kaksivaiheinen todennus tulee pakolliseksi, ja paneeli näyttää, kuinka monen on vielä rekisteröidyttävä. Määräajan päätyttyä Pakota-toiminto otetaan käyttöön tavalliseen tapaan.
- Luotetut laitteet (oletusarvoisesti 30 päivää) estävät koodin pyytämisen jokaisella kirjautumiskerralla tunnetulta laitteelta. Jokainen työntekijä voi peruuttaa ne yksitellen.
- Salasanan ja koodin syöttöyritykset ovat rajoitettuja (oletusarvoisesti 5 koodin syöttöyritystä 5 minuutin välein ja 15 minuutin lukitus). TOTP-koodia ei voi käyttää uudelleen. Jos PrestaWard Captcha suojaa pääsyä Back Officeen ja hylkää pyynnön, virhe lasketaan vain IP-osoitteen rajoitukseen, ei hyökkäyksen kohteeksi joutuneen järjestelmänvalvojan tilin lukitukseen: tunnuksettomalla botilla ei enää voi lukita tiliä muutamalla pyynnöllä.
- MFA-käytäntö uusitaan säännöllisesti PrestaWard Integrity -palvelun allekirjoituksella. Integritylle lähetetään ainoastaan asennuksen tekniset tiedot, ei koskaan TOTP-salaisuuksia, palautuskoodeja tai työntekijöiden tietoja.
Jos työntekijä kadottaa matkapuhelimensa
- Henkilökohtaiset palautuskoodit: jokainen työntekijä saa oletuksena 10 kertakäyttöistä koodia, kun hän määrittää tunnistautumistapansa, ja hänen on säilytettävä ne kaupan ulkopuolella.
- Valinnainen palautus sähköpostitse: toisessa vaiheessa työntekijä voi pyytää koodin sähköpostitse. Toiminto on oletusarvoisesti pois käytöstä, ja sen voi ottaa käyttöön pääkäyttäjä.
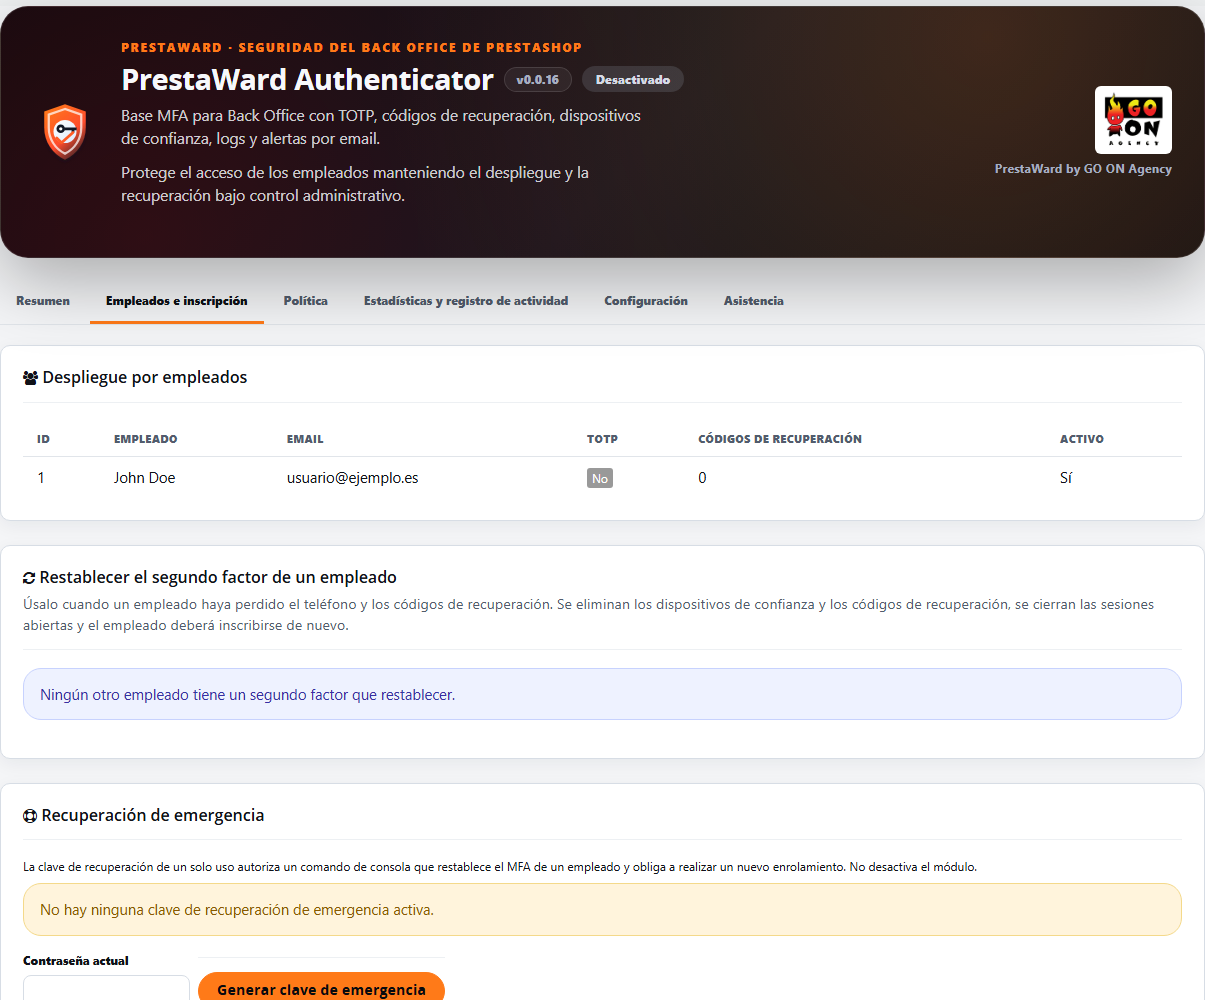
- Nollaus MFA-hallinnasta ilman konsolipääsyä: pääkäyttäjä voi nollata toisen työntekijän toisen tekijän. Toiminto pyytää pääkäyttäjän salasanaa, sitä ei voi käyttää itseensä, ja se poistaa työntekijän todennussovelluksen, palautuskoodit, luotetut laitteet ja avoimet istunnot; työntekijä rekisteröityy uudelleen seuraavalla kirjautumiskerralla. Muut profiilit, joilla on muokkausoikeudet MFA-hallintaan, voivat nollata vain työntekijät, joilla on vähemmän oikeuksia, ja vain pääkäyttäjä voi nollata toisen pääkäyttäjän. Jokainen nollaus ja jokainen hylätty yritys tallentuu käyttölokiin.
- Hätäpääsy konsolin kautta viimeisenä keinona: vaatii pääsyn palvelimelle ja kertakäyttöisen hätäavainten, jotka luodaan MFA-hallinnassa, avainten. Sen avulla voidaan nollata työntekijän tunnistustekijät tai keskeyttää MFA-vaatimus tunniksi, jos kukaan ei pääse sisään. Toimenpide kirjataan lokiin, eikä avainta voi käyttää uudelleen.
Vaatimukset
- PrestaShop 1.7, 8 tai 9 sekä PrestaShop-versiosi edellyttämä PHP-versio (PHP 7.1 tai uudempi PrestaShop 1.7:ssä).
- TOTP-todennusaplikaatio jokaisen työntekijän matkapuhelimessa, lukuun ottamatta niitä profiileja, joille sallit sähköpostikoodin toisena todennustekijänä.
- Jotta kauppa voi lähettää sähköposteja, kuten palautuspyyntöjä, koodeja sähköpostitse ja ilmoituksia.
- Pääsykoodien (oletusarvoisesti pois käytöstä) osalta HTTPS-osoite Back Officessa.
- Yleiset käytänteet, henkilöstöluettelo, sähköposti ja lokit ovat käytettävissä vain pääkäyttäjille. Muut työntekijät hallinnoivat ainoastaan omia asioitaan.
- Paneeli ja viestit yhdeksällä kielellä.
Tunnetut rajoitukset
- PrestaShopin ytimen tiedostonhallinta (hallintapaneelin kansio
filemanager) ei suorita moduuleja, joten se ei voi vaatia toista tunnistautumistapaa. Jos monivaiheinen tunnistautuminen (MFA) on pakollista, poista kyseinen käyttöoikeus profiileilta, jotka eivät sitä tarvitse, tai estä se verkkopalvelimella. - Back Office-sivujen suojaus edellyttää PrestaShop-versiota 1.7.7 tai uudempaa. Aikaisemmissa versioissa suojataan vain klassiset sivut.
- PrestaShopin verkkopalvelu ja Admin API käyttävät omia avaimiaan, eivätkä ne kuulu moduulin toimialueeseen.
Mitä se ei tee
- Se ei suojaa asiakkaidesi pääsyä kauppaan: vain Back Office.
- Se ei lähetä salaisuuksia, kuten TOTP-salasanoja, palautuskoodeja eikä työntekijöiden tietoja ulkoisille palveluille.
- Moduulin sähköpostien alatunnisteessa ei ole linkkejä, yhteystietoja eikä kuvia, jotka sijaitsevat kaupan ulkopuolella: GO ON Agencyn logo on moduulin oma tiedosto, joka toimitetaan kaupan kautta.
Yhteensopivuus tarkistettu
Versio 0.0.16 läpäisi laboratoriotestit PrestaShop-versioissa 1.7, 8 ja 9 15. lokakuuta 2026 sekä puhtaassa asennuksessa että päivityksenä versiosta 0.0.15. Versio 0.0.15 läpäisi laboratoriotestit PrestaShop 1.7:ssä, 8:ssa ja 9:ssä 13. lokakuuta 2026: puhdas asennus sekä päivitys versioista 0.0.14 ja 0.0.6, jolloin asetukset, TOTP-salaisuudet ja luotetut laitteet säilyivät ennallaan eikä lokit sisältäneet estäviä virheitä. Versio 0.0.13 testattiin PrestaShop 1.7.8.11:ssä PHP 7.4:llä, PrestaShop 8.2.7:ssä PHP 8.1:llä ja PrestaShop 9.1.4:ssä PHP 8.5:llä.
Tärkeimmät toiminnot
- TOTP-rekisteröityminen nykyisellä salasanalla ja paikallisesti luodulla QR-koodilla.
- AES-256-GCM-salauksella suojatut salaisuudet ja kertakäyttöiset HMAC-palautuskoodit.
- TOTP-toistamisen estäminen laskurin atomisen etenemisen avulla.
- Brute force -suojaus salasanalle ja MFA:lle IP:n ja identiteetin mukaan, määritettävillä rajoilla ja lukituksilla.
- IPv4, IPv6, CIDR, luotettavat välityspalvelimet ja verkkoluettelot ilman, että turvallinen luettelo ohittaa MFA:n.
- Luotetut laitteet, joissa on 256-bittiset tunnukset, hajautus, voimassaoloaika ja peruutus.
- Työntekijäkohtainen itsepalvelu, joka on erotettu yleisestä hallinnosta.
- Profiili- ja kauppakohtaiset MFA-käytännöt, monikaupassa tiukimman vaatimuksen mukaan.
- Istuntojen ja laitteiden mitätöinti, joka voidaan määrittää salasanan vaihdon jälkeen.
- Pääsyn palautus henkilökohtaisilla koodeilla, valinnainen koodi sähköpostitse ja viimeisenä keinona hätäpääsy konsolin kautta kertakäyttöisellä avaimella.
- Valinnainen koodi, joka lähetetään sähköpostitse MFA-haasteen aikana; koodilla on voimassaoloaika, HMAC-todennus ja lähetysrajoitukset.
- Profiilikohtainen siirtymäaika ennen toisen tekijän pakottamista, ilmoitus Back Officessa ja jäljellä olevien työntekijöiden seuranta.
- Työntekijän toisen tekijän nollaus MFA-hallinnasta järjestelmänvalvojan salasanalla ja jokaisen yrityksen kirjaaminen.
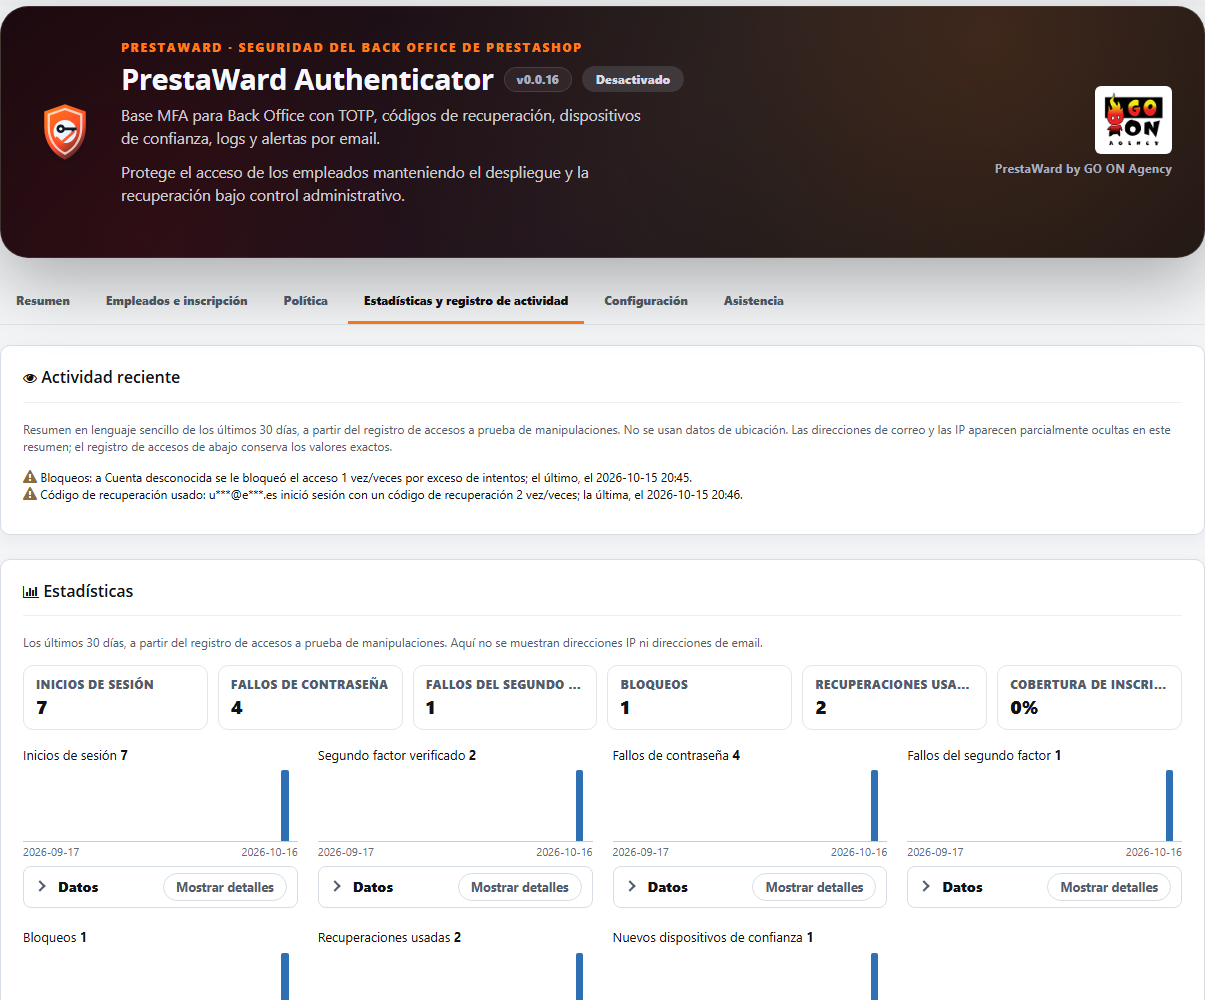
- Viimeaikainen toiminta paneelissa: yksinkertaisilla lauseilla esitetty yhteenveto viimeisten 30 päivän kirjautumistiedoista (uudet IP-osoitteet tai selaimet, toistuvat epäonnistuneet kirjautumisyritykset, estot, käytetyt palautuskoodit ja nollaukset). Käytä ainoastaan omaa lokitietojasi ilman maantieteellistä paikannusta tai ulkoisia palveluita, äläkä näytä täydellisiä osoitteita: sähköpostiosoitteet peitetään ja IP-osoitteista säilytetään vain niiden /24-verkko (IPv4) tai kolme ensimmäistä ryhmää (IPv6). Eheysketjun sisältävä kirjautumisloki säilyttää tarkat arvot.
- Ensimmäisen tunnistetiedon ohjattu rekisteröinti, jossa lopullisella palautuskoodisivulla käyttäjä joutuu lataamaan, kopioimaan tai tulostamaan koodit ennen jatkamista.
- Koodit sähköpostitse valinnaisena toisena tunnistautumistekijänä, vain sallimillesi profiileille: kahdeksan numeroa, tallennetaan ainoastaan salatussa muodossa avaimella, voimassa viisi minuuttia, kertakäyttöisiä ja lähetysmäärä rajoitettu. Työntekijät vahvistavat sähköpostiosoitteensa kerran. ”Vain palautus” toimii kuten aiemminkin.
- Oma todennus tiivistettynä: tilapalkki, menetelmäkohtainen kortti, jossa on yksi taitettava toiminto, palautuskoodit, luotetut laitteet ja lopuksi taitettava ”vaaravyöhyke”. MFA:n poistaminen selittää, mitä poistetaan ja mitä säilytetään: salasana, nykyinen koodi ja nimenomainen vahvistus, ja se koskee vain kirjautunutta työntekijää.
- Tilastot viimeiseltä 30 päivältä päivittäisine trendeineen (käynnit, vahvistetut kaksivaiheiset tunnistautumiset, salasana- ja kaksivaiheisen tunnistautumisen virheet, lukitukset, käytetyt palautukset ja uudet luotetut laitteet), rekisteröintien kattavuus profiileittain sekä käytetyt menetelmät. Näytetään vain oman kirjautumishistoriasi lukumäärät: IP-osoitteita tai sähköpostiosoitteita ei näytetä.
- Bot, joka ei läpäise PrestaWard Captchaa, ei voi enää estää järjestelmänvalvojan tiliä: tämä virhe lasketaan vain IP-osoitteen rajoitukseen.
- Synkronointi Integrity-palvelun kanssa paneelin avaamisen yhteydessä taustalla suoritettavan pyynnön avulla, joka ei hidasta sivun latautumista.
- Paneeli, jossa on viisi välilehteä (Yhteenveto, Työntekijät ja rekisteröinti, Käytäntö, Tilastot ja toimintaloki sekä Asetukset) sekä Tuki-välilehti, joka on aina viimeisenä: Yhteenveto-välilehti näyttää tilan, rekisteröinnin kattavuuden, viimeisen 24 tunnin aikana tapahtuneet virheet ja jumittumiset sekä enintään yhden hälytysrivin, ja jokainen välilehti tallentaa vain omat asetuksensa.
- HMAC:lla ketjutetut lokit, joissa on säilytysaika, allekirjoitettu vienti, suodattimet ja sivutus.
- Vastaavat sähköpostihälytykset PrestaShop-versioissa 1.7, 8 ja 9, joissa otsikossa on kauppasi logo ja alatunnisteessa GO ON Agencyn logo sekä allekirjoitus ”PrestaWard by GO ON Agency”.
- Yhteinen suodatinpalkki käyttöoikeustietueissa: valintakentät on jaoteltu tasaleveisiin ruudukoihin, hakukenttä ja Suodata-painike sijaitsevat samassa rivissä ja toissijaiset toiminnot on kohdistettu oikealle.
- Yhtenäinen ulkoasu neljässä PrestaWard-paneelissa: osioiden otsikot, lomakekortit neutraaleilla reunoilla ja yhteiset taitettavat lohkot, tilastot yhdellä rivillä sekä suurempi GO ON Agency -logo otsikossa. Pääpainike on nyt brändin yhtenäinen väri ilman väriliukua.
- Vähimmäiskaranteeniaika ilman selaamista, kunnes MFA on suoritettu loppuun.
- Asennuksen rekisteröinti ja Integrityn allekirjoittama MFA-käytäntö ilman TOTP-salaisuuksien, palautuskoodien tai työntekijätietojen välittämistä. Moduulin näytöllä Synkronoi-painike päivittää yhteyden.
- GO ON Agencyn tukipaneeli, jossa on ladattava diagnoosiraportti. Sen lataa työntekijä, jolla on muokkausoikeudet ja joka on valinnut tietyn kaupan. Raportti sisältää vain versiot, tilat ja laskurit; se ei sisällä polkuja eikä tunnistetietoja, eikä sitä lähetetä automaattisesti.
Turvallinen käyttö
Alkutila on Pois käytöstä. Jokainen työntekijä määrittää tilinsä kohdassa Oma todennus; järjestelmänvalvoja tarkistaa käyttöönoton, käyttää ensin tilaa Vain auditointi ja ottaa käyttöön tilan Pakota, kun palautus on tarkistettu.
Muutosloki
0.0.16
- Paneeli on jaoteltu välilehtiin: Yhteenveto (tila, rekisteröinnin kattavuus, viimeisen 24 tunnin aikana ilmenneet virheet ja jumittumiset sekä enintään yksi hälytysrivi), Työntekijät ja rekisteröinti, Käytäntö, Tilastot ja toimintaloki sekä Asetukset. Tukipaneeli on oma välilehtensä, Tuki, joka on aina viimeisenä; Integrity-tila näkyy kaikkien välilehtien alapuolella ja otsikossa näkyy GO ON Agencyn logo. Jokainen välilehti tallentaa vain omat asetuksensa.
- Korjaa sen, että pyyntö, joka ei läpäise PrestaWard Captchaa, lasketaan hyökkäyksen kohteeksi joutuneen järjestelmänvalvojan tilin lukitukseen. Aiemmin pyynnöt ilman Captcha-tunnusta laskettiin salasanavirheiksi, ja botti saattoi lukita tilin jo muutamalla pyynnöllä. Kun PrestaWard Captcha suojaa Back Officeen pääsyä ja hylkää pyynnön, virhe lasketaan vain IP-osoitteen rajoitukseen. Ilman PrestaWard Captchaa (tai Tarkkailu-tilassa) mikään ei muutu.
- Uutta: sähköpostikoodit valinnaisena toisena tunnistautumistapana. Sähköpostiasetuksissa valitaan ”Toinen tunnistautumistapa (heikompi)” ja sen jälkeen se sallitaan jokaiselle työntekijäprofiilille. Näiden profiilien työntekijät vahvistavat sähköpostilaatikkonsa kerran postitse lähetetyllä koodilla, minkä jälkeen he voivat kirjautua sisään postikoodeilla: kahdeksanmerkkiset koodit, jotka tallennetaan vain salatussa muodossa, ovat voimassa viisi minuuttia, ovat kertakäyttöisiä ja niiden lähetysmäärä on rajoitettu, kuten nykyisissä palautuskoodeissa. Asetuksissa ja työntekijän sivulla varoitetaan, että ne ovat heikompia kuin todennusohjelma: kuka tahansa, joka pystyy lukemaan postilaatikon, pääsee sisään. ”Vain palautus” toimii täsmälleen kuten aiemminkin.
- Uutta: ensimmäisen tekijän ohjattu rekisteröityminen. Kun työntekijän on rekisteröidyttävä (tai hän on armonaikana), ”Oma todennus” opastaa häntä: skannaa QR-koodi, syötä koodi ja lopuksi avautuu onnistumissivu, jossa näkyvät palautuskoodit (lataa, kopioi tai tulosta). ”Jatka Back Officeen” -painike toimii vasta, kun koodit on ladattu, kopioitu tai tulostettu. Jos työntekijälle on aktivoitu pääsykoodit ja sähköpostikoodit, ne näkyvät kohdassa ”Muita tapoja suojata tiliäsi”.
- Oma todennus on nyt selkeä yhteenveto: tilapalkki (tila, menetelmät, palautuskoodit ja luotetut laitteet), kompakti kortti menetelmää kohden (autentikointisovellus, pääsykoodit ja sähköpostikoodit), jossa on yksi taitettava toiminto, palautuskoodikortti, taitettavat luotetut laitteet ja lopuksi taitettava ”vaaravyöhyke”. MFA:n poistaminen selittää nyt, mitä poistetaan ja mitä tapahtuu sen jälkeen, ja siinä säilytetään punainen painike, salasana, nykyinen koodi ja nimenomainen vahvistus. Se toimii edelleen vain kirjautuneen työntekijän osalta ja jää kirjautumislokiin, jossa on eheysketju.
- Tietosuoja: ”Viimeaikainen toiminta” ei enää näytä täydellisiä osoitteita. Sähköpostiosoitteet näkyvät muodossa j***@d***.com ja IP-osoitteista säilytetään vain niiden /24-verkko (IPv4) tai kolme ensimmäistä ryhmää (IPv6), samoin kuin Tilastoissa. Eheysmerkkijonolla varustettu pääsyloki säilyttää tarkat arvot ja on edelleen luotettava lähde.
- Uutta: Tilastot. Uusi osio näyttää viimeiset 30 päivää pieninä päivittäisinä trendeinä (kirjautumiset, vahvistetut kaksivaiheiset tunnistautumiset, salasanan syöttövirheet, kaksivaiheisen tunnistautumisen virheet, lukitukset, käytetyt palautukset ja uudet luotetut laitteet), sekä rekisteröintipakollisten työntekijöiden rekisteröintikattavuuden (profiilikohtaisesti) ja käytössä olevat menetelmät. Se lukee vain oman kirjautumistietueesi lukumääriä eikä näytä IP-osoitteita tai sähköpostiosoitteita.
- Pääsykoodit (passkeys: Touch ID, Face ID, Windows Hello ja turvakoodit) toisena tunnistautumistekijänä: koodi on mukana, mutta ne ovat oletusarvoisesti pois käytöstä ja vaativat HTTPS-osoitteen Back Officessa. Järjestelmänvalvoja ottaa ne käyttöön asetuksissa, ja kukin työntekijä lisää ne kohdassa Oma todennus syöttämällä salasanansa ja nykyisen koodinsa.
- Korjaa sen, että yhteys Integrityyn heikkeni Back Officessa kohdassa ”kaikki kaupat”: asennuksen tunnus tallennettiin vain ensimmäiselle kaupalle, taustasynkronointi luki sen tyhjäksi, virhe ”Invalid RSA public key” ilmeni ja kytketty kauppa siirtyi tilaan ”rekisteröinti odottaa”. Tunnus luetaan nyt yhtenä kokonaisuutena globaalista alueesta (tai sen tallentaneesta kauppaa käyttävästä henkilöstä) missä tahansa kontekstissa; päivitys siirtää kauppaan tallennetun tunnuksen globaaliin alueeseen uudelleenluomatta sitä, ja jos tunnusta ei voida lukea, Integrityn tila säilytetään ennallaan ja viimeisin virhe kirjataan paikalliseksi virheeksi.
- Korjaa se, että konsoli-asennus (prestashop:module install) luo PWA_*-asetukset vain ensimmäiselle kaupalle, kun taas Back Office -kohdassa ”kaikki kaupat” luetaan globaalit asetukset. Asennus luo nyt globaalit asetukset, ja päivitys kopioi puuttuvat asetukset ensimmäisestä kaupasta korvaamatta olemassa olevia arvoja.
- Uutta: yhteinen suodatinpalkki käyttörekisterissä. Valitsimet on jaoteltu tasaleveisiin ruutuihin, hakukenttä ja Suodata-painike ovat samassa rivissä ja toissijaiset toiminnot on kohdistettu oikealle.
- Moduulin sähköposteissa näkyy kauppan logon otsikossa (kauppan nimi vaihtoehtoisena tekstinä) sekä yhteinen alatunniste, jossa on GO ON Agencyn logo ja allekirjoitus ”PrestaWard by GO ON Agency” ilman linkkejä tai yhteystietoja. Alatunnisteen logo on moduulin oma tiedosto, jota toimitetaan verkkokauppastasi.
- Yhtenäinen ulkoasu neljässä PrestaWard-paneelissa: osioiden otsikot, lomakekortit neutraaleilla reunoilla ja yhteiset taitettavat lohkot, tilastot yhdellä rivillä sekä suurempi GO ON Agency -logo otsikossa. Pääpainike on nyt brändin yhtenäinen väri ilman väriliukua.
- Korjaa sen, että PrestaShop 9:ssä hallintateema näytti välilehdet alleviivattuina linkkeinä ja osioiden otsikot isoilla kirjaimilla. Yleiset tyylit kumovat tämän vaikutuksen vain PrestaWard-paneelin sisällä, joten PrestaShop 1.7 ja 8 näyttävät samalta kuin ennenkin.
- Korjaa sen, että PrestaShop 1.7:ssä moduulin tyylitiedosto hylättiin, kun se rekisteröitiin osoitteeseen, jossa oli versionumero. Nyt tiedosto tarkistetaan ja rekisteröidään ilman parametreja, jolloin uusi ulkoasu näkyy versioissa 1.7, 8 ja 9.
- Korjaa sen, että PrestaShop 9:ssä toisen työntekijän toisen tekijän palauttaminen ja synkronointi Integrityn kanssa tarkistavat turvatunnuksen menetelmällä, jota PrestaShop 9 ei käytä, ja ne saattaisivat hylätä. Nyt se validoidaan PrestaShop 9:ssa: palvelun avulla; PrestaShop 1.7:ssä ja 8:ssa tarkistus toimii edelleen samalla tavalla.
- Kun yhteyttä Integrityyn ei voida päivittää sillä hetkellä, paneeli näyttää yhden viestin: tallennettu yhteys on edelleen voimassa ja yhteyden muodostamista yritetään uudelleen automaattisesti. Kaikkien välilehtien otsikot on käännetty yhdeksälle kielelle.
- Päivitys luo puuttuvat yleiset asetukset, suorittaa skeemavaiheen (profiilisarake sähköpostikoodeille ja pääsykooditaulukoille) ja pitää sähköpostikoodit ja pääsykoodit pois käytöstä, kunnes järjestelmänvalvoja aktivoi ne. Se ei muuta mitään olemassa olevassa asennuksessa, ennen kuin järjestelmänvalvoja ottaa jonkin asetuksen käyttöön.
0.0.15
- Uutta: työntekijän toisen tekijän nollaaminen MFA-hallinnasta. Jos joku kadottaa matkapuhelimensa ja palautuskoodinsa, järjestelmänvalvoja ei enää tarvitse pääsyä konsoliin. Palautus poistaa työntekijän todennuslaitteen ja palautuskoodit, sulkee hänen luotetut laitteensa ja avoimet istuntonsa, ja työntekijän on kirjauduttava uudelleen seuraavalla kirjautumiskerralla. Toiminto vaatii järjestelmänvalvojan salasanan; sitä ei voi käyttää itseensä, ja pääkäyttäjän tunnukset voi nollata vain toinen pääkäyttäjä. Jokainen nollaus ja jokainen hylätty yritys tallentuu kirjautumislokiin, ja voit ilmoittaa asiasta työntekijälle sähköpostitse.
- Uutta: armonaika ennen pakottamista. Profiilikäytännöissä voit myöntää profiilille 3–14 päivää aikaa, ennen kuin Pakottaa estää vielä rekisteröitymättömien työntekijöiden pääsyn. He kirjautuvat sisään normaalisti ja näkevät jokaisella Back Office -sivulla ilmoituksen, jossa kerrotaan päivämäärä, josta lähtien kaksivaiheinen todennus on pakollista; ne, jotka ovat jo rekisteröityneet, pyytävät edelleen koodiaan. Hallintapaneeli näyttää kunkin profiilin määräajan ja kuinka monta työntekijää on vielä rekisteröitymättä. Profiilit, joilla ei ole armonaikaa, toimivat kuten aiemmissa versioissa.
- Uutta: Paneelin ”Viimeaikainen toiminta” -osio esittää yksinkertaisina lauseina viimeisten 30 päivän kirjautumistiedot: kirjautumiset IP-osoitteesta tai selaimesta, jota kyseinen työntekijä ei ole aiemmin käyttänyt, toistuvat epäonnistuneet kirjautumisyritykset, estot, käytetyt palautuskoodit ja järjestelmänvalvojan suorittamat nollaukset. Käyttää vain omaa kirjautumislokia, ilman maantieteellistä paikannusta tai ulkoisia palveluita.
- Henkilökohtaisen tai sähköpostitse lähetetyn palautuskoodin käyttö kirjataan nyt kirjautumislokiin merkinnällä ”Palautuskoodi käytetty”.
- Päivitys lisää kaksi saraketta profiilin sääntöihin (oletusarvoisesti ilman armonaikaa) ja rekisteröi koukun, joka näyttää armonaikaa koskevan ilmoituksen.
- Tuki- ja diagnoosipaneeli sijoitetaan aivan Integrity-osion eteen, kuten muissakin PrestaWard-moduuleissa, eikä se enää katoa ”kaikki kaupat” -kontekstissa: se osoittaa, että kauppa on valittava.
- Tyyliarkit ladataan moduulin version mukana, joten uusi ulkoasu näkyy päivityksen jälkeen ilman, että selaimen välimuistia tarvitsee tyhjentää.
- Synkronoi Integrityn kanssa joka kerta, kun avaat hallintapaneelin, taustalla suoritettavalla pyynnöllä, joka ei koskaan hidasta sivun latautumista ja tapahtuu enintään kerran minuutissa ja kauppaa kohti.
0.0.14
- Suositeltu tietoturvapäivitys: vahvistaa kaksivaiheista todennusta Back Officessa siten, että suojatut sivut ja toiminnot ovat käytettävissä vasta, kun todennus on suoritettu.
- Laajentaa MFA-todennuksen koskemaan PrestaShop 1.7.7–9:n Back Office -reittejä, joissa ei käytetä klassista mallipohjaa, kuten vientiä ja AJAX-pyyntöjä.
- Rajoittaa yritysten määrää kaikissa ”Oma todennus” -kohdan kooditarkistuksissa, myös työntekijäkohtaisesti eri IP-osoitteista, ja vaatii todennetun istunnon tilin arkaluontoisten muutosten tekemiseksi.
- Korjaa PrestaShop 9:n uudelleenohjaussilmukan, kun avaat ”Oma todennus” -sivun ja toinen tunnistautumistapa on vielä suorittamatta.
- Asennuksen jälkeen luotujen profiilien työntekijät voivat nyt käyttää Oma todennus -toimintoa.
- Korjaa asennuksen ja Integrity-uudelleenkäynnistysyritykset PHP 7.1:ssä ja 7.2:ssa.
- Uudistaa allekirjoitetun MFA-käytännön ennen sen voimassaolon päättymistä ja ilmoittaa paneelissa, jos se on vanhentunut.
- Lisää kertakäyttöisen hätäpääsyn konsolin kautta, jolla MFA-vaatimus voidaan väliaikaisesti keskeyttää, jos kukaan ei pääse kirjautumaan sisään. Tämä on viimeinen keino: se edellyttää pääsyä palvelimelle ja hätäavainta, keskeyttäminen kestää tunnin ja se kirjataan lokiin. Työntekijät voivat edelleen palauttaa pääsynsä henkilökohtaisilla koodeillaan tai valinnaisella sähköpostipalautuksella.
- Kääntää kaikki kirjautumislokin tapahtumat yhdeksälle kielelle.
0.0.13
- Korjaa Back Office -säiliön (container) kokoamisen vanhoissa versioissa, joissa ei ole
request_stack-palvelua. - Säilyttää MFA:n ja yritysten rajoituksen PrestaShop 9:ssä; jos vaadittu konteksti puuttuu, pääsy estetään.
- Lisää rajattu manuaalinen diagnoosiraportti: lataa se ja liitä se tukipyyntöösi, jossa kuvataan ongelma ja sen toistamiseen tarvittavat vaiheet. Se ei lähetä tietoja automaattisesti.
- Käyttöliittymä on saatavilla yhdeksällä kielellä, ja tekstit sekä ohjeet on käännetty.
0.0.12
- Korjaa rekisteröitymisen testiohjaimen PrestaShop 9:ssä ja näyttää todellisen syyn, kun Integrity-tarkistus epäonnistuu.
- Päivittää Back Officen yleisen ulkoasun ja poistaa Addons-versioon integroidun päivitystentarkistajan.
0.0.11
- Turvapäivitys: estää automaattiset rekisteröitymisen uudelleenyrittämiset, kun kaupan rekisteröintitunnus muuttuu, ja näyttää selkeän ilmoituksen Back Officessa.
0.0.10
- Automaattinen Heartbeat ilman cron-tehtävää paikallisen, ei-estävän anturin avulla sekä todennettu palvelimelta palvelimelle -viestintä Integrity API:n avulla.
- Kauppakohtaiset sinetöidyt tunnistetiedot, allekirjoitettu MFA-käytäntö ja viimeisin voimassa oleva tila ilman etäkutsuja kirjautumisen aikana.
- Atominen lukitus, kuuden tunnin aikaväli ja odotus virhetilanteiden jälkeen päällekkäisyyksien välttämiseksi.
- Elinkaari ja päivitys on vahvistettu PrestaShop-versioissa 1.7, 8 ja 9.
0.0.9
- Turvallinen yhteys Integrityyn kauppakohtaisesti, sinetöity tunnistetieto ja synkronointi Back Officesta.
- Allekirjoitettu etäkäytäntö voi vain vahvistaa paikallista MFA-käytäntöä, eikä se koskaan puutu kirjautumiseen.
- Asetukset on järjestetty uudelleen neljään välilehteen: MFA ja ilmoitukset, Työntekijäprofiilien käytänteet, Yritykset ja estot sekä Verkko ja IP.
- Profiili- ja kauppakohtaiset käytännöt siirretään omaan osioonsa, jotta ne erotetaan yleisestä käytännöstä.
- Päivitysten päällekkäinen lähde poistetaan asetuksista: virallinen kanava määritetään moduulin toimesta.
- Jokaisessa asetuskentässä on suora linkki sen selitykseen ohjeoppaassa.
0.0.8
- Työntekijäkohtainen turvallisuusepookki aiempien istuntojen, haasteiden ja laitteiden mitätöimiseksi.
- Määritettävä mitätöinti jokaisen salasananvaihdon jälkeen, vain palautuksen tai järjestelmänvalvojan tekemän muutoksen jälkeen tai ei koskaan.
- Asetukset ”Perintö”, ”Pakollinen”, ”Valinnainen” ja ”Pois käytöstä” profiilin ja kauppojen mukaan.
- Superjärjestelmänvalvojat ovat aina pakotetussa tilassa ja monikaupparatkaisu on käytössä tiukimman käytäntöjen mukaisesti.
- Kertakäyttöinen hätäavain ja palautus vain konsolin kautta, ilman pysyvää web-ohitusta.
- Valinnainen palautus sähköpostitse MFA-haasteen aikana, kahdeksannumeroisella koodilla, HMAC-salauksella, viiden minuutin voimassaoloajalla ja lähetysrajoituksella.
- HMAC:lla ketjutetut lokit, eheysdiagnostiikka, säilytysaika 30–730 päivää ja allekirjoitettu JSON-vienti.
- Idempotentti siirto 0.0.8 ja päivitys, joka on vahvistettu versiosta 0.0.7 lähtien PrestaShop-versioissa 1.7, 8 ja 9.
0.0.7
- ”Turvallisuusasetukset” on jaettu osiin ”MFA ja ilmoitukset”, ”Yritykset ja estot” sekä ”Verkko ja IP”, ja tallennus tapahtuu atomisesti.
- Välilehtien selaus näppäimistöllä, valinnan säilyminen ja paneelin automaattinen avautuminen validointivirheiden yhteydessä.
- Tietokannan tietueiden todellinen sivutus, 25, 50 tai 100 riviä sivua kohti.
- Tietueiden suodatus päivämäärävälin, työntekijän tai sähköpostiosoitteen, tapahtuman, tuloksen ja IP-osoitteen perusteella.
- ”Oma todennus” -otsikon ulkoasu on uudistettu parantamalla kontrastia, hierarkiaa, mobiilisoveltuvuutta ja yrityslinkkejä.
- Sähköpostitesti tarkistaa lähetyksen ja vastaanottajat ilman, että operatiivisten hälytysten on oltava aktiivisia.
- PrestaShopin sähköpostin siirtotavan näkyvä diagnostiikka, joka erottaa sieppauspalvelimet todellisista SMTP-palvelimista.
- Virhediagnostiikka, joka on yhteensopiva
SwiftMessage– jaMailerMessage-lokien kanssa PrestaShop-versioissa 1.7, 8 ja 9. - Poistettu kaupan etuliitteen päällekkäisyys otsikoista ja vahvistettu vaihtoehtoista linkkiä Back Officeen.
- Yrityskäyttöön tarkoitettu lähetys on vahvistettu Exchange Onlinen avulla kaikissa kolmessa yhteensopivassa versiossa.
- Paneeli on yhtenäistetty Snapshotin kanssa PrestaWard Update Manifest v1:n avulla, tila, kriittisyysaste ja SHA-256.
- Idempotentti siirto 0.0.7 ja vahvistettu päivitys versiosta 0.0.6 PrestaShop-versioihin 1.7, 8 ja 9.
0.0.6
- Transaktionaalinen brute force -suojaus salasanalle ja MFA:lle IP:n ja identiteetin mukaan.
- Yhteensopivuus IPv4:n, IPv6:n, CIDR:n, luotettavien välityspalvelimien, sallittujen ja estettyjen luetteloiden kanssa.
- Rajoitetut estohälytykset estävät tahallisesti aiheutettuja sähköpostitulvia.
- Palvelimen karanteeni ilman valikkoa, pikakuvakkeita tai Back Office -sisältöä.
- Uudistettu ”Oma todennus” -toiminto, jossa on neljä vaihetta, esteettömät nimiöt, vietävät palautuskoodit ja yksittäinen peruutus.
- Vastaavat ja käännetyt sähköpostit PrestaShop-versioissa 1.7, 8 ja 9, tulokset vastaanottajakohtaisesti.
- Kovennettu testaaja: yrityskäyttöön tarkoitettu HTTPS, ilman uudelleenohjauksia, TLS, runkorajoitus ja tiukka v1-manifesti.
- Siirto versioon 0.0.6, päivitys versiosta 0.0.5 ja täydelliset matriisit kaikissa kolmessa tuetussa versiossa.
0.0.5
- Vaiheittainen kirjautuminen: PrestaShop tarkistaa ensin salasanan ja pyytää sen jälkeen TOTP-koodia tai palautuskoodia.
- Autentikoitu istunto karanteenissa, liitetty työntekijään ja rajoitettu kohtaan ”Oma todennus”, kunnes MFA on suoritettu loppuun.
- Sivuttaisen pääsyn estäminen suorien ohjaimien ja AJAX/XHR-pyyntöjen avulla.
- Pakollinen rekisteröityminen työntekijöille ja pääkäyttäjille, joilla ei ole vahvistettua TOTP-tunnusta.
- PrestaShop 9:ssä korjatut luotetut laitteet, jotka on liitetty työntekijään ja selaimeen.
- Toinen tekijä on uudistettu espanjaksi PrestaWard-visuaalijärjestelmän avulla.
- Laajennettu opas, jossa on todellisia kuvakaappauksia toisesta tekijästä PrestaShop-versioissa 1.7, 8 ja 9.
- Täydellinen puhdistettu matriisi: sähköposti, TOTP, toistosuojaus, palautus, luottamus ja karanteeni.
0.0.4
- Pakollinen rekisteröityminen kohdassa ”Oma todennus” tileille, joilla ei ole TOTP:tä, kun tila on Pakota.
- Toinen kirjautumisvaihe näkyy vasta salasanan vahvistamisen jälkeen.
- Superjärjestelmänvalvojat sisällytetään samaan henkilökohtaiseen todennusprosessiin.
- Uudistettu ja espanjaksi käännetty MFA-kirjautumislomake.
- Testisähköpostin virhe 500 korjattu.
- Erillinen MFA-itsepalvelu jokaiselle työntekijälle.
- Käytäntö, työntekijäluettelo, sähköposti ja lokit on rajattu pääkäyttäjälle.
- Nykyaikaiset ja vanhat käyttöoikeudet on rakennettu uudelleen idempotenttisesti.
- Tarkka diagnostiikka vastaanottajista, SMTP-asetuksista ja siirtotavasta.
- Yhtenäistetty todellinen IP-osoite lokeissa, pyyntörajoituksessa, sähköposteissa ja luotetuissa laitteissa.
- Back Office-tapahtumat ja tekstit on käännetty espanjaksi.
- Otsikot ja ulkoasu ovat PrestaWard-tuoteperheen mukaisia.
- Yritystuki palautettu osoitteeseen hola@go-onagency.es.
- Päivitys 0.0.4 ja puhdistettu matriisi PrestaShop-versioissa 1.7, 8 ja 9.
0.0.3
- Yhtenäistetty visuaalinen geometria PrestaWard Snapshotin avulla.
- Peruutettavissa olevat luotetut laitteet, joissa on 256-bittisiä satunnaistunnisteita, jotka on tallennettu hash-muodossa.
- Secure-, HttpOnly- ja SameSite=Lax-evästeet rajoitettu Back Officeen.
- Vastaavat hälytykset vanhoissa integraatioissa ja Symfony-integraatioissa.
- Brändäys, tuotelinkit, opas, tuki ja testisähköposti.
- Rate limit -rajoituksen validointi PrestaShop-versioissa 1.7, 8 ja 9.
0.0.2
- Salasanalla ja paikallisella QR-koodilla suojattu TOTP-rekisteröityminen.
- Kertakäyttöiset palautuskoodit, jotka on tallennettu HMAC-muodossa.
- Atominen suojaus TOTP-uudelleentoistoa vastaan.
- Pyyntöjen rajoitus käyttäjätunnuksen ja IP-osoitteen mukaan.
- Erityiset integraatiot vanhaan kirjautumiseen ja PrestaShop 9 Symfonyyn.
- Salasanalla ja tunnistustekijällä suojattu todennusmenetelmän kierrätys ja MFA:n poistaminen.
0.0.1
- Turvallinen tukirakenne on oletusarvoisesti pois käytöstä.
- MFA-taulukot, TOTP, hallintapaneeli, auditointi, lokit, hälytykset ja alustavat käännökset.