
Τι κάνει
Ένας κλεμμένος κωδικός πρόσβασης δεν θα πρέπει να αρκεί για την είσοδο στο Back Office. Η ενότητα προσθέτει έναν δεύτερο παράγοντα ασφάλειας χωρίς να αποστέλλει το μυστικό σε API τρίτων.
Πώς λειτουργεί
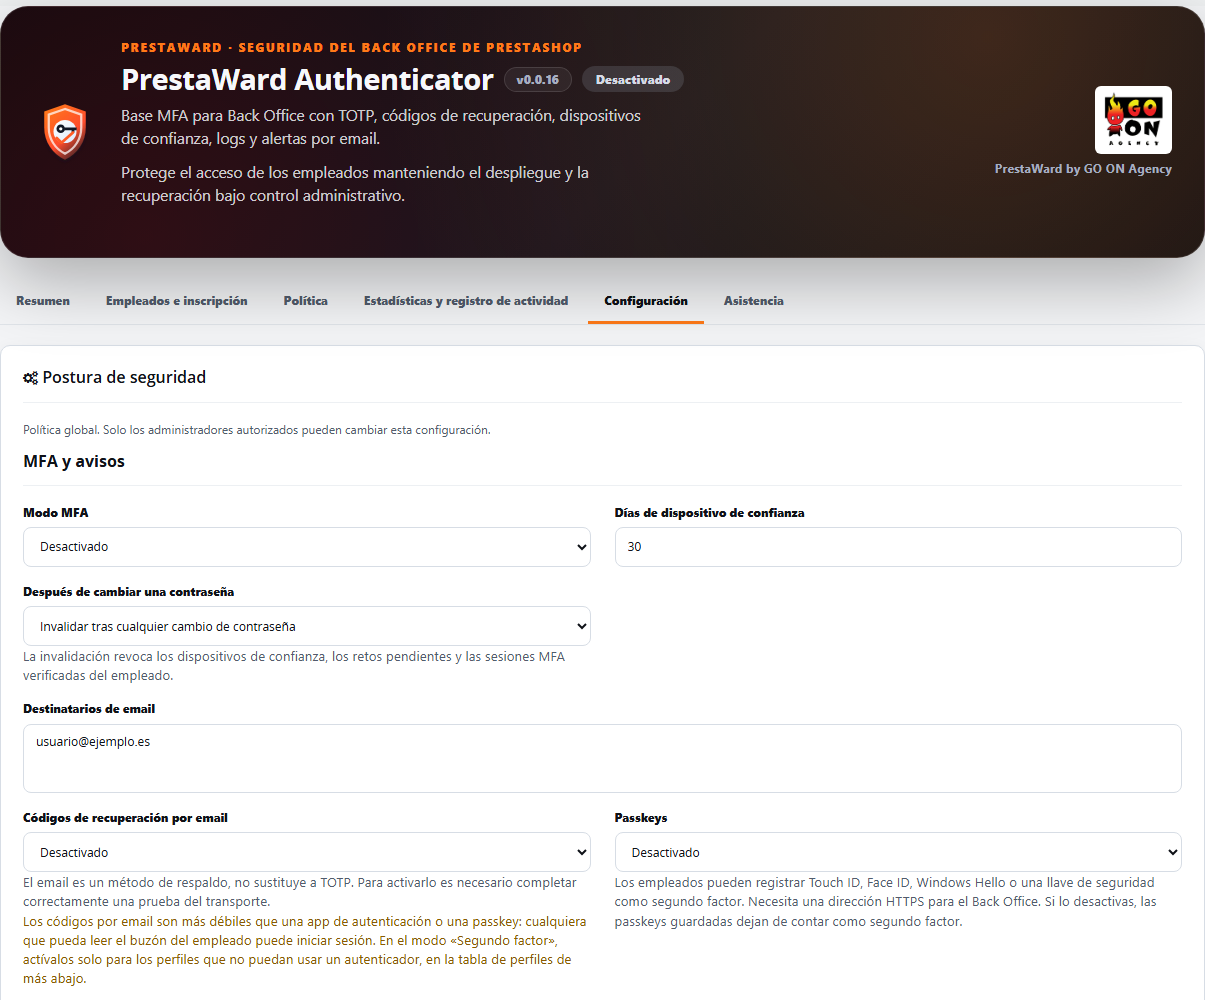
- Ο δεύτερος παράγοντας είναι οι κωδικοί μίας χρήσης (TOTP) που δημιουργούνται από μια εφαρμογή πιστοποίησης στο κινητό. Εάν το επιτρέψετε για ένα προφίλ, οι υπάλληλοι αυτού του προφίλ μπορούν να χρησιμοποιούν αντ’ αυτού οκταψήφιους κωδικούς που αποστέλλονται μέσω ηλεκτρονικού ταχυδρομείου, μια πιο αδύναμη μέθοδος, καθώς όποιος έχει πρόσβαση στο ηλεκτρονικό ταχυδρομείο μπορεί να εισέλθει· ο πίνακας ελέγχου και η σελίδα του υπαλλήλου προειδοποιούν σχετικά. Είναι απενεργοποιημένο από προεπιλογή. Η συμβατότητα με κλειδιά πρόσβασης (passkeys) περιλαμβάνεται, αλλά είναι απενεργοποιημένη από προεπιλογή σε αυτή την έκδοση.
- Κάθε υπάλληλος ρυθμίζει τον δικό του παράγοντα από την ενότητα «Η επαλήθευσή μου», με έναν κωδικό QR που δημιουργείται στο ίδιο το κατάστημα. Η πρώτη εγγραφή γίνεται με καθοδήγηση: σάρωση του κωδικού QR, εισαγωγή του κωδικού και μια τελική σελίδα με τους κωδικούς ανάκτησης. Το κουμπί για τη μετάβαση στο Back Office ενεργοποιείται μόνο όταν ο υπάλληλος έχει κατεβάσει, αντιγράψει ή εκτυπώσει αυτούς τους κωδικούς.
- Εγκαθίσταται σε λειτουργία «Απενεργοποιημένο». Στη λειτουργία «Μόνο έλεγχος» καταγράφει τις προσβάσεις χωρίς να αποκλείει κανέναν, ενώ στη λειτουργία «Επιβολή» απαιτεί τον δεύτερο παράγοντα. Ένας υπάλληλος που δεν τον έχει ακόμη ρυθμίσει επικυρώνει τον κωδικό πρόσβασής του και μπορεί να ανοίξει μόνο τη σελίδα «Η επαλήθευσή μου» μέχρι να ολοκληρώσει τη ρύθμιση.
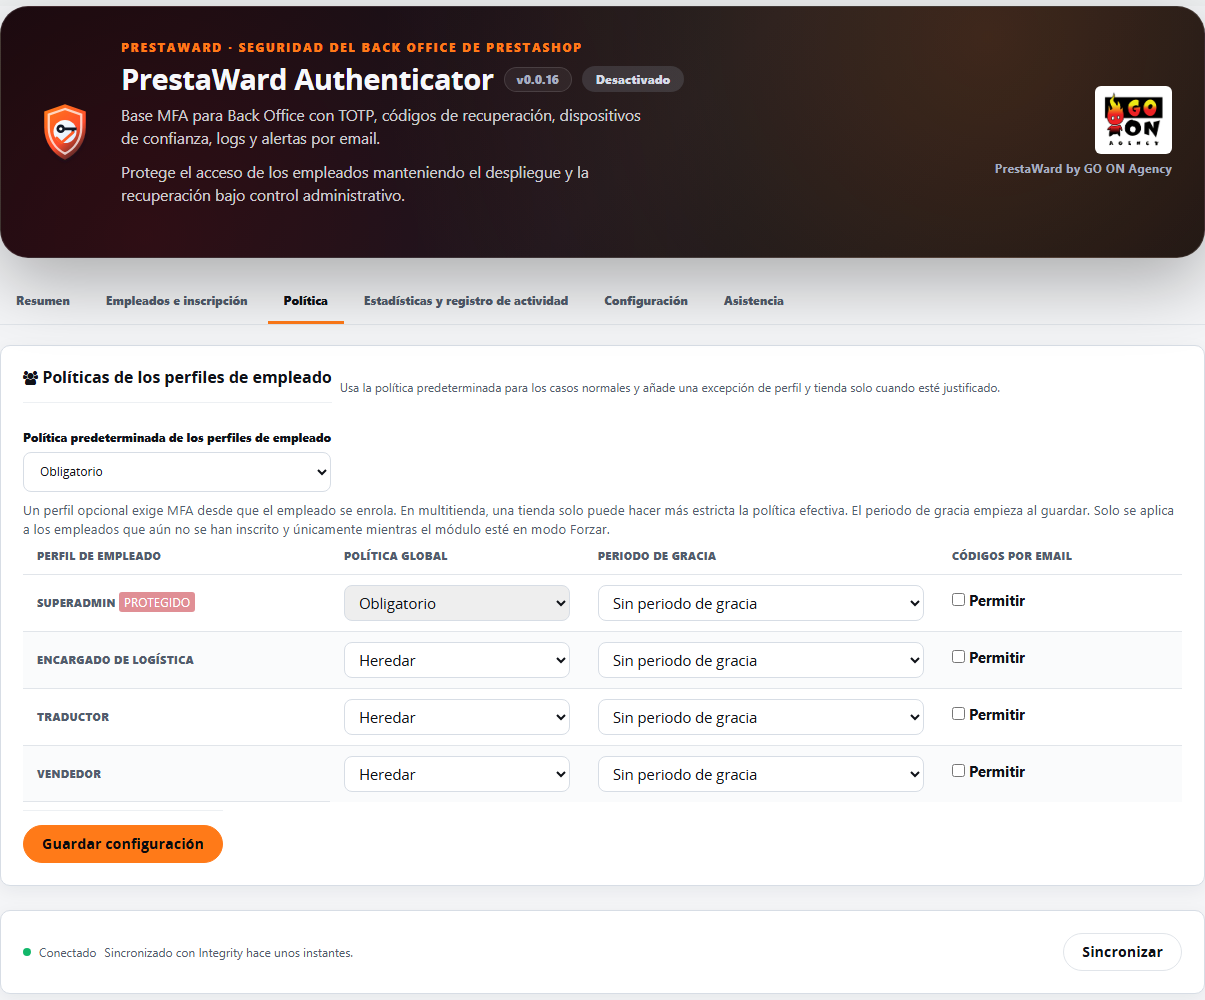
- Η πολιτική ορίζεται για ολόκληρο το κατάστημα και μπορεί να προσαρμοστεί ανά προφίλ και ανά κατάστημα. Σε περίπτωση πολλαπλών καταστημάτων, εφαρμόζεται η πιο αυστηρή πολιτική.
- Πριν πραγματοποιηθεί η επιβολή της υποχρέωσης, μπορείτε να παραχωρήσετε σε ένα προφίλ περίοδο χάριτος από 3 έως 14 ημέρες. Οι υπάλληλοι που δεν έχουν ακόμη εγγραφεί έχουν κανονική πρόσβαση, βλέπουν σε κάθε σελίδα του Back Office μια ειδοποίηση με την ημερομηνία από την οποία θα είναι υποχρεωτική η επαλήθευση δύο βημάτων, ενώ ο πίνακας ελέγχου εμφανίζει πόσοι δεν έχουν ακόμη εγγραφεί. Με τη λήξη της προθεσμίας, η επιβολή εφαρμόζεται όπως πάντα.
- Οι αξιόπιστες συσκευές (30 ημέρες από προεπιλογή) αποτρέπουν την απαίτηση κωδικού σε κάθε πρόσβαση από γνωστή συσκευή. Κάθε υπάλληλος μπορεί να τις ανακαλέσει μία προς μία.
- Οι προσπάθειες εισαγωγής κωδικού πρόσβασης και κωδικού περιορίζονται (από προεπιλογή, 5 προσπάθειες κωδικού ανά 5 λεπτά και κλείδωμα 15 λεπτών). Ένας κωδικός TOTP δεν μπορεί να επαναχρησιμοποιηθεί. Εάν το PrestaWard Captcha προστατεύει την πρόσβαση στο Back Office και απορρίψει το αίτημα, η αποτυχία υπολογίζεται μόνο στο όριο ανά IP και όχι στον αποκλεισμό του λογαριασμού του διαχειριστή που δέχεται την επίθεση: ένα bot χωρίς token δεν μπορεί πλέον να αποκλείσει έναν λογαριασμό με λίγες μόνο αιτήσεις.
- Κατά διαστήματα, η πολιτική MFA ανανεώνεται με την υπογραφή της υπηρεσίας PrestaWard Integrity. Στο Integrity αποστέλλονται μόνο τεχνικά δεδομένα της εγκατάστασης, ποτέ μυστικά TOTP, κωδικοί ανάκτησης ή δεδομένα υπαλλήλων.
Εάν ένας υπάλληλος χάσει το κινητό του
- Προσωπικοί κωδικοί ανάκτησης: κάθε υπάλληλος λαμβάνει, εξ ορισμού, 10 κωδικούς μίας χρήσης κατά τη ρύθμιση του παράγοντα ασφαλείας του και πρέπει να τους φυλάξει εκτός του καταστήματος.
- Προαιρετική ανάκτηση μέσω email: κατά τη διάρκεια του δεύτερου βήματος, ο υπάλληλος μπορεί να ζητήσει έναν κωδικό μέσω email. Η λειτουργία αυτή είναι απενεργοποιημένη από προεπιλογή και ενεργοποιείται από έναν υπερδιαχειριστή.
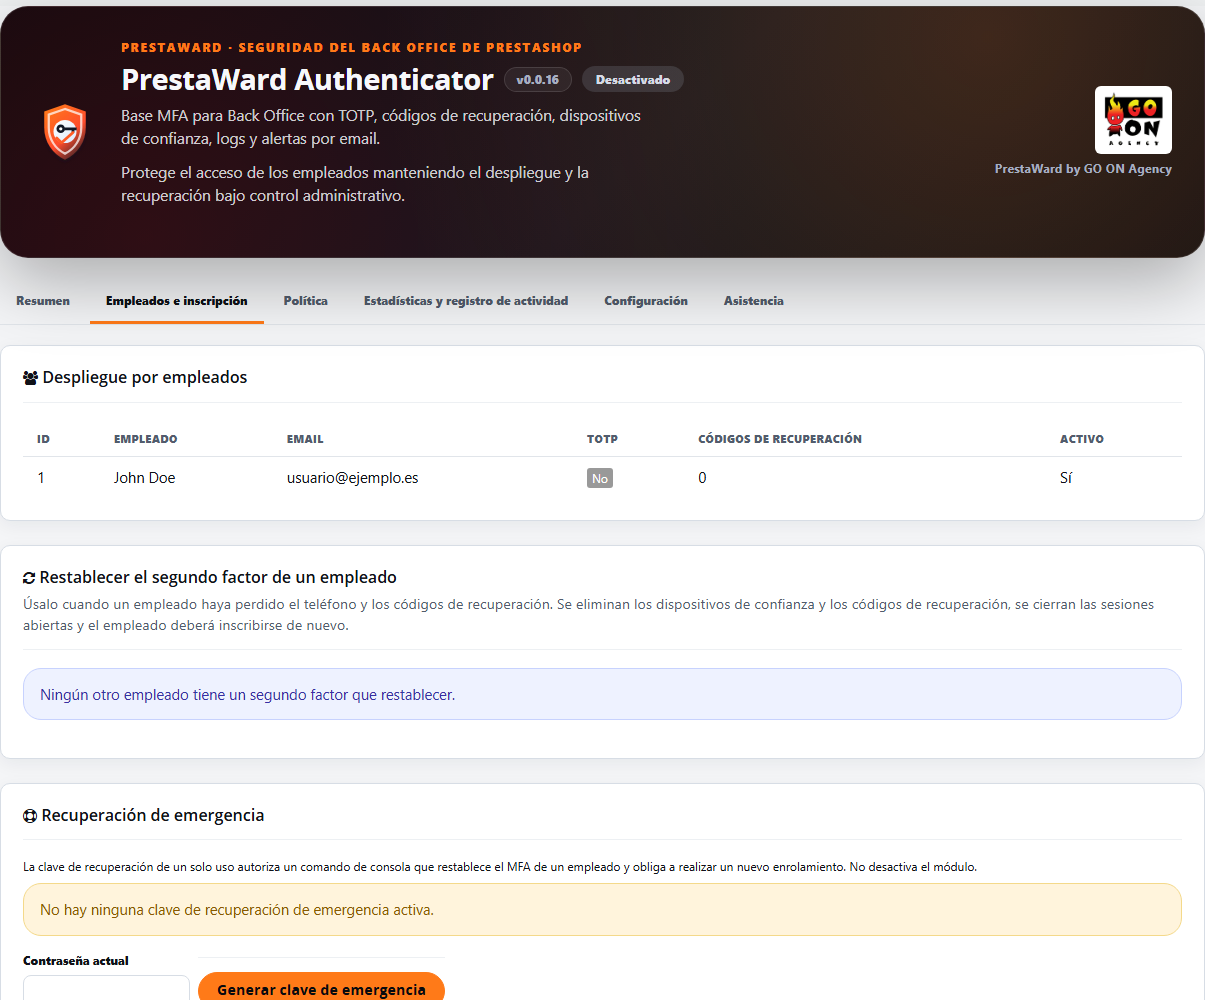
- Επαναφορά από τη διαχείριση MFA, χωρίς πρόσβαση μέσω κονσόλας: ένας υπερδιαχειριστής μπορεί να επαναφέρει τον δεύτερο παράγοντα ενός άλλου υπάλληλου. Ζητά τον κωδικό πρόσβασής του, δεν μπορεί να χρησιμοποιηθεί για τον ίδιο τον χρήστη και διαγράφει τον επαληθευτή, τους κωδικούς ανάκτησης, τις αξιόπιστες συσκευές και τις ανοιχτές συνεδρίες του υπαλλήλου, ο οποίος θα πρέπει να συνδεθεί εκ νέου κατά την επόμενη πρόσβασή του. Άλλα προφίλ με δικαιώματα επεξεργασίας στη διαχείριση MFA μπορούν να επαναφέρουν μόνο υπάλληλους με προφίλ που έχουν λιγότερα δικαιώματα, ενώ μόνο ένας υπερδιαχειριστής μπορεί να επαναφέρει έναν άλλο υπερδιαχειριστή. Κάθε επαναφορά, καθώς και κάθε απόρριψη προσπάθειας, καταγράφεται στο αρχείο καταγραφής προσβάσεων.
- Πρόσβαση έκτακτης ανάγκης μέσω της κονσόλας, ως έσχατη λύση: απαιτεί πρόσβαση στον διακομιστή και τον κλειδί έκτακτης ανάγκης μίας χρήσης που δημιουργείται στη διαχείριση της MFA. Επιτρέπει την επαναφορά των παραγόντων ασφαλείας ενός υπάλληλου ή την αναστολή της υποχρέωσης MFA για μία ώρα, εάν κανείς δεν μπορεί να συνδεθεί. Καταγράφεται και ο κλειδί δεν μπορεί να επαναχρησιμοποιηθεί.
Απαιτήσεις
- PrestaShop 1.7, 8 ή 9 και η έκδοση PHP που απαιτεί η δική σας έκδοση του PrestaShop (PHP 7.1 ή νεότερη έκδοση στο PrestaShop 1.7).
- Μια εφαρμογή πιστοποίησης TOTP στο κινητό κάθε υπάλληλου, εκτός από τα προφίλ στα οποία επιτρέπετε τον κωδικό μέσω email ως δεύτερο παράγοντα.
- Για την ανάκτηση μέσω email, τους κωδικούς μέσω email και τις ειδοποιήσεις, ώστε το κατάστημα να μπορεί να στέλνει email.
- Για τα κλειδιά πρόσβασης (απενεργοποιημένα από προεπιλογή), μια διεύθυνση HTTPS στο Back Office.
- Η γενική πολιτική, το μητρώο υπαλλήλων, η αλληλογραφία και τα αρχεία καταγραφής είναι διαθέσιμα μόνο στους υπερδιαχειριστές. Οι υπόλοιποι υπάλληλοι διαχειρίζονται αποκλειστικά τα δικά τους στοιχεία.
- Πίνακας ελέγχου και μηνύματα σε εννέα γλώσσες.
Γνωστοί περιορισμοί
- Ο διαχειριστής αρχείων του πυρήνα του PrestaShop (φάκελος
filemanagerτου πίνακα διαχείρισης) δεν εκτελεί ενότητες, επομένως δεν μπορεί να απαιτήσει τον δεύτερο παράγοντα. Εάν η MFA είναι υποχρεωτική, αφαιρέστε αυτή την πρόσβαση από τα προφίλ που δεν τη χρειάζονται ή αποκλείστε την στον διακομιστή ιστού. - Η προστασία των σελίδων Symfony του Back Office απαιτεί την έκδοση PrestaShop 1.7.7 ή νεότερη. Σε παλαιότερες εκδόσεις προστατεύονται μόνο οι κλασικές σελίδες.
- Η υπηρεσία web και το Admin API του PrestaShop χρησιμοποιούν τα δικά τους κλειδιά και δεν εμπίπτουν στο πεδίο εφαρμογής της ενότητας.
Τι δεν κάνει
- Δεν προστατεύει την πρόσβαση των πελατών σας στο κατάστημα: μόνο το Back Office.
- Δεν αποστέλλει μυστικά TOTP, κωδικούς ανάκτησης ούτε δεδομένα υπαλλήλων σε εξωτερικές υπηρεσίες.
- Η υπογραφή των μηνυμάτων ηλεκτρονικού ταχυδρομείου της ενότητας δεν περιέχει συνδέσμους, στοιχεία επικοινωνίας ούτε εικόνες που φιλοξενούνται εκτός του καταστήματός σας: το λογότυπο της GO ON Agency είναι ένα αρχείο της ίδιας της ενότητας που παρέχεται από το κατάστημά σας.
Επαληθευμένη συμβατότητα
Η έκδοση 0.0.16 πέρασε τις εργαστηριακές δοκιμές στο PrestaShop 1.7, 8 και 9 στις 15 Οκτωβρίου 2026, τόσο σε καθαρή εγκατάσταση όσο και σε ενημέρωση από την έκδοση 0.0.15. Η έκδοση 0.0.15 πέρασε τις εργαστηριακές δοκιμές στο PrestaShop 1.7, 8 και 9 στις 13 Οκτωβρίου 2026: καθαρή εγκατάσταση και αναβάθμιση από την έκδοση 0.0.14 και από την έκδοση 0.0.6, με τη διατήρηση των ρυθμίσεων, των μυστικών TOTP και των αξιόπιστων συσκευών, καθώς και χωρίς σφάλματα που προκαλούν μπλοκάρισμα στα αρχεία καταγραφής. Η έκδοση 0.0.13 ελέγχθηκε στο PrestaShop 1.7.8.11 με PHP 7.4, στο PrestaShop 8.2.7 με PHP 8.1 και στο PrestaShop 9.1.4 με PHP 8.5.
Κύριες λειτουργίες
- Εγγραφή TOTP με τον τρέχοντα κωδικό πρόσβασης και τοπικά δημιουργημένο QR.
- Κρυπτογραφημένα μυστικά με AES-256-GCM και κωδικοί ανάκτησης HMAC μίας χρήσης.
- Αποκλεισμός της επανάληψης TOTP μέσω ατομικής προώθησης του μετρητή.
- Προστασία από επιθέσεις «brute force» σε κωδικούς πρόσβασης και MFA βάσει IP και ταυτότητας, με ρυθμιζόμενα όρια και αποκλεισμούς.
- IPv4, IPv6, CIDR, αξιόπιστοι διακομιστές μεσολάβησης και λίστες δικτύων, χωρίς να επιτρέπεται σε μια ασφαλή λίστα να παραλείπει την MFA.
- Αξιόπιστες συσκευές με διακριτικά 256 bit, κατακερματισμό, λήξη ισχύος και ανάκληση.
- Αυτοεξυπηρέτηση ανά υπάλληλο, ξεχωριστή από τη γενική διαχείριση.
- Πολιτικές MFA ανά προφίλ και κατάστημα με επίλυση πολλαπλών καταστημάτων βάσει της αυστηρότερης πολιτικής.
- Ρυθμιζόμενη ακύρωση συνεδριών και συσκευών μετά την αλλαγή κωδικού πρόσβασης.
- Ανάκτηση πρόσβασης με προσωπικούς κωδικούς, προαιρετικό κωδικό μέσω email και, ως έσχατη λύση, πρόσβαση έκτακτης ανάγκης μέσω της κονσόλας με κλειδί μίας χρήσης.
- Προαιρετικός κωδικός μέσω email κατά τη διάρκεια μιας διαδικασίας MFA, με ημερομηνία λήξης, HMAC και όρια αποστολής.
- Περίοδος χάριτος ανά προφίλ πριν από την επιβολή του δεύτερου παράγοντα, με ειδοποίηση στο Back Office και παρακολούθηση των υπάλληλων που εκκρεμούν.
- Επαναφορά του δεύτερου παράγοντα ενός υπάλληλου από τη διαχείριση MFA, με τον κωδικό πρόσβασης του διαχειριστή και καταγραφή κάθε προσπάθειας.
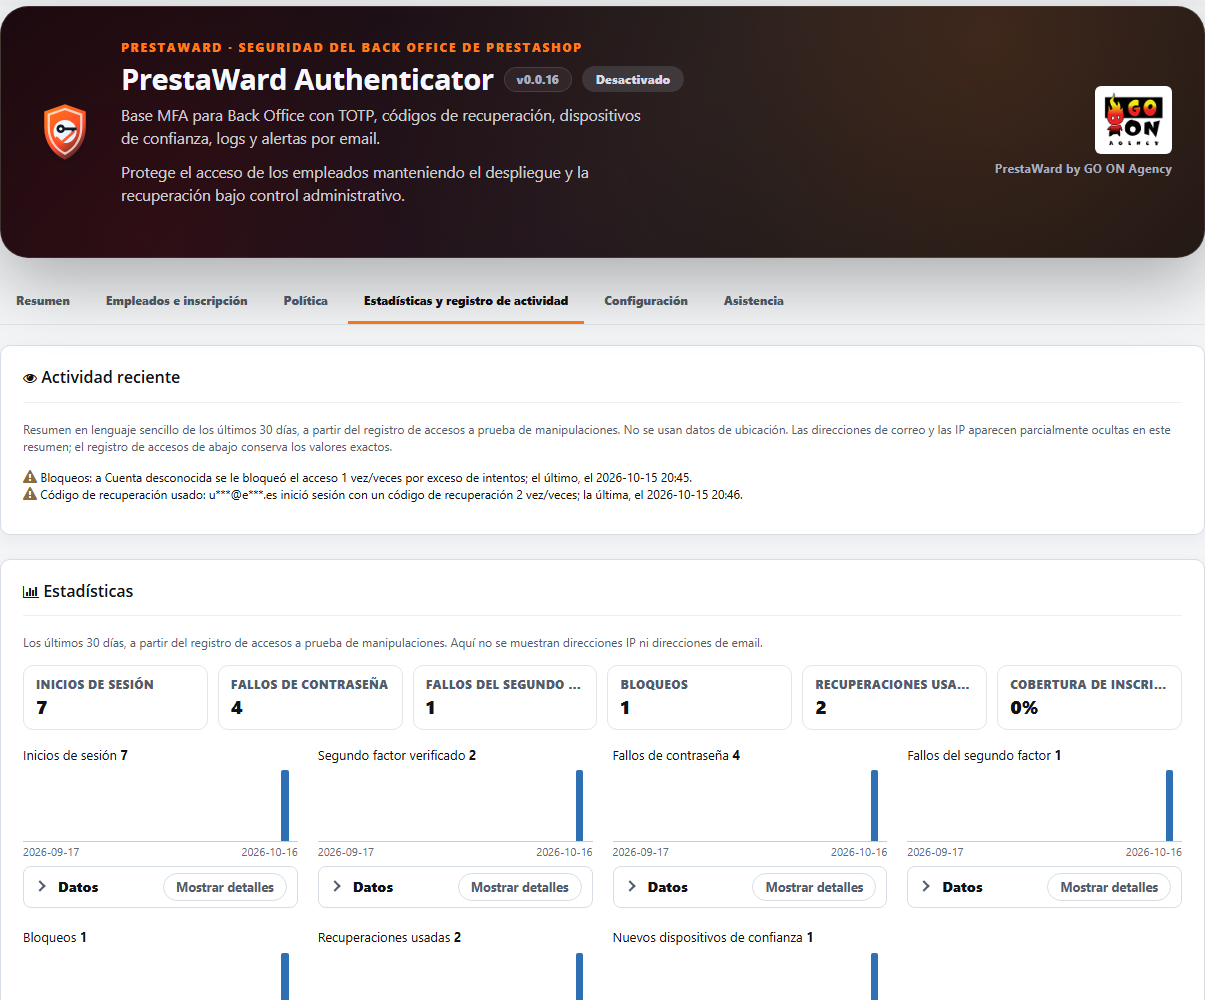
- Πρόσφατη δραστηριότητα στον πίνακα ελέγχου: περίληψη με απλές φράσεις των τελευταίων 30 ημερών του αρχείου καταγραφής προσβάσεων (πρόσβαση από νέα IP ή νέο πρόγραμμα περιήγησης, επαναλαμβανόμενες αποτυχημένες προσπάθειες, αποκλεισμοί, κωδικοί ανάκτησης που έχουν χρησιμοποιηθεί και επαναφορές). Χρησιμοποιήστε μόνο το δικό σας αρχείο καταγραφής, χωρίς γεωεντοπισμό ή εξωτερικές υπηρεσίες, και μην εμφανίζετε πλήρεις διευθύνσεις: οι διευθύνσεις email εμφανίζονται αποκρυμμένες και οι IP διατηρούν μόνο το δίκτυό τους /24 (IPv4) ή τις τρεις πρώτες ομάδες τους (IPv6). Το αρχείο καταγραφής προσβάσεων με αλυσίδα ακεραιότητας διατηρεί τις ακριβείς τιμές.
- Οδηγίες εγγραφής για τον πρώτο παράγοντα, με τελική σελίδα κωδικών ανάκτησης που απαιτεί τη λήψη, την αντιγραφή ή την εκτύπωσή τους πριν από τη συνέχιση.
- Κωδικοί μέσω email ως προαιρετικός δεύτερος παράγοντας, μόνο για τα προφίλ που επιτρέπετε: οκτώ ψηφία, αποθηκευμένα αποκλειστικά ως hash με κλειδί, ισχύουν για πέντε λεπτά, μίας χρήσης και με όριο αποστολών. Οι υπάλληλοι επιβεβαιώνουν το email τους μία φορά. Η λειτουργία «Μόνο ανάκτηση» λειτουργεί όπως και πριν.
- Η επαλήθευσή μου ως συνοπτική παρουσίαση: μια γραμμή κατάστασης, μια κάρτα ανά μέθοδο με μία μόνο αναδιπλούμενη ενέργεια, οι κωδικοί ανάκτησης, οι αξιόπιστες συσκευές και, στο τέλος, μια αναδιπλούμενη «ζώνη κινδύνου». Η κατάργηση της MFA εξηγεί τι αφαιρείται και τι διατηρείται: ο κωδικός πρόσβασης, ένας τρέχων κωδικός και μια ρητή επιβεβαίωση, και αφορά μόνο τον υπάλληλο που έχει συνδεθεί.
- Στατιστικά στοιχεία των τελευταίων 30 ημερών με ημερήσιες τάσεις (πρόσβαση, επαληθευμένοι δεύτεροι παράγοντες, αποτυχίες κωδικού πρόσβασης και δεύτερου παράγοντα, αποκλεισμοί, χρησιμοποιημένες ανακτήσεις και νέες αξιόπιστες συσκευές), κάλυψη εγγραφών ανά προφίλ και μέθοδοι που χρησιμοποιούνται. Διαβάζει μόνο τα στατιστικά στοιχεία από το δικό σας αρχείο καταγραφής προσβάσεων: δεν εμφανίζει διευθύνσεις IP ούτε διευθύνσεις ηλεκτρονικού ταχυδρομείου.
- Ένα bot που δεν καταφέρνει να ξεπεράσει το PrestaWard Captcha δεν μπορεί πλέον να μπλοκάρει τον λογαριασμό ενός διαχειριστή: αυτό το σφάλμα υπολογίζεται μόνο στο όριο ανά IP.
- Συγχρονισμός με το Integrity κατά το άνοιγμα του πίνακα ελέγχου, μέσω ενός αιτήματος στο παρασκήνιο που δεν προκαλεί καθυστέρηση στη σελίδα.
- Πίνακας με πέντε καρτέλες («Σύνοψη», «Υπάλληλοι και εγγραφή», «Πολιτική», «Στατιστικά και αρχείο δραστηριότητας» και «Ρυθμίσεις») καθώς και μια καρτέλα «Υποστήριξη», που βρίσκεται πάντα τελευταία: η «Σύνοψη» εμφανίζει τη λειτουργία, την κάλυψη εγγραφών, τα σφάλματα και τα μπλοκαρίσματα των τελευταίων 24 ωρών και, το πολύ, μία γραμμή προειδοποίησης, ενώ κάθε καρτέλα αποθηκεύει μόνο τις δικές της ρυθμίσεις.
- Αλυσιδωτές εγγραφές μέσω HMAC, με διατήρηση, υπογεγραμμένη εξαγωγή, φίλτρα και σελιδοποίηση.
- Αντίστοιχες ειδοποιήσεις μέσω email στις εκδόσεις PrestaShop 1.7, 8 και 9, με το λογότυπο του καταστήματός σας στην κεφαλίδα και, στο υποσέλιδο, το λογότυπο της GO ON Agency με την υπογραφή «PrestaWard by GO ON Agency».
- Κοινή γραμμή φίλτρων στο αρχείο καταγραφής προσβάσεων: τα πεδία επιλογής κατανέμονται σε ένα πλέγμα ίσου πλάτους, το πεδίο αναζήτησης και το κουμπί «Φιλτράρισμα» βρίσκονται στην ίδια σειρά, ενώ οι δευτερεύουσες ενέργειες ευθυγραμμίζονται προς τα δεξιά.
- Ενιαία εμφάνιση του πίνακα ελέγχου και στις τέσσερις ενότητες PrestaWard: επικεφαλίδες ενοτήτων, κάρτες φόρμων με ουδέτερα περιγράμματα και κοινά πτυσσόμενα τμήματα, στατιστικά σε μία μόνο γραμμή και μεγαλύτερο λογότυπο της GO ON Agency στην κεφαλίδα. Το κύριο κουμπί αποκτά ένα συμπαγές χρώμα της μάρκας, χωρίς διαβάθμιση.
- Ελάχιστη περίοδος καραντίνας χωρίς δυνατότητα πλοήγησης έως ότου ολοκληρωθεί η MFA.
- Καταγραφή εγκατάστασης και πολιτική MFA υπογεγραμμένη μέσω Integrity, χωρίς διαβίβαση μυστικών TOTP, κωδικών ανάκτησης ή δεδομένων υπαλλήλων. Στην οθόνη της ενότητας, το κουμπί «Συγχρονισμός» ενημερώνει τη σύνδεση.
- Πίνακας υποστήριξης της GO ON Agency με μια αναφορά διάγνωσης που μπορεί να ληφθεί. Τη λήψη την πραγματοποιεί ένας υπάλληλος με δικαιώματα επεξεργασίας, έχοντας επιλέξει ένα κατάστημα. Περιέχει μόνο εκδόσεις, καταστάσεις και μετρητές, δεν περιλαμβάνει διαδρομές ούτε διαπιστευτήρια και δεν αποστέλλεται αυτόματα.
Ασφαλής χρήση
Η αρχική λειτουργία είναι «Απενεργοποιημένο». Κάθε υπάλληλος ρυθμίζει τον λογαριασμό του από «Η επαλήθευσή μου»· ο διαχειριστής ελέγχει την εγκατάσταση, μεταβαίνει στη λειτουργία «Μόνο έλεγχος» και ενεργοποιεί την «Επιβολή» όταν επιβεβαιωθεί η ανάκτηση.
Ιστορικό αλλαγών
0.0.16
- Ο πίνακας ελέγχου είναι οργανωμένος σε καρτέλες: «Σύνοψη» (λειτουργία, κάλυψη εγγραφών, σφάλματα και διακοπές λειτουργίας των τελευταίων 24 ωρών και, το πολύ, μία γραμμή προειδοποίησης), «Υπάλληλοι και εγγραφές», «Πολιτική», «Στατιστικά και αρχείο δραστηριότητας» και «Ρυθμίσεις». Ο πίνακας υποστήριξης διαθέτει τη δική του καρτέλα, «Υποστήριξη», η οποία βρίσκεται πάντα τελευταία· η κατάσταση του Integrity εμφανίζεται κάτω από όλες τις καρτέλες και η κεφαλίδα εμφανίζει το λογότυπο της GO ON Agency. Κάθε καρτέλα αποθηκεύει μόνο τις δικές της ρυθμίσεις.
- Διορθώνει το γεγονός ότι ένα αίτημα που δεν περνάει το PrestaWard Captcha θα υπολογίζεται για τον αποκλεισμό του λογαριασμού του διαχειριστή που δέχεται επίθεση. Προηγουμένως, τα αιτήματα χωρίς token Captcha υπολογίζονταν ως αποτυχίες κωδικού πρόσβασης και ένα bot μπορούσε να αποκλείσει έναν λογαριασμό με λίγα αιτήματα. Όταν το PrestaWard Captcha προστατεύει την πρόσβαση στο Back Office και απορρίπτει την αίτηση, η αποτυχία υπολογίζεται μόνο στο όριο ανά IP. Χωρίς το PrestaWard Captcha (ή σε λειτουργία Παρατήρησης), δεν αλλάζει τίποτα.
- Νέο: κωδικοί μέσω email ως προαιρετικός δεύτερος παράγοντας. Στις ρυθμίσεις email επιλέγεται «Δεύτερος παράγοντας (πιο αδύναμος)» και στη συνέχεια ενεργοποιείται για κάθε προφίλ υπάλληλου. Οι υπάλληλοι με αυτά τα προφίλ επιβεβαιώνουν το ηλεκτρονικό τους ταχυδρομείο μία φορά, με έναν κωδικό που αποστέλλεται μέσω ηλεκτρονικού ταχυδρομείου, και στη συνέχεια μπορούν να συνδεθούν με κωδικούς μέσω ηλεκτρονικού ταχυδρομείου: οκταψήφιοι, αποθηκευμένοι μόνο ως κρυπτογραφημένο hash με κλειδί, με διάρκεια ισχύος πέντε λεπτών, μίας χρήσης και με όριο αποστολών, όπως οι τρέχοντες κωδικοί ανάκτησης. Οι ρυθμίσεις και η σελίδα του υπάλληλου προειδοποιούν ότι είναι πιο αδύναμοι από μια εφαρμογή πιστοποίησης: όποιος μπορεί να διαβάσει το ηλεκτρονικό ταχυδρομείο μπορεί να συνδεθεί. Η λειτουργία «Μόνο ανάκτηση» λειτουργεί ακριβώς όπως και πριν.
- Νέο: καθοδηγούμενη εγγραφή του πρώτου χρήστη. Όταν ένας υπάλληλος πρέπει να εγγραφεί (ή βρίσκεται στην περίοδο χάριτος), Η επαλήθευσή μου τον καθοδηγεί: σάρωση του κωδικού QR, εισαγωγή του κωδικού και τελική σελίδα επιτυχίας με τους κωδικούς ανάκτησης (λήψη, αντιγραφή ή εκτύπωση). Το κουμπί «Συνέχεια στο Back Office» λειτουργεί μόνο αφού κατεβάσετε, αντιγράψετε ή εκτυπώσετε τους κωδικούς. Τα κλειδιά πρόσβασης και οι κωδικοί μέσω email, εάν έχουν ενεργοποιηθεί για τον υπάλληλο, εμφανίζονται στην ενότητα «Άλλοι τρόποι προστασίας του λογαριασμού σας».
- Η επαλήθευσή μου μετατρέπεται σε μια απλή σύνοψη: μια γραμμή κατάστασης (κατάσταση, μέθοδοι, κωδικοί ανάκτησης και αξιόπιστες συσκευές), μια συμπαγής κάρτα ανά μέθοδο (εφαρμογή πιστοποίησης, κλειδιά πρόσβασης και κωδικοί μέσω email) με μία μόνο αναδιπλούμενη ενέργεια, μια κάρτα κωδικών ανάκτησης, τις αναδιπλωμένες αξιόπιστες συσκευές και, στο τέλος, μια αναδιπλωμένη «ζώνη κινδύνου». Η αφαίρεση της MFA εξηγεί πλέον τι αφαιρείται και τι συμβαίνει στη συνέχεια, και διατηρεί ένα κόκκινο κουμπί, τον κωδικό πρόσβασης, έναν τρέχοντα κωδικό και μια ρητή επιβεβαίωση. Συνεχίζει να λειτουργεί μόνο για τον υπάλληλο που έχει συνδεθεί και καταγράφεται στο αρχείο προσβάσεων με αλυσίδα ακεραιότητας.
- Απόρρητο: Η «Πρόσφατη δραστηριότητα» δεν εμφανίζει πλέον πλήρεις διευθύνσεις. Οι διευθύνσεις email εμφανίζονται ως j***@d***.com και οι IP διατηρούν μόνο το δίκτυό τους /24 (IPv4) ή τις τρεις πρώτες ομάδες τους (IPv6), όπως και στις Στατιστικές. Το αρχείο καταγραφής προσβάσεων με αλυσίδα ακεραιότητας διατηρεί τις ακριβείς τιμές και παραμένει η πηγή αλήθειας.
- Νέο: Στατιστικά. Μια νέα ενότητα παρουσιάζει τα τελευταία 30 ημέρες ως μικρές ημερήσιες τάσεις (πρόσβαση, επαληθευμένοι παράγοντες δεύτερου επιπέδου, αποτυχίες κωδικού πρόσβασης, αποτυχίες δεύτερου επιπέδου, αποκλεισμοί, χρησιμοποιημένες ανακτήσεις και νέες αξιόπιστες συσκευές), μαζί με την κάλυψη εγγραφής των υπαλλήλων που πρέπει να εγγραφούν (ανά προφίλ) και τις μεθόδους που χρησιμοποιούνται. Διαβάζει μόνο τα στατιστικά στοιχεία από το δικό σας αρχείο εισόδων και δεν εμφανίζει διευθύνσεις IP ούτε διευθύνσεις ηλεκτρονικού ταχυδρομείου.
- Κλειδιά πρόσβασης (passkeys: Touch ID, Face ID, Windows Hello και κλειδιά ασφαλείας) ως δεύτερος παράγοντας: ο κώδικας περιλαμβάνεται, αλλά είναι απενεργοποιημένα από προεπιλογή και απαιτούν διεύθυνση HTTPS στο Back Office. Ένας διαχειριστής τα ενεργοποιεί στις ρυθμίσεις, και κάθε υπάλληλος τα προσθέτει στην ενότητα «Η επαλήθευσή μου», ζητώντας τον κωδικό πρόσβασης και τον τρέχοντα κωδικό.
- Διορθώνει το πρόβλημα της υποβάθμισης της σύνδεσης με το Integrity στο Back Office «όλα τα καταστήματα»: η ταυτότητα της εγκατάστασης αποθηκευόταν μόνο για το πρώτο κατάστημα, ο συγχρονισμός στο παρασκήνιο την διάβαζε κενή, παρουσίαζε σφάλμα με το μήνυμα «Invalid RSA public key» και το συνδεδεμένο κατάστημα μεταβαίνει στην κατάσταση «εκκρεμής εγγραφή». Η ταυτότητα διαβάζεται πλέον ως ενιαία μονάδα από το παγκόσμιο πεδίο (ή από το κατάστημα που την αποθηκεύει) σε οποιοδήποτε πλαίσιο, η ενημέρωση μεταφέρει στο παγκόσμιο πεδίο μια ταυτότητα που είναι αποθηκευμένη σε ένα κατάστημα χωρίς να την αναδημιουργεί και, εάν δεν είναι δυνατή η ανάγνωσή της, η κατάσταση του Integrity παραμένει ως είχε και το τελευταίο σφάλμα καταγράφεται ως τοπικό σφάλμα.
- Διορθώνει το πρόβλημα όπου η εγκατάσταση μέσω της γραμμής εντολών (prestashop:module install) δημιουργούσε τις ρυθμίσεις PWA_* μόνο για το πρώτο κατάστημα, ενώ το Back Office «όλα τα καταστήματα» διαβάζει τις παγκόσμιες ρυθμίσεις. Η εγκατάσταση δημιουργεί πλέον τις παγκόσμιες ρυθμίσεις και η ενημέρωση αντιγράφει όσες λείπουν από το πρώτο κατάστημα χωρίς να αντικαταστήσει καμία υπάρχουσα τιμή.
- Νέο: κοινή γραμμή φίλτρων στο αρχείο καταγραφής προσβάσεων. Τα μενού επιλογής κατανέμονται σε ένα πλέγμα ίσου πλάτους, το πεδίο αναζήτησης και το κουμπί «Φιλτράρισμα» βρίσκονται στην ίδια σειρά, ενώ οι δευτερεύουσες ενέργειες ευθυγραμμίζονται προς τα δεξιά.
- Τα μηνύματα ηλεκτρονικού ταχυδρομείου της ενότητας εμφανίζουν το λογότυπο του καταστήματος σας στην κεφαλίδα (με το όνομα του καταστήματος ως εναλλακτικό κείμενο) και ένα κοινό υποσέλιδο με το λογότυπο της GO ON Agency και την υπογραφή «PrestaWard by GO ON Agency», χωρίς συνδέσμους ή στοιχεία επικοινωνίας. Το λογότυπο στο υποσέλιδο είναι ένα αρχείο της ίδιας ενότητας που παρέχεται από το κατάστημά σας.
- Ενιαία εμφάνιση του πίνακα ελέγχου και στις τέσσερις ενότητες PrestaWard: επικεφαλίδες ενοτήτων, κάρτες φόρμων με ουδέτερα περιγράμματα και κοινά πτυσσόμενα τμήματα, στατιστικά σε μία μόνο γραμμή και μεγαλύτερο λογότυπο της GO ON Agency στην κεφαλίδα. Το κύριο κουμπί αποκτά ένα συμπαγές χρώμα της μάρκας, χωρίς διαβάθμιση.
- Διορθώνει το πρόβλημα που, στο PrestaShop 9, το θέμα διαχείρισης εμφάνιζε τις καρτέλες υπογραμμισμένες ως συνδέσμους και τους τίτλους των ενοτήτων με κεφαλαία γράμματα. Τα κοινά στυλ το εξουδετερώνουν μόνο εντός του πίνακα ελέγχου του PrestaWard, οπότε το PrestaShop 1.7 και 8 εμφανίζονται όπως και πριν.
- Διορθώνει το πρόβλημα που, στο PrestaShop 1.7, το φύλλο στυλ της ενότητας απορριπτόταν κατά την καταχώρισή του με τον αριθμό έκδοσης στη διεύθυνση. Τώρα το αρχείο ελέγχεται και καταχωρίζεται χωρίς παραμέτρους, έτσι ώστε η νέα εμφάνιση να εμφανίζεται στις εκδόσεις 1.7, 8 και 9.
- Διορθώνει το πρόβλημα όπου, στο PrestaShop 9, η επαναφορά του δεύτερου παράγοντα ασφαλείας ενός άλλου υπάλληλου και ο συγχρονισμός με το Integrity ελέγχουν το διακριτικό ασφαλείας με μια μέθοδο που το PrestaShop 9 δεν χρησιμοποιεί και ενδέχεται να απορριφθούν. Τώρα η επικύρωση γίνεται μέσω της υπηρεσίας του PrestaShop 9· στο PrestaShop 1.7 και 8 ο έλεγχος παραμένει ο ίδιος.
- Όταν η σύνδεση με το Integrity δεν μπορεί να ενημερωθεί εκείνη τη στιγμή, ο πίνακας ελέγχου εμφανίζει ένα μόνο μήνυμα: η αποθηκευμένη σύνδεση παραμένει έγκυρη και θα γίνει αυτόματη επανάληψη της προσπάθειας. Οι ετικέτες όλων των καρτελών έχουν μεταφραστεί στις εννέα γλώσσες.
- Η ενημέρωση δημιουργεί τις γενικές ρυθμίσεις που λείπουν, εκτελεί το βήμα του σχήματος (στήλη προφίλ για τους κωδικούς μέσω email και πίνακες κωδικών πρόσβασης) και διατηρεί απενεργοποιημένους τους κωδικούς μέσω email και τους κωδικούς πρόσβασης έως ότου ένας διαχειριστής τους ενεργοποιήσει. Δεν αλλάζει τίποτα σε μια υπάρχουσα εγκατάσταση έως ότου ένας διαχειριστής ενεργοποιήσει μια επιλογή.
0.0.15
- Νέο: επαναφορά του δεύτερου παράγοντα ενός υπάλληλου από τη διαχείριση MFA. Εάν κάποιος χάσει το κινητό του και τους κωδικούς ανάκτησης, ο διαχειριστής δεν χρειάζεται πλέον πρόσβαση μέσω της κονσόλας. Η επαναφορά διαγράφει τον επαληθευτή και τους κωδικούς ανάκτησης του υπαλλήλου, κλείνει τις αξιόπιστες συσκευές και τις ανοιχτές συνεδρίες του, και ο υπάλληλος πρέπει να συνδεθεί εκ νέου κατά την επόμενη πρόσβαση. Απαιτείται ο κωδικός πρόσβασης του διαχειριστή, δεν μπορεί να χρησιμοποιηθεί για τον ίδιο τον χρήστη και ένας υπερδιαχειριστής μπορεί να επαναφερθεί μόνο από έναν άλλο υπερδιαχειριστή. Κάθε επαναφορά, καθώς και κάθε απόρριψη προσπάθειας, καταγράφεται στο αρχείο καταγραφής προσβάσεων, και μπορείτε να ειδοποιήσετε τον υπάλληλο μέσω email.
- Νέο: περίοδος χάριτος πριν από την επιβολή. Στις πολιτικές προφίλ μπορείτε να ορίσετε για ένα προφίλ διάστημα από 3 έως 14 ημέρες πριν η λειτουργία «Επιβολή» αποκλείσει τους υπάλληλους που δεν έχουν ακόμη εγγραφεί. Συνδέονται κανονικά και βλέπουν σε κάθε σελίδα του Back Office μια ειδοποίηση με την ημερομηνία από την οποία θα είναι υποχρεωτική η επαλήθευση δύο βημάτων· όσοι έχουν ήδη εγγραφεί συνεχίζουν να ζητούν τον κωδικό τους. Ο πίνακας ελέγχου εμφανίζει την προθεσμία για κάθε προφίλ και τον αριθμό των υπαλλήλων που δεν έχουν ακόμη εγγραφεί. Τα προφίλ χωρίς περίοδο χάριτος λειτουργούν όπως στις προηγούμενες εκδόσεις.
- Νέο: Η ενότητα «Πρόσφατη δραστηριότητα» στον πίνακα ελέγχου συνοψίζει με απλές φράσεις τα τελευταία 30 ημέρες του αρχείου καταγραφής προσβάσεων: προσβάσεις από μια διεύθυνση IP ή ένα πρόγραμμα περιήγησης που ο συγκεκριμένος υπάλληλος δεν είχε χρησιμοποιήσει προηγουμένως, επαναλαμβανόμενες αποτυχημένες προσπάθειες, αποκλεισμοί, κωδικοί ανάκτησης που έχουν χρησιμοποιηθεί και επαναφορές από τον διαχειριστή. Χρησιμοποιεί μόνο το δικό σου αρχείο καταγραφής, χωρίς γεωεντοπισμό ή εξωτερικές υπηρεσίες.
- Η χρήση ενός προσωπικού κωδικού ανάκτησης ή ενός κωδικού που αποστέλλεται μέσω email καταγράφεται πλέον στο αρχείο καταγραφής προσβάσεων ως «Χρησιμοποιήθηκε κωδικός ανάκτησης».
- Η ενημέρωση προσθέτει δύο στήλες στις πολιτικές προφίλ (χωρίς περίοδο χάριτος από προεπιλογή) και καταγράφει το hook που εμφανίζει την ειδοποίηση για την περίοδο χάριτος.
- Ο πίνακας υποστήριξης και διάγνωσης τοποθετείται ακριβώς πριν από την ενότητα Integrity, όπως και στις υπόλοιπες ενότητες PrestaWard, και στο πλαίσιο «όλα τα καταστήματα» δεν εξαφανίζεται πλέον: υποδεικνύει ότι πρέπει να επιλεγεί ένα κατάστημα.
- Τα φύλλα στυλ φορτώνονται μαζί με την έκδοση της ενότητας, οπότε η νέα εμφάνιση εμφανίζεται μετά την ενημέρωση χωρίς να χρειάζεται να αδειάσετε την προσωρινή μνήμη του προγράμματος περιήγησης.
- Συγχρονίζεται με το Integrity κάθε φορά που ανοίγετε τον πίνακα ελέγχου, με ένα αίτημα στο παρασκήνιο που δεν καθυστερεί ποτέ τη σελίδα και το πολύ μία φορά ανά λεπτό και ανά κατάστημα.
0.0.14
- Συνιστώμενη ενημέρωση ασφαλείας: ενισχύει τον έλεγχο του δεύτερου παράγοντα στο Back Office, έτσι ώστε οι προστατευμένες σελίδες και ενέργειες να είναι προσβάσιμες μόνο μετά την ολοκλήρωσή του.
- Επεκτείνει την επαλήθευση MFA στις διαδρομές του Back Office του PrestaShop 1.7.7 έως 9 που δεν χρησιμοποιούν το κλασικό πρότυπο, όπως οι εξαγωγές και τα αιτήματα AJAX.
- Περιορίζει τις προσπάθειες σε όλους τους ελέγχους κώδικα της σελίδας «Η επαλήθευσή μου», καθώς και ανά υπάλληλο από διαφορετικές διευθύνσεις IP, και απαιτεί επαληθευμένη συνεδρία για ευαίσθητες αλλαγές στον λογαριασμό.
- Διορθώνει έναν βρόχο ανακατευθύνσεων στο PrestaShop 9 κατά το άνοιγμα της σελίδας «Η επαλήθευσή μου» με τον δεύτερο παράγοντα πιστοποίησης σε εκκρεμότητα.
- Οι υπάλληλοι με προφίλ που δημιουργήθηκαν μετά την εγκατάσταση μπορούν πλέον να έχουν πρόσβαση στην ενότητα «Η επαλήθευσή μου».
- Διορθώνει την εγκατάσταση και τις επαναληπτικές προσπάθειες του Integrity στις εκδόσεις PHP 7.1 και 7.2.
- Ανανεώνει την υπογεγραμμένη πολιτική MFA πριν λήξει και ειδοποιεί στον πίνακα ελέγχου εάν έχει λήξει.
- Προσθέτει μια πρόσβαση έκτακτης ανάγκης μέσω της κονσόλας, μίας χρήσης, για την προσωρινή αναστολή της υποχρέωσης MFA, εάν κανείς δεν μπορεί να συνδεθεί. Αποτελεί έσχατη λύση: απαιτεί πρόσβαση στον διακομιστή και τον κλειδί έκτακτης ανάγκης, η αναστολή διαρκεί μία ώρα και καταγράφεται. Οι υπάλληλοι συνεχίζουν να ανακτούν την πρόσβασή τους με τους προσωπικούς τους κωδικούς ή μέσω της προαιρετικής ανάκτησης μέσω email.
- Μεταφράζει όλα τα συμβάντα του αρχείου καταγραφής πρόσβασης στις εννέα γλώσσες.
0.0.13
- Διορθώνει τη μεταγλώττιση του container του Back Office σε παλαιότερες εκδόσεις χωρίς το
request_stack. - Διατηρεί την MFA και τον περιορισμό των προσπαθειών στο PrestaShop 9· εάν λείπει το απαιτούμενο πλαίσιο, αρνείται την πρόσβαση.
- Προσθέτει περιορισμένη χειροκίνητη αναφορά διάγνωσης: κατεβάστε την και επισυνάψτε την στο αίτημα υποστήριξής σας, αναφέροντας το πρόβλημα και τα βήματα για την αναπαραγωγή του. Δεν αποστέλλει δεδομένα αυτόματα.
- Πλήρης διεπαφή σε εννέα γλώσσες, με μεταφρασμένα κείμενα και οδηγίες χρήσης.
0.0.12
- Διορθώνει τον ελεγκτή δοκιμής εγγραφής στο PrestaShop 9 και εμφανίζει την πραγματική αιτία όταν αποτυγχάνει το Integrity.
- Ενημερώνει την κοινή εμφάνιση του Back Office και καταργεί τον ενσωματωμένο έλεγχο ενημερώσεων στην έκδοση Addons.
0.0.11
- Ενημέρωση ασφαλείας: διακόπτει τις αυτόματες επαναληπτικές προσπάθειες εγγραφής όταν αλλάζει το κλειδί εγγραφής του καταστήματος και εμφανίζει μια σαφή ειδοποίηση στο Back Office.
0.0.10
- Αυτόματο heartbeat χωρίς cron μέσω ενός τοπικού αισθητήρα που δεν προκαλεί μπλοκάρισμα και πιστοποιημένη επικοινωνία διακομιστή προς διακομιστή με το Integrity API.
- Πιστοποιητικά σφραγισμένα ανά κατάστημα, υπογεγραμμένη πολιτική MFA και τελευταία έγκυρη κατάσταση χωρίς απομακρυσμένες κλήσεις κατά τη σύνδεση.
- Ατομικό κλείδωμα, διάστημα έξι ωρών και αναμονή μετά από σφάλματα για την αποφυγή διπλών εγγραφών.
- Ο κύκλος ζωής και η ενημέρωση έχουν επικυρωθεί στις εκδόσεις PrestaShop 1.7, 8 και 9.
0.0.9
- Ασφαλής σύνδεση με το Integrity ανά κατάστημα, σφραγισμένα διαπιστευτήρια και συγχρονισμός από το Back Office.
- Η υπογεγραμμένη απομακρυσμένη πολιτική μπορεί μόνο να ενισχύσει την τοπική πολιτική MFA και δεν παρεμβαίνει ποτέ στη διαδικασία σύνδεσης.
- Η διαμόρφωση αναδιοργανώθηκε σε τέσσερις καρτέλες: MFA και ειδοποιήσεις, Πολιτικές προφίλ υπάλληλων, Προσπάθειες και αποκλεισμοί, καθώς και Δίκτυο και IP.
- Οι πολιτικές ανά προφίλ και ανά κατάστημα μεταφέρονται σε ξεχωριστή ενότητα, ώστε να διαχωρίζονται από τη γενική πολιτική.
- Η περιττή πηγή ενημερώσεων αφαιρείται από τις ρυθμίσεις: το επίσημο κανάλι καθορίζεται από την ενότητα.
- Κάθε πεδίο ρύθμισης περιλαμβάνει μια άμεση πρόσβαση στην αντίστοιχη εξήγηση στον οδηγό βοήθειας.
0.0.8
- Εποχή ασφαλείας (epoch) ανά υπάλληλο για την ακύρωση προηγούμενων συνεδριών, προκλήσεων και συσκευών.
- Δυνατότητα ρύθμισης της ακύρωσης μετά από οποιαδήποτε αλλαγή κωδικού πρόσβασης, μόνο μετά από ανάκτηση ή διοικητική αλλαγή, ή ποτέ.
- Πολιτικές «Κληρονόμηση», «Υποχρεωτικό», «Προαιρετικό» και «Απενεργοποιημένο» ανά προφίλ και ανά κατάστημα.
- Οι υπερδιαχειριστές υποχρεούνται πάντα να βρίσκονται σε λειτουργία «Επιβολή» και με επίλυση πολλαπλών καταστημάτων βάσει της αυστηρότερης πολιτικής.
- Κλειδί έκτακτης ανάγκης μίας χρήσης και ανάκτηση αποκλειστικά μέσω της κονσόλας, χωρίς μόνιμη παράκαμψη μέσω ιστού.
- Προαιρετική ανάκτηση μέσω email κατά τη διάρκεια μιας δοκιμασίας MFA, με οκταψήφιο κωδικό, HMAC, διάρκεια ισχύος πέντε λεπτών και περιορισμό στον αριθμό των αποστολών.
- Αλυσιδωτές εγγραφές μέσω HMAC, διάγνωση ακεραιότητας, διάρκεια διατήρησης από 30 έως 730 ημέρες και υπογεγραμμένη εξαγωγή JSON.
- Ταυτοδύναμη (idempotent) μετεγκατάσταση 0.0.8 και επικυρωμένη ενημέρωση από την έκδοση 0.0.7 στο PrestaShop 1.7, 8 και 9.
0.0.7
- «Στάση ασφαλείας», χωρισμένη σε «MFA και ειδοποιήσεις», «Προσπάθειες και αποκλεισμοί» και «Δίκτυο και IP», με ατομική αποθήκευση.
- Πλοήγηση στις καρτέλες με το πληκτρολόγιο, διατήρηση της επιλογής και αυτόματο άνοιγμα του πλαισίου με σφάλματα επικύρωσης.
- Πραγματική σελιδοποίηση εγγραφών στη βάση δεδομένων με 25, 50 ή 100 σειρές ανά σελίδα.
- Φίλτρα εγγραφών ανά χρονικό διάστημα, υπάλληλος ή email, συμβάν, αποτέλεσμα και IP.
- Ανασχεδιασμένη κεφαλίδα της σελίδας «Η επαλήθευσή μου» με καλύτερη αντίθεση, ιεράρχηση, προσαρμογή σε κινητές συσκευές και εταιρικές προσβάσεις.
- Η δοκιμή ηλεκτρονικού ταχυδρομείου ελέγχει τη μεταφορά και τους παραλήπτες χωρίς να απαιτείται η ενεργοποίηση των λειτουργικών ειδοποιήσεων.
- Ορατή διάγνωση της μεταφοράς δεδομένων του PrestaShop, με διάκριση μεταξύ διακομιστών καταγραφής και πραγματικού SMTP.
- Διαγνωστικός έλεγχος σφαλμάτων συμβατός με τα αρχεία καταγραφής
SwiftMessageκαιMailerMessageτου PrestaShop 1.7, 8 και 9. - Διαγράφηκε το διπλό πρόθεμα του καταστήματος στα θέματα και ενισχύθηκε ο εναλλακτικός σύνδεσμος προς το Back Office.
- Εταιρική αποστολή επικυρωμένη μέσω του Exchange Online και στις τρεις συμβατές εκδόσεις.
- Πίνακας ενημερώσεων ενοποιημένος με το Snapshot μέσω του PrestaWard Update Manifest v1, κατάσταση, βαθμός κρισιμότητας και SHA-256.
- Ταυτοδύναμη (idempotent) μετεγκατάσταση 0.0.7 και επικυρωμένη ενημέρωση από την έκδοση 0.0.6 στο PrestaShop 1.7, 8 και 9.
0.0.6
- Προστασία συναλλαγών από επιθέσεις «brute force» σε κωδικούς πρόσβασης και MFA βάσει IP και ταυτότητας.
- Συμβατότητα με IPv4, IPv6, CIDR, αξιόπιστους διακομιστές μεσολάβησης, λίστα επιτρεπόμενων και λίστα αποκλεισμένων.
- Περιορισμένες ειδοποιήσεις αποκλεισμού για την αποτροπή τεχνητών καταιγίδων μηνυμάτων.
- Καραντίνα διακομιστή χωρίς μενού, γρήγορες προσβάσεις ή περιεχόμενο του Back Office.
- «Η επαλήθευσή μου» έχει επανασχεδιαστεί με τέσσερα βήματα, προσβάσιμες ετικέτες, δυνατότητα εξαγωγής στοιχείων ανάκτησης και ατομική ανάκληση.
- Αντίστοιχα και μεταφρασμένα μηνύματα στο PrestaShop 1.7, 8 και 9, με αποτελέσματα ανά παραλήπτη.
- Ενισχυμένος ελεγκτής: εταιρικό HTTPS, χωρίς ανακατευθύνσεις, TLS, όριο σώματος και αυστηρό manifest v1.
- Μετάβαση στην έκδοση 0.0.6, ενημέρωση από την έκδοση 0.0.5 και πλήρεις πίνακες για τις τρεις συμβατές εκδόσεις.
0.0.5
- Πρόσβαση σε στάδια: το PrestaShop επαληθεύει πρώτα τον κωδικό πρόσβασης και στη συνέχεια ζητά TOTP ή ανάκτηση.
- Επαληθευμένη συνεδρία σε καραντίνα, συνδεδεμένη με τον υπάλληλο και περιορισμένη στη σελίδα «Η επαλήθευσή μου» έως ότου ολοκληρωθεί η MFA.
- Κλείσιμο της πλευρικής πρόσβασης μέσω άμεσων ελεγκτών και αιτημάτων AJAX/XHR.
- Υποχρεωτική εγγραφή για υπαλλήλους και υπερδιαχειριστές χωρίς επιβεβαιωμένο TOTP.
- Διορθώθηκαν οι αξιόπιστες συσκευές στο PrestaShop 9 και συνδέθηκαν με τον υπάλληλο και τον περιηγητή.
- Δεύτερος παράγοντας επανασχεδιασμένος στα ισπανικά με το οπτικό σύστημα PrestaWard.
- Εκτενής οδηγός με πραγματικά στιγμιότυπα οθόνης του δεύτερου παράγοντα στο PrestaShop 1.7, 8 και 9.
- Πλήρες καθαρό πλέγμα δοκιμών: email, TOTP, anti-replay, ανάκτηση, εμπιστοσύνη και καραντίνα.
0.0.4
- Υποχρεωτική εγγραφή στην ενότητα «Η επαλήθευσή μου» για λογαριασμούς χωρίς TOTP όταν η λειτουργία είναι ρυθμισμένη σε «Επιβολή».
- Το δεύτερο βήμα πρόσβασης εμφανίζεται μόνο μετά την επαλήθευση του κωδικού πρόσβασης.
- Οι υπερδιαχειριστές περιλαμβάνονται στην ίδια ροή προσωπικής πιστοποίησης.
- Ανασχεδιασμένη φόρμα MFA για τη σύνδεση, μεταφρασμένη στα ισπανικά.
- Διορθώθηκε το σφάλμα 500 στο δοκιμαστικό email.
- Ξεχωριστή υπηρεσία αυτοεξυπηρέτησης MFA για κάθε υπάλληλο.
- Πολιτική, απογραφή, αλληλογραφία και αρχεία καταγραφής περιορίζονται στον υπερδιαχειριστή.
- Σύγχρονα και παλαιά δικαιώματα πρόσβασης που ανακατασκευάζονται με ταυτοδύναμο τρόπο.
- Ακριβής διάγνωση παραληπτών, ρυθμίσεων SMTP και μεταφοράς.
- Ενιαία πραγματική διεύθυνση IP στα αρχεία καταγραφής, περιορισμός ρυθμού, μηνύματα ηλεκτρονικού ταχυδρομείου και αξιόπιστες συσκευές.
- Συμβάντα και κείμενα του Back Office μεταφρασμένα στα ισπανικά.
- Κεφαλίδες και σχεδιασμός σύμφωνα με την οικογένεια PrestaWard.
- Η εταιρική υποστήριξη αποκαταστάθηκε στη διεύθυνση hola@go-onagency.es.
- Αναβάθμιση 0.0.4 και καθαρός πίνακας στο PrestaShop 1.7, 8 και 9.
0.0.3
- Ενοποιημένη οπτική γεωμετρία με το PrestaWard Snapshot.
- Αξιόπιστες συσκευές με τυχαία token 256 bit που αποθηκεύονται ως hash.
- Τα cookies Secure, HttpOnly και SameSite=Lax περιορίζονται στο Back Office.
- Αντίστοιχες ειδοποιήσεις στις παλαιότερες ενσωματώσεις και στο Symfony.
- Εταιρική ταυτότητα, σύνδεσμοι προϊόντων, οδηγός, υποστήριξη και δοκιμαστικό email.
- Επικύρωση του ορίου συχνότητας (rate limit) στο PrestaShop 1.7, 8 και 9.
0.0.2
- Εγγραφή TOTP προστατευμένη με κωδικό πρόσβασης και τοπικό QR.
- Κωδικοί ανάκτησης μίας χρήσης που αποθηκεύονται ως HMAC.
- Ατομική προστασία κατά της αναπαραγωγής TOTP.
- Περιορισμός ρυθμού ανά λογαριασμό και IP.
- Ειδικές ενσωματώσεις για την παλαιά διαδικασία σύνδεσης και το PrestaShop 9 Symfony.
- Αντικατάσταση του authenticator και απενεργοποίηση του MFA, προστατευμένες με κωδικό πρόσβασης και παράγοντα.
0.0.1
- Ασφαλές scaffold, απενεργοποιημένο από προεπιλογή.
- Πίνακες MFA, TOTP, πίνακας ελέγχου, έλεγχος, αρχεία καταγραφής, ειδοποιήσεις και αρχικές μεταφράσεις.