
O que faz
Uma palavra-passe roubada não deveria ser suficiente para aceder ao Back Office. O módulo adiciona um segundo fator de autenticação sem enviar o segredo para APIs de terceiros.
Como funciona
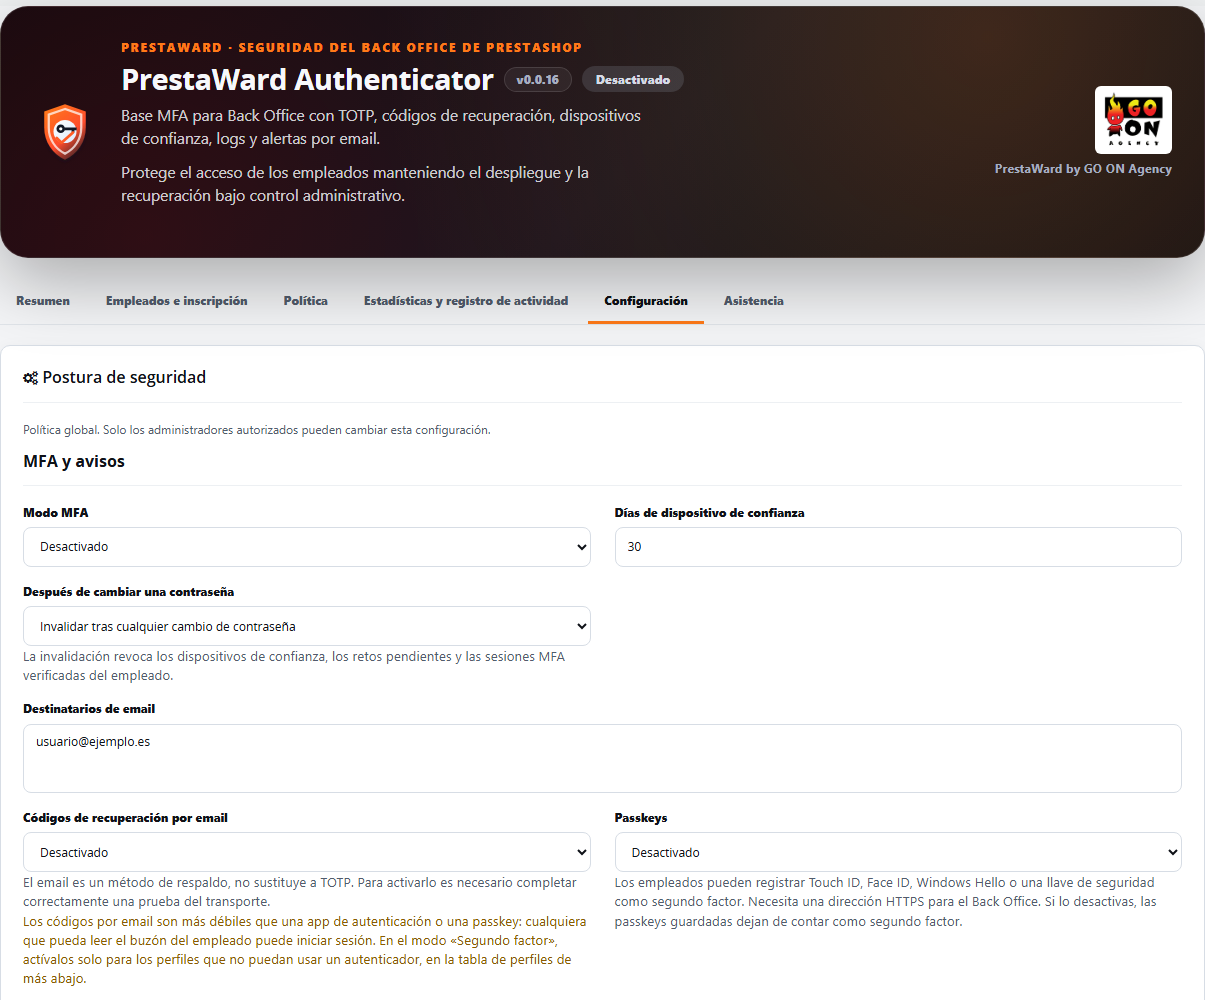
- O segundo fator consiste em códigos de utilização única (TOTP) gerados por uma aplicação de autenticação no telemóvel. Se permitir esta opção para um perfil, os funcionários desse perfil podem utilizar, em alternativa, códigos de oito dígitos enviados por correio, um método menos seguro, uma vez que quem tiver acesso à caixa de correio poderá entrar; o painel e a página do funcionário alertam para isso. Esta funcionalidade está desativada por predefinição. A compatibilidade com chaves de acesso (passkeys) está incluída, mas desativada por predefinição nesta versão.
- Cada funcionário configura o seu próprio fator de autenticação a partir de «A minha autenticação», com um código QR gerado na própria loja. O primeiro registo é guiado: digitalizar o código QR, introduzir o código e aceder a uma página final com os códigos de recuperação. O botão para avançar para o Back Office só é ativado quando o funcionário tiver descarregado, copiado ou impresso esses códigos.
- Instala-se no modo Desativado. No modo Apenas auditoria, regista os acessos sem bloquear ninguém e, no modo Forçar, exige o segundo fator. Um funcionário que ainda não o tenha configurado valida a sua palavra-passe e só pode aceder a «A minha autenticação» até concluir a configuração.
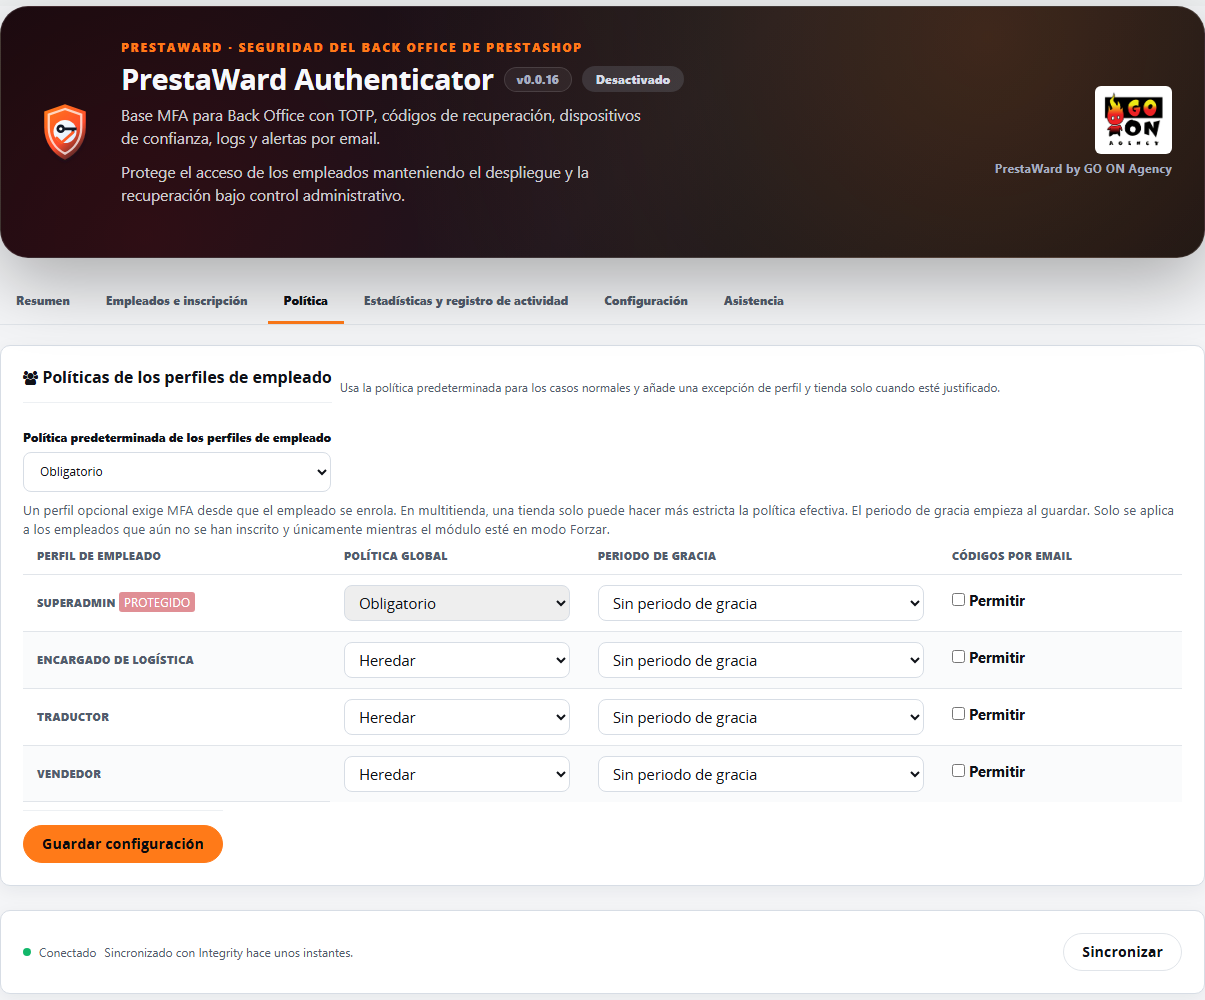
- A política é definida para toda a loja e pode ser ajustada por perfil e por loja. No caso de lojas múltiplas, aplica-se a política mais rigorosa.
- Antes de forçar, pode conceder a um perfil um período de tolerância de 3 a 14 dias. Os funcionários que ainda não se registaram acedem normalmente, veem em cada página do Back Office um aviso com a data a partir da qual a autenticação em duas etapas será obrigatória, e o painel indica quantos ainda não se registaram. No fim do prazo, Forçar aplica-se como habitualmente.
- Os dispositivos de confiança (30 dias por predefinição) evitam que seja solicitado o código em cada acesso a partir de um equipamento conhecido. Cada funcionário pode revogá-los individualmente.
- As tentativas de introdução da palavra-passe e do código estão limitadas (por predefinição, 5 tentativas de código a cada 5 minutos e bloqueio de 15 minutos). Um código TOTP não pode ser reutilizado. Se PrestaWard Captcha proteger o acesso ao Back Office e rejeitar o pedido, a falha conta apenas para o limite por IP e não para o bloqueio da conta do administrador alvo do ataque: um bot sem token já não pode bloquear uma conta com apenas algumas solicitações.
- Periodicamente, a política de MFA é renovada com a assinatura do serviço PrestaWard Integrity. Ao Integrity são enviados apenas dados técnicos da instalação, nunca segredos TOTP, códigos de recuperação nem dados dos funcionários.
Se um funcionário perder o telemóvel
- Códigos de recuperação pessoais: cada funcionário recebe, por predefinição, 10 códigos de utilização única ao configurar o seu fator de segurança e deve guardá-los fora da loja.
- Recuperação opcional por e-mail: durante o segundo passo, o funcionário pode solicitar um código por e-mail. Esta funcionalidade está desativada por predefinição e é ativada por um superadministrador.
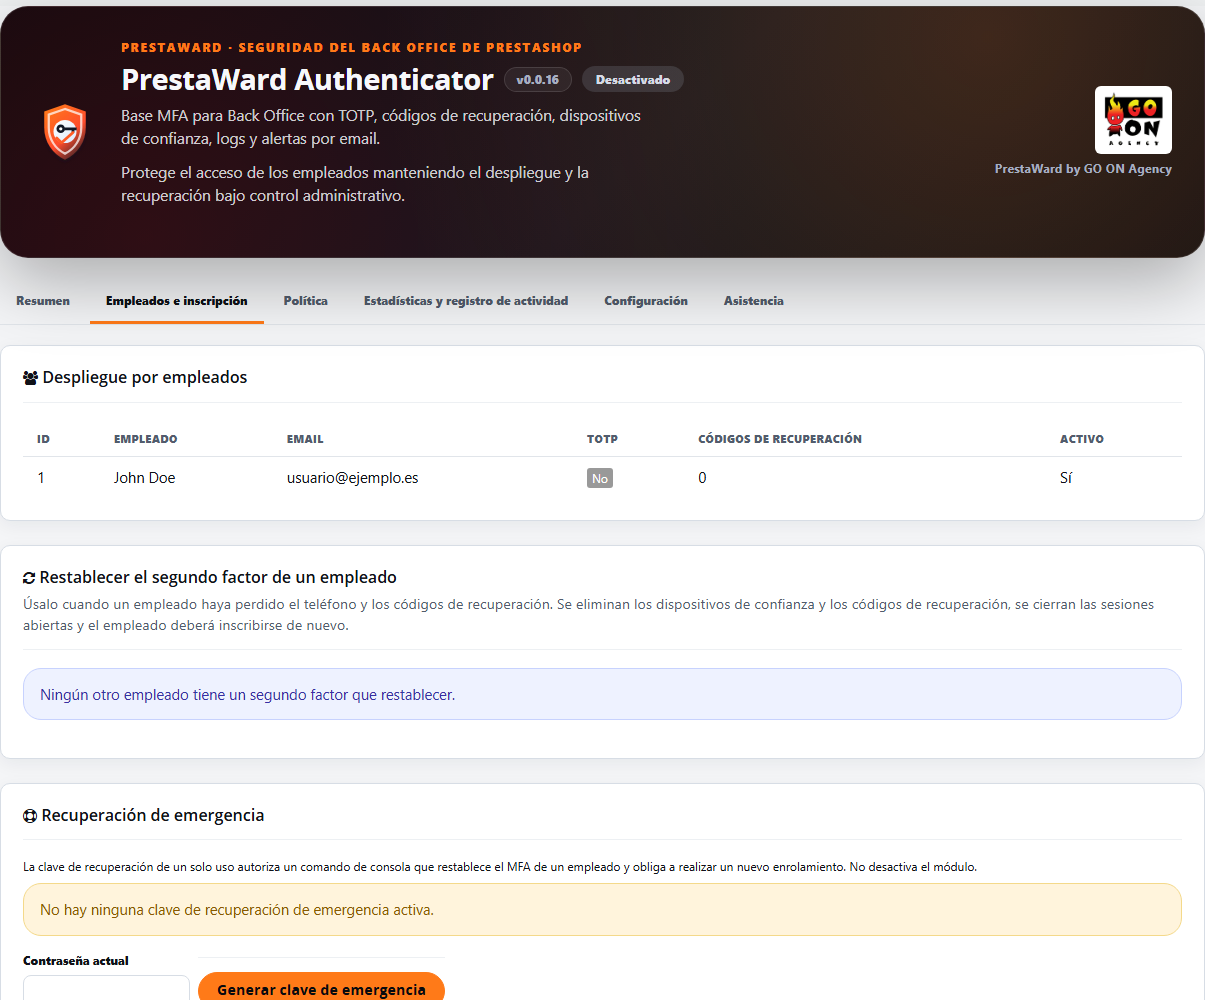
- Reposição a partir da administração da MFA, sem acesso pela consola: um superadministrador pode repor o segundo fator de outro funcionário. Pede a sua palavra-passe, não pode ser utilizada sobre si próprio e elimina o autenticador, os códigos de recuperação, os dispositivos de confiança e as sessões abertas do funcionário, que volta a registar-se no seu próximo acesso. Outros perfis com acesso de edição à administração da MFA só podem repor o segundo fator de funcionários de perfis com menos direitos, e apenas um superadministrador pode repor o de outro superadministrador. Cada reposição e cada tentativa rejeitada ficam registadas no registo de acessos.
- Acesso de emergência via consola, como último recurso: requer acesso ao servidor e a chave de emergência de utilização única gerada na administração da MFA. Permite repor os fatores de um funcionário ou suspender a obrigatoriedade da MFA durante uma hora, caso ninguém consiga aceder. Fica registado e a chave não pode ser reutilizada.
Requisitos
- PrestaShop 1.7, 8 ou 9 e a versão do PHP exigida pela sua versão do PrestaShop (PHP 7.1 ou superior no PrestaShop 1.7).
- Uma aplicação de autenticação TOTP no telemóvel de cada funcionário, exceto nos perfis aos quais permita o código por e-mail como segundo fator de autenticação.
- Para a recuperação por e-mail, os códigos enviados por e-mail e os alertas, para que a loja possa enviar e-mails.
- Para as chaves de acesso (desativadas por predefinição), um endereço HTTPS no Back Office.
- A política global, o inventário de funcionários, o correio eletrónico e os registos estão disponíveis apenas para superadministradores. Os restantes funcionários gerem apenas os seus próprios fatores.
- Painel e mensagens em nove idiomas.
Limitações conhecidas
- O gestor de ficheiros do núcleo do PrestaShop (pasta
filemanagerda área de administração) não executa módulos, pelo que não pode exigir a autenticação de dois fatores. Com a autenticação de dois fatores (MFA) obrigatória, retire esse acesso aos perfis que não o necessitem ou bloqueie-o no servidor web. - A Proteção das páginas Symfony do Back Office requer o PrestaShop 1.7.7 ou posterior. Nas versões anteriores, apenas as páginas clássicas são protegidas.
- O serviço web e a API de administração do PrestaShop utilizam as suas próprias chaves e estão fora do âmbito do módulo.
O que não faz
- Não protege o acesso dos seus clientes à loja: apenas o Back Office.
- Não envia segredos TOTP, códigos de recuperação nem dados de funcionários para serviços externos.
- O rodapé dos e-mails do módulo não contém links, endereços de contacto nem imagens alojadas fora da sua loja: o logótipo da GO ON Agency é um ficheiro do próprio módulo que é servido a partir da sua loja.
Compatibilidade verificada
A versão 0.0.16 superou os testes de laboratório no PrestaShop 1.7, 8 e 9 a 15 de outubro de 2026, tanto numa instalação nova como numa atualização a partir da versão 0.0.15. A versão 0.0.15 superou os testes de laboratório no PrestaShop 1.7, 8 e 9 a 13 de outubro de 2026: instalação nova e atualização a partir da versão 0.0.14 e da versão 0.0.6, com a configuração, os segredos TOTP e os dispositivos de confiança mantidos e sem erros bloqueantes nos registos. A versão 0.0.13 foi testada no PrestaShop 1.7.8.11 com PHP 7.4, no PrestaShop 8.2.7 com PHP 8.1 e no PrestaShop 9.1.4 com PHP 8.5.
Principais funcionalidades
- Registo TOTP com a palavra-passe atual e um código QR gerado localmente.
- Segredos encriptados com AES-256-GCM e códigos de recuperação HMAC de utilização única.
- Bloqueio da repetição do TOTP através do avanço atómico do contador.
- Proteção contra ataques de força bruta a palavras-passe e autenticação multifator (MFA) por IP e identidade, com limites e bloqueios configuráveis.
- IPv4, IPv6, CIDR, proxies de confiança e listas de redes, sem permitir que uma lista segura ignore a autenticação multifator (MFA).
- Dispositivos de confiança com tokens de 256 bits, hash, prazo de validade e revogação.
- Autosserviço por funcionário, separado da administração global.
- Políticas de MFA por perfil e loja, com resolução multiloja para o mais elevado nível de exigência.
- Invalidação configurável de sessões e dispositivos após a alteração da palavra-passe.
- Recuperação do acesso através de códigos pessoais, código opcional por e-mail e, como último recurso, acesso de emergência pela consola com uma chave de utilização única.
- Código opcional por e-mail durante um desafio MFA, com prazo de validade, HMAC e limites de envio.
- Período de tolerância por perfil antes de forçar a autenticação de dois fatores, com aviso no Back Office e acompanhamento dos funcionários pendentes.
- Reposição do segundo fator de um funcionário a partir da administração da MFA, utilizando a palavra-passe do administrador e com registo de cada tentativa.
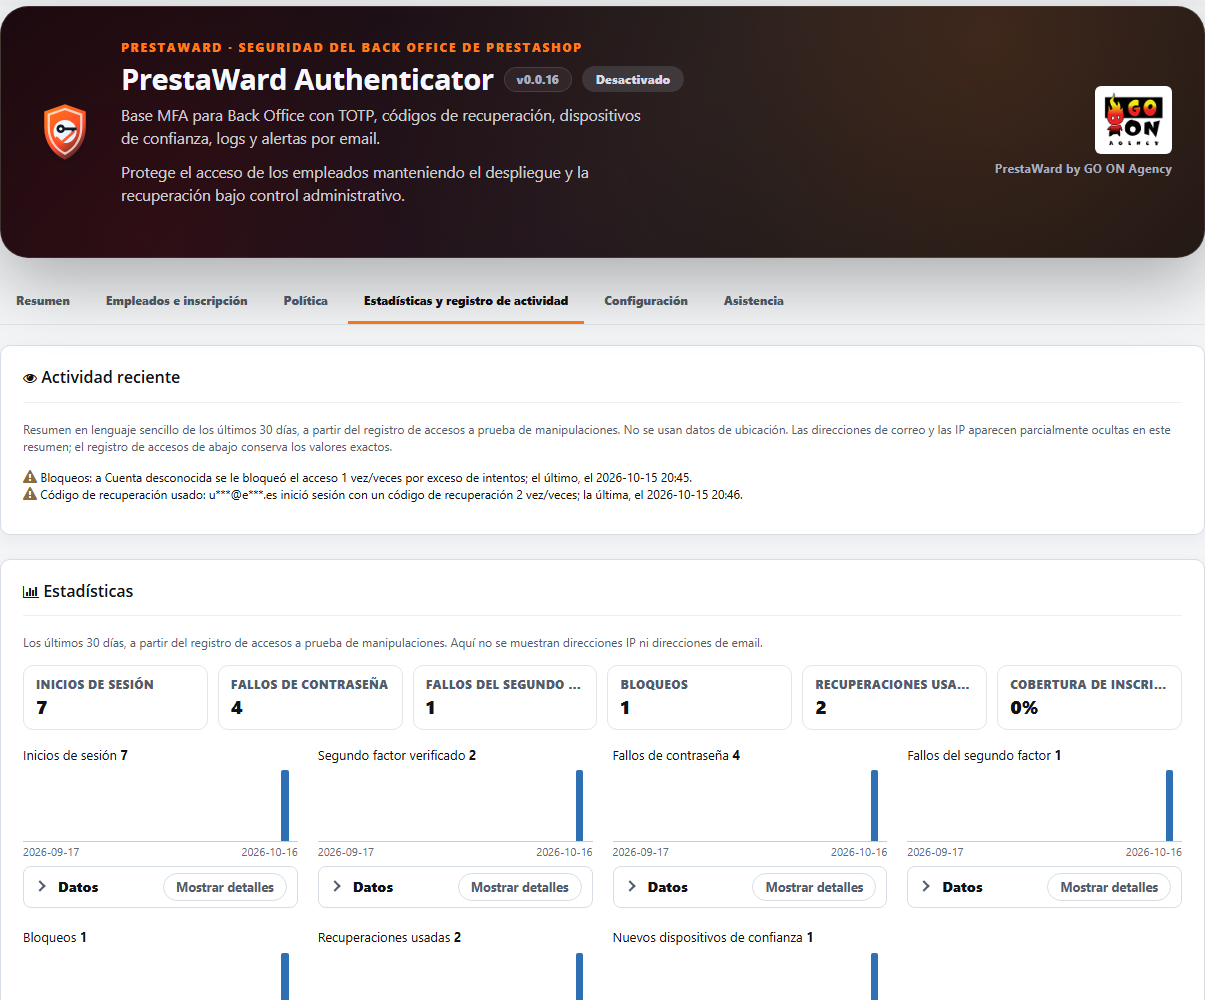
- Atividade recente no painel: resumo, em frases simples, dos últimos 30 dias do registo de acessos (acessos a partir de um novo endereço IP ou navegador, tentativas falhadas repetidas, bloqueios, códigos de recuperação utilizados e reinicializações). Utilize apenas o seu próprio registo, sem geolocalização nem serviços externos, e não apresente endereços completos: os endereços de e-mail aparecem mascarados e os IPs conservam apenas a sua rede /24 (IPv4) ou os seus três primeiros grupos (IPv6). O registo de acessos com cadeia de integridade conserva os valores exatos.
- Registo guiado do primeiro fator, com uma página final de códigos de recuperação que obriga a descarregá-los, copiá-los ou imprimi-los antes de continuar.
- Códigos por e-mail como segundo fator opcional, apenas para os perfis que autorizar: oito dígitos, guardados exclusivamente como hash com chave, válidos durante cinco minutos, de utilização única e com limite de envios. Os funcionários confirmam a sua caixa de correio uma única vez. A opção «Apenas recuperação» funciona como anteriormente.
- A minha autenticação, resumida de forma simples: uma barra de estado, um cartão por método com uma única ação recolhível, os códigos de recuperação, os dispositivos de confiança e, no final, uma «zona de perigo» recolhível. A remoção da MFA explica o que é eliminado e o que é mantido: a palavra-passe, um código atual e uma confirmação explícita, e aplica-se apenas ao funcionário que iniciou sessão.
- Estatísticas dos últimos 30 dias com tendências diárias (acessos, fatores de autenticação secundários verificados, falhas na palavra-passe e no fator de autenticação secundário, bloqueios, recuperações utilizadas e novos dispositivos de confiança), a cobertura de inscrição por perfil e os métodos em uso. Apenas apresenta os números relativos ao seu próprio registo de acessos: não mostra endereços IP nem endereços de e-mail.
- Um bot que não consiga ultrapassar o PrestaWard Captcha já não pode bloquear a conta de um administrador: essa falha conta apenas para o limite por IP.
- Sincronização com o Integrity ao abrir o painel, através de um pedido em segundo plano que não atrasa o carregamento da página.
- Painel com cinco separadores (Resumo, Funcionários e Inscrição, Política, Estatísticas e Registo de Atividades e Configuração), além de um separador «Suporte», sempre o último: o «Resumo» apresenta o modo, a cobertura de inscrição, as falhas e bloqueios das últimas 24 horas e, no máximo, uma linha de alerta; cada separador guarda apenas as suas próprias configurações.
- Registos encadeados através de HMAC, com retenção, exportação assinada, filtros e paginação.
- Alertas por e-mail equivalentes no PrestaShop 1.7, 8 e 9, com o logótipo da sua loja no cabeçalho e, no rodapé, o logótipo da GO ON Agency com a assinatura «PrestaWard by GO ON Agency».
- Barra de filtros comum no registo de acessos: os seletores estão distribuídos numa grelha de largura igual, a barra de pesquisa e o botão «Filtrar» encontram-se na mesma linha e as ações secundárias estão alinhadas à direita.
- Aspecto unificado do painel nos quatro módulos PrestaWard: cabeçalhos de secção, cartões de formulário com bordas neutras e blocos expansíveis comuns, estatísticas numa única linha e um logótipo da GO ON Agency de maiores dimensões no cabeçalho. O botão principal passa a ter uma cor sólida da marca, sem gradiente.
- Período mínimo de quarentena sem navegação até à conclusão da autenticação multifator (MFA).
- Registo de instalação e política de MFA assinada através do Integrity, sem transmitir segredos TOTP, códigos de recuperação nem dados dos funcionários. No ecrã do módulo, o botão «Sincronizar» atualiza a ligação.
- Painel de suporte da GO ON Agency com um relatório de diagnóstico descarregável. É descarregado por um funcionário com permissão de edição, tendo uma loja selecionada. Contém apenas versões, estados e contadores, não inclui caminhos nem credenciais e não é enviado automaticamente.
Utilização segura
O modo inicial é Desativado. Cada funcionário configura a sua conta a partir de A minha autenticação; o administrador verifica a implementação, passa para Apenas auditoria e ativa Forçar quando a recuperação for comprovada.
Registo de alterações
0.0.16
- O painel está organizado em separadores: Resumo (modo, cobertura da inscrição, falhas e bloqueios das últimas 24 horas e, no máximo, uma linha de alerta), Funcionários e inscrição, Política, Estatísticas e registo de atividade, e Configuração. O painel de suporte tem a sua própria aba, «Suporte», sempre a última; o estado do Integrity aparece abaixo de todas as abas e o cabeçalho exibe o logótipo da GO ON Agency. Cada aba guarda apenas as suas próprias configurações.
- Corrige o facto de uma solicitação que não passe no PrestaWard Captcha contar para o bloqueio da conta de administrador atacada. Anteriormente, as solicitações sem token do Captcha eram consideradas falhas de palavra-passe e um bot podia bloquear uma conta com poucas solicitações. Quando o PrestaWard Captcha protege o acesso ao Back Office e rejeita a solicitação, a falha conta apenas para o limite por IP. Sem o PrestaWard Captcha (ou no modo de Observação), nada muda.
- Novo: códigos por e-mail como segundo fator opcional. Nas definições de e-mail, selecione «Segundo fator (mais fraco)» e, em seguida, ative esta opção para cada perfil de funcionário. Os funcionários com esses perfis confirmam a sua caixa de correio uma vez, com um código enviado por correio, e, posteriormente, podem iniciar sessão com códigos por correio: oito dígitos, guardados apenas como hash com chave, válidos durante cinco minutos, de utilização única e com limite de envios, tal como os atuais códigos de recuperação. As definições e a página do funcionário alertam para o facto de estes códigos serem menos seguros do que uma aplicação de autenticação: quem conseguir ler a caixa de correio poderá aceder à conta. A opção «Apenas recuperação» funciona exatamente como antes.
- Novo: registo guiado do primeiro fator. Quando um funcionário tem de se registar (ou se encontra no período de tolerância), a funcionalidade «A minha autenticação» orienta-o: digitalizar o código QR, introduzir o código e aceder a uma página final de confirmação de sucesso com os códigos de recuperação (descarregar, copiar ou imprimir). O botão «Continuar para o Back Office» só funciona após descarregar, copiar ou imprimir os códigos. As chaves de acesso e os códigos por correio, caso estejam ativados para o funcionário, são apresentados em «Outras formas de proteger a sua conta».
- A minha autenticação passa a ser um resumo simples: uma barra de estado (estado, métodos, códigos de recuperação e dispositivos de confiança), um cartão compacto por método (aplicação de autenticação, chaves de acesso e códigos por correio) com uma única ação recolhível, um cartão de códigos de recuperação, os dispositivos de confiança recolhidos e, no final, uma «zona de perigo» recolhida. A remoção da MFA explica agora o que é eliminado e o que acontece a seguir, e mantém um botão vermelho, a palavra-passe, um código atual e uma confirmação explícita. Continua a atuar apenas sobre o funcionário que iniciou sessão e fica registado no registo de acessos com cadeia de integridade.
- Privacidade: «Atividade recente» já não apresenta endereços completos. Os endereços de e-mail aparecem como j***@d***.com e os endereços IP conservam apenas a sua rede /24 (IPv4) ou os seus três primeiros grupos (IPv6), tal como nas Estatísticas. O registo de acessos com cadeia de integridade mantém os valores exatos e continua a ser a fonte de referência.
- Novo: Estatísticas. Uma nova secção apresenta os últimos 30 dias sob a forma de pequenas tendências diárias (acessos, fatores de autenticação de dois fatores verificados, falhas de palavra-passe, falhas do fator de autenticação de dois fatores, bloqueios, recuperações utilizadas e novos dispositivos de confiança), juntamente com a cobertura de inscrição dos funcionários que devem inscrever-se (por perfil) e os métodos em uso. Apresenta apenas os números relativos ao seu próprio registo de acessos e não mostra endereços IP nem e-mails.
- Chaves de acesso (passkeys: Touch ID, Face ID, Windows Hello e chaves de segurança) como segundo fator: o código está incluído, mas estas funcionalidades vêm desativadas por predefinição e requerem um endereço HTTPS no Back Office. Um administrador ativa-as nas definições, e cada funcionário adiciona-as em «A minha autenticação», solicitando a palavra-passe e o código atual.
- Corrige o facto da ligação com o Integrity se deteriorar no Back Office «todas as lojas»: a identidade da instalação era guardada apenas para a primeira loja; a sincronização em segundo plano lia-a como vazia, apresentava a falha «Chave pública RSA inválida» e a loja conectada passava para o estado «inscrição pendente». A identidade é agora lida como uma unidade a partir do âmbito global (ou da loja que a guarda) em qualquer contexto; a atualização transfere para o âmbito global uma identidade guardada numa loja sem a regenerar e, caso não seja possível lê-la, o estado do Integrity mantém-se inalterado e o último erro é registado como erro local.
- Corrige o facto de a instalação via consola (prestashop:module install) criar as configurações PWA_* apenas para a primeira loja, enquanto o Back Office «todas as lojas» lê as configurações globais. A instalação cria agora as configurações globais e a atualização copia as que faltam a partir da primeira loja, sem sobrescrever nenhum valor existente.
- Novo: barra de filtros comum no registo de acessos. Os seletores estão distribuídos numa grelha de largura igual, o campo de pesquisa e o botão «Filtrar» encontram-se na mesma linha e as ações secundárias estão alinhadas à direita.
- Os e-mails do módulo apresentam o logótipo da sua loja no cabeçalho (com o nome da loja como texto alternativo) e um rodapé comum com o logótipo da GO ON Agency e a assinatura «PrestaWard by GO ON Agency», sem links nem endereços de contacto. O logótipo do rodapé é um ficheiro do próprio módulo, disponibilizado a partir da sua loja.
- Aspecto unificado do painel nos quatro módulos PrestaWard: cabeçalhos de secção, cartões de formulário com bordas neutras e blocos expansíveis comuns, estatísticas numa única linha e um logótipo da GO ON Agency de maiores dimensões no cabeçalho. O botão principal passa a ter uma cor sólida da marca, sem gradiente.
- Corrige o facto de, no PrestaShop 9, o tema de administração apresentar os separadores sublinhados como ligações e os títulos das secções em maiúsculas. Os estilos comuns neutralizam este efeito apenas no painel do PrestaWard, pelo que o PrestaShop 1.7 e 8 mantêm o aspeto anterior.
- Corrige o facto de, no PrestaShop 1.7, a folha de estilos do módulo ser rejeitada ao registar-se com o número da versão no endereço. Agora, o ficheiro é verificado e registado sem parâmetros, de modo a que o novo aspeto apareça nas versões 1.7, 8 e 9.
- Corrige o problema de, no PrestaShop 9, a redefinição do segundo fator de outro funcionário e a sincronização com o Integrity verificarem o token de segurança através de um método que o PrestaShop 9 não utiliza, o que poderia levar à rejeição. Agora, a validação é efetuada através do serviço do PrestaShop 9; no PrestaShop 1.7 e 8, a verificação permanece inalterada.
- Quando a ligação ao Integrity não puder ser atualizada nesse momento, o painel apresenta uma única mensagem: a ligação guardada continua válida e será tentada novamente de forma automática. Os rótulos de todos os separadores estão traduzidos para os nove idiomas.
- A atualização cria as configurações globais em falta, executa a etapa do esquema (coluna de perfil para os códigos por e-mail e tabelas de chaves de acesso) e mantém os códigos por e-mail e as chaves de acesso desativados até que um administrador os ative. Nada é alterado numa instalação existente até que um administrador ative uma opção.
0.0.15
- Novo: repor a autenticação de dois fatores de um funcionário a partir da administração da MFA. Se alguém perder o telemóvel e os códigos de recuperação, o administrador já não necessita de acesso via consola. A redefinição elimina o autenticador e os códigos de recuperação do funcionário, encerra os seus dispositivos de confiança e as suas sessões abertas, e o funcionário terá de se registar novamente no próximo acesso. É solicitada a palavra-passe do administrador; esta função não pode ser utilizada pelo próprio utilizador, e um superadministrador só pode ser redefinição por outro superadministrador. Cada redefinição, bem como cada tentativa rejeitada, fica registada no registo de acessos, e pode notificar o funcionário por e-mail.
- Novo: período de tolerância antes de forçar. Nas políticas de perfil, pode conceder a um perfil um período de 3 a 14 dias antes de Forçar bloquear os funcionários que ainda não se tenham registado. Eles acedem normalmente e veem, em cada página do Back Office, um aviso com a data a partir da qual a autenticação em duas etapas será obrigatória; aqueles que já se registaram continuam a pedir o seu código. O painel apresenta o prazo de cada perfil e o número de funcionários que ainda não se registaram. Os perfis sem período de tolerância funcionam tal como nas versões anteriores.
- Novo: «Atividade recente» no painel resume, em frases simples, os últimos 30 dias do registo de acessos: acessos a partir de um endereço IP ou de um navegador que esse funcionário não tivesse utilizado anteriormente, tentativas falhadas repetidas, bloqueios, códigos de recuperação utilizados e redefinições pelo administrador. Utilize apenas o seu próprio registo, sem geolocalização nem serviços externos.
- A utilização de um código de recuperação pessoal ou por e-mail fica agora registada no registo de acessos como «Código de recuperação utilizado».
- A atualização adiciona duas colunas às políticas de perfil (sem período de tolerância por predefinição) e regista o gancho que apresenta o aviso relativo ao período de tolerância.
- O painel de suporte e diagnóstico é colocado imediatamente antes da secção Integrity, tal como nos restantes módulos PrestaWard, e, no contexto «todas as lojas», já não desaparece: indica que é necessário selecionar uma loja.
- As folhas de estilo são carregadas com a versão do módulo, pelo que o novo aspeto aparece após a atualização, sem necessidade de esvaziar a cache do navegador.
- Sincroniza com o Integrity sempre que abrir o painel, através de um pedido em segundo plano que nunca atrasa a página e, no máximo, uma vez por minuto por loja.
0.0.14
- Atualização de segurança recomendada: reforça a verificação de dois fatores no Back Office, de modo a que as páginas e ações protegidas só sejam acessíveis após a conclusão dessa verificação.
- Alarga a verificação MFA às rotas do Back Office do PrestaShop 1.7.7 a 9 que não utilizam o modelo clássico, tais como exportações e pedidos AJAX.
- Limita as tentativas em todas as verificações de código da secção «A minha autenticação», incluindo por funcionário a partir de diferentes endereços IP, e exige uma sessão autenticada para alterações sensíveis na conta.
- Corrige um ciclo de redirecionamentos no PrestaShop 9 ao abrir «A minha autenticação» com a segunda etapa pendente.
- Os funcionários cujos perfis tenham sido criados após a instalação já podem aceder a «A minha autenticação».
- Corrige a instalação e as tentativas de verificação de Integrity no PHP 7.1 e 7.2.
- Renova a política de MFA assinada antes de caducar e avisa no painel se tiver caducado.
- Adiciona um acesso de emergência via consola, de utilização única, para suspender temporariamente a obrigatoriedade da autenticação multifator (MFA) caso ninguém consiga iniciar sessão. Trata-se de um último recurso: requer acesso ao servidor e à chave de emergência; a suspensão tem a duração de uma hora e fica registada. Os funcionários continuam a recuperar o seu acesso através dos seus códigos pessoais ou da recuperação opcional por e-mail.
- Traduz todos os eventos do registo de acessos para as nove línguas.
0.0.13
- Corrige a compilação do contentor do Back Office em versões antigas sem
request_stack. - Mantém a MFA e a limitação de tentativas no PrestaShop 9; caso falte o contexto necessário, recusa o acesso.
- Adiciona um relatório de diagnóstico manual limitado: descarregue-o e anexe-o ao seu pedido de suporte, indicando o problema e os passos para o reproduzir. Não envia dados automaticamente.
- Interface completa em nove idiomas, com textos e ajudas traduzidos.
0.0.12
- Corrige o controlador de teste de inscrição em PrestaShop 9 e apresenta a causa real quando Integrity falha.
- Atualiza o design comum do Back Office e remove o verificador de atualizações integrado na edição Addons.
0.0.11
- Patch de segurança: interrompe as tentativas automáticas de registo quando a chave de registo da loja é alterada e apresenta um aviso claro no Back Office.
0.0.10
- Heartbeat automático sem cron, através de uma sonda local não bloqueante e comunicação autenticada servidor a servidor com a Integrity API.
- Credenciais seladas por loja, política de MFA assinada e último estado válido sem chamadas remotas durante o início de sessão.
- Bloqueio atómico, intervalo de seis horas e espera após falhas para evitar duplicados.
- Ciclo de vida e atualização validados no PrestaShop 1.7, 8 e 9.
0.0.9
- Ligação segura ao Integrity por loja, credencial selada e sincronização a partir do Back Office.
- A política remota assinada apenas pode reforçar a política MFA local e nunca interfere no processo de início de sessão.
- Configuração reorganizada em quatro separadores: MFA e avisos, Políticas de perfis de funcionários, Tentativas e bloqueios, e Rede e IP.
- As políticas por perfil e loja passam para uma secção própria, a fim de as separar da política global.
- A origem redundante das atualizações é removida da configuração: o canal oficial é definido pelo módulo.
- Cada campo de configuração inclui um link direto para a respetiva explicação no guia de ajuda.
0.0.8
- Período de segurança por funcionário para invalidar sessões, desafios e dispositivos anteriores.
- Invalidação configurável após qualquer alteração de palavra-passe, apenas em caso de recuperação ou alteração administrativa, ou nunca.
- Políticas «Herdar», «Obrigatório», «Opcional» e Desativado por perfil e loja.
- Os superadministradores estão sempre obrigados no modo Forçar e a resolução multiloja segue a política mais rigorosa.
- Chave de emergência de utilização única e recuperação exclusivamente através da consola, sem bypass permanente na Web.
- Recuperação opcional por e-mail durante uma verificação MFA, com código de oito dígitos, HMAC, validade de cinco minutos e limitação de envios.
- Registos encadeados através de HMAC, diagnóstico de integridade, retenção de 30 a 730 dias e exportação JSON assinada.
- Migração idempotente 0.0.8 e atualização validada a partir da versão 0.0.7 no PrestaShop 1.7, 8 e 9.
0.0.7
- «Postura de segurança» dividida em «MFA e alertas», «Tentativas e bloqueios» e «Rede e IP», com gravação atómica.
- Navegação por separadores acessível através do teclado, persistência da seleção e abertura automática do painel com erros de validação.
- Paginação real de registos na base de dados com 25, 50 ou 100 linhas por página.
- Filtros de registos por intervalo de datas, funcionário ou e-mail, evento, resultado e IP.
- Cabeçalho de «A minha autenticação» redesenhado com melhor contraste, hierarquia, adaptação a dispositivos móveis e acessos corporativos.
- O teste de e-mail verifica o transporte e os destinatários sem exigir que os alertas operacionais estejam ativos.
- Diagnóstico visível do transporte do PrestaShop, diferenciando servidores de captura e SMTP real.
- Diagnóstico de erros compatível com os registos
SwiftMessageeMailerMessagedo PrestaShop 1.7, 8 e 9. - Foi eliminado o prefixo duplicado da loja nos assuntos e reforçado o link alternativo para o Back Office.
- Envio corporativo validado através do Exchange Online nas três versões compatíveis.
- Painel de atualizações harmonizado com o Snapshot através do PrestaWard Update Manifest v1, estado, gravidade e SHA-256.
- Migração idempotente 0.0.7 e atualização validada a partir da versão 0.0.6 no PrestaShop 1.7, 8 e 9.
0.0.6
- Proteção transacional contra ataques de força bruta a palavras-passe e autenticação multifator (MFA) por IP e identidade.
- Compatibilidade com IPv4, IPv6, CIDR, proxies de confiança, lista de permissões e lista de bloqueios.
- Avisos de bloqueio limitados para impedir tempestades de e-mail provocadas.
- Quarentena do servidor sem menu, atalhos nem conteúdo do Back Office.
- «A minha autenticação» redesenhada com quatro passos, etiquetas acessíveis, recuperação exportável e revogação individual.
- Mensagens equivalentes e traduzidas no PrestaShop 1.7, 8 e 9, com o resultado por destinatário.
- Verificador reforçado: HTTPS corporativo, sem redirecionamentos, TLS, limite de corpo e manifesto v1 rigoroso.
- Migração 0.0.6, atualização a partir da versão 0.0.5 e matrizes completas nas três versões compatíveis.
0.0.5
- Acesso em etapas: o PrestaShop valida primeiro a palavra-passe e, em seguida, solicita o TOTP ou a recuperação.
- Sessão autenticada em quarentena, associada ao funcionário e limitada a «A minha autenticação» até à conclusão da MFA.
- Bloqueio do acesso lateral através de controladores diretos e pedidos AJAX/XHR.
- Inscrição obrigatória para funcionários e superadministradores sem TOTP confirmado.
- Dispositivos de confiança corrigidos no PrestaShop 9 e associados ao funcionário e ao navegador.
- Segundo fator redesenhado em espanhol com o sistema visual PrestaWard.
- Guia alargado com capturas de ecrã reais do segundo fator no PrestaShop 1.7, 8 e 9.
- Matriz limpa completa: e-mail, TOTP, anti-replay, recuperação, confiança e quarentena.
0.0.4
- Inscrição obrigatória em «A minha autenticação» para contas sem TOTP quando o modo estiver definido como Forçar.
- Segunda etapa de acesso apresentada apenas após a verificação da palavra-passe.
- Superadministradores incluídos no mesmo fluxo de autenticação pessoal.
- Formulário MFA de início de sessão redesenhado e traduzido para espanhol.
- Erro 500 do e-mail de teste corrigido.
- Autosserviço MFA separado para cada funcionário.
- Política, inventário, correio e registos restritos ao superadministrador.
- Permissões modernas e legadas reconstruídas de forma idempotente.
- Diagnóstico preciso dos destinatários, configuração SMTP e transporte.
- IP real unificado nos registos, limitação de taxa, e-mails e dispositivos de confiança.
- Eventos e textos do Back Office traduzidos para o espanhol.
- Cabeçalhos e design alinhados com a família PrestaWard.
- Suporte corporativo restabelecido em hola@go-onagency.es.
- Atualização 0.0.4 e matriz limpa no PrestaShop 1.7, 8 e 9.
0.0.3
- Geometria visual unificada com o PrestaWard Snapshot.
- Dispositivos de confiança revogáveis com tokens aleatórios de 256 bits armazenados como hash.
- As cookies «Secure», «HttpOnly» e «SameSite=Lax» estão limitadas ao Back Office.
- Alertas equivalentes nas integrações legadas e Symfony.
- Identidade de marca, links de produtos, guia, suporte e e-mail de teste.
- Validação do limite de taxas no PrestaShop 1.7, 8 e 9.
0.0.2
- Registo TOTP protegido por palavra-passe e QR local.
- Códigos de recuperação de utilização única armazenados como HMAC.
- Proteção atómica contra a repetição de códigos TOTP.
- Limitação de taxa por conta e IP.
- Integrações específicas para o login legado e o PrestaShop 9 Symfony.
- Rotação do autenticador e revogação da MFA protegidas por palavra-passe e fator.
0.0.1
- Scaffold seguro desativado por predefinição.
- Tabelas MFA, TOTP, painel de controlo, auditoria, registos, alertas e traduções iniciais.