
Qué hace
Una contraseña robada no debería bastar para entrar al Back Office. El módulo añade un segundo factor sin enviar el secreto a APIs de terceros.
Cómo funciona
- El segundo factor son códigos de un solo uso (TOTP) generados por una aplicación de autenticación en el móvil. Si lo permites para un perfil, los empleados de ese perfil pueden usar en su lugar códigos de ocho dígitos enviados por correo, un método más débil porque quien pueda leer el buzón puede entrar; el panel y la página del empleado lo advierten. Está desactivado por defecto. La compatibilidad con llaves de acceso (passkeys) viene incluida, pero desactivada por defecto en esta versión.
- Cada empleado configura su propio factor desde Mi autenticación, con un código QR que se genera en la propia tienda. El primer alta es guiada: escanear el código QR, introducir el código y una página final con los códigos de recuperación. El botón para continuar al Back Office solo se activa cuando el empleado ha descargado, copiado o impreso esos códigos.
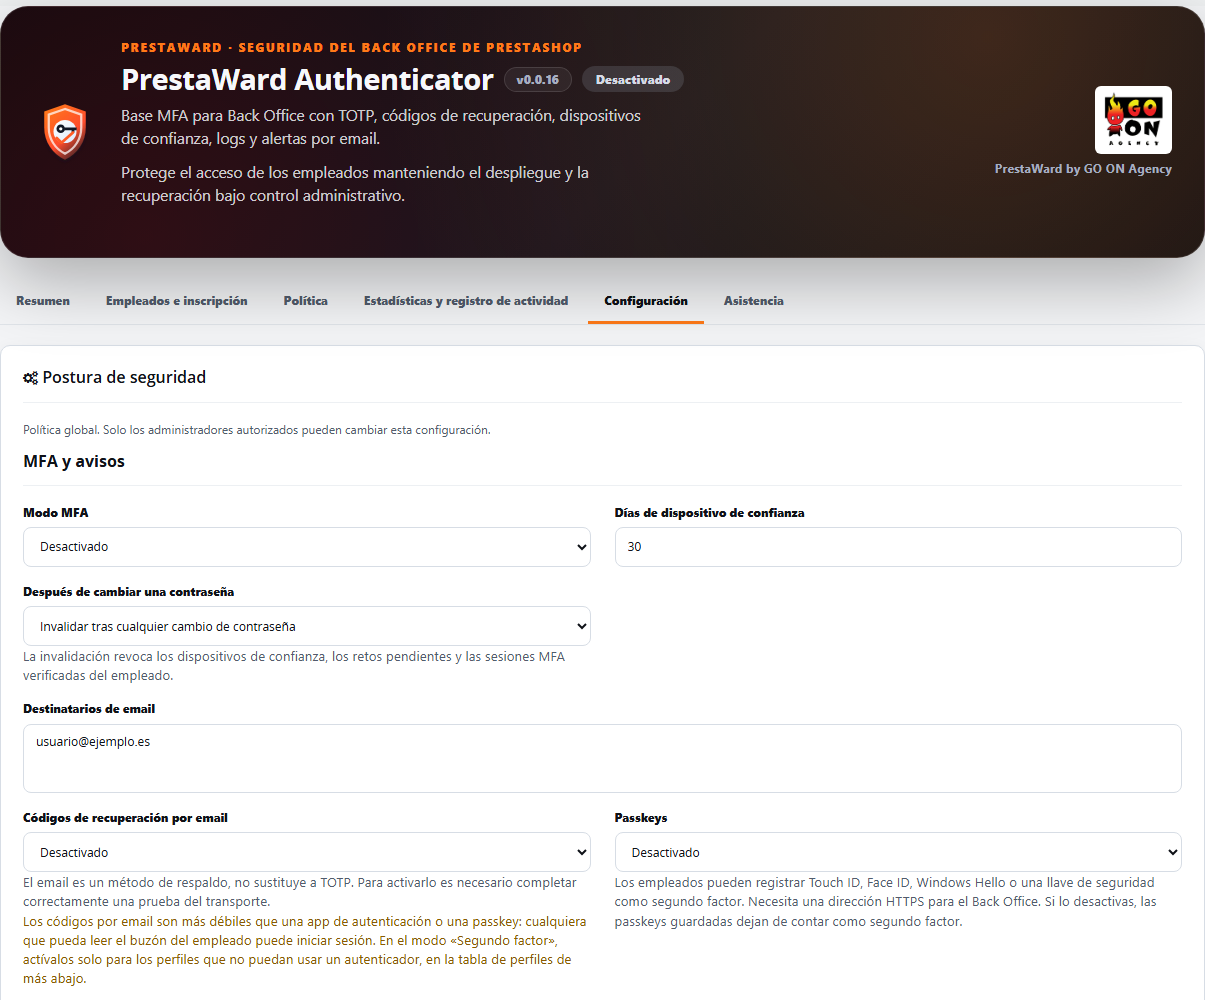
- Se instala en modo Desactivado. En Solo auditoría registra los accesos sin bloquear a nadie y en Forzar exige el segundo factor. Un empleado que aún no lo haya configurado valida su contraseña y solo puede abrir Mi autenticación hasta terminar la configuración.
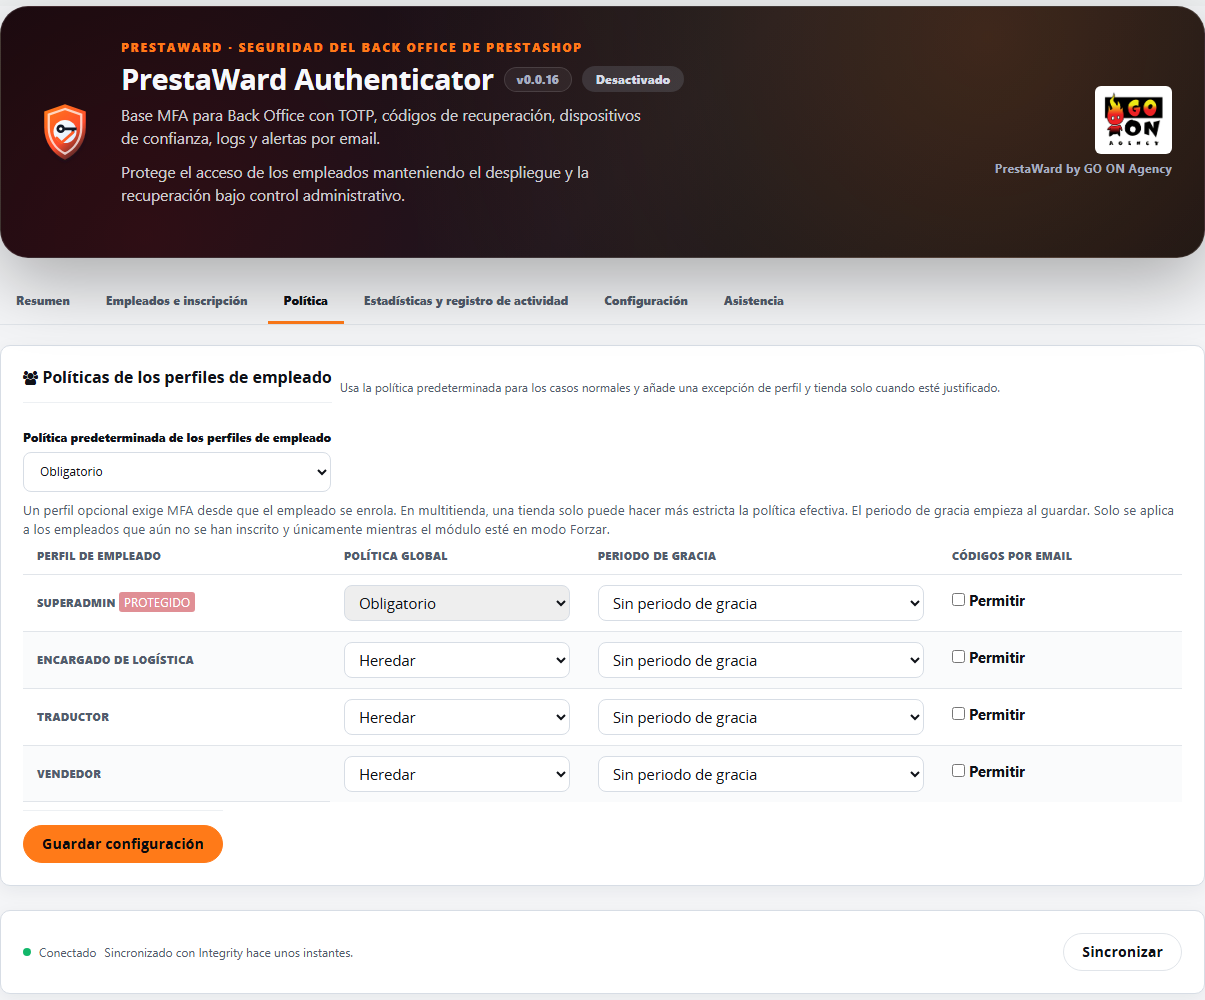
- La política se define para toda la tienda y se puede ajustar por perfil y por tienda. En multitienda se aplica la más exigente.
- Antes de forzar, puedes dar a un perfil un periodo de gracia de 3 a 14 días. Los empleados que aún no se han registrado acceden con normalidad, ven en cada página del Back Office un aviso con la fecha desde la que la autenticación en dos pasos será obligatoria, y el panel muestra cuántos faltan por registrarse. Al terminar el plazo, Forzar se aplica como siempre.
- Los dispositivos de confianza (30 días por defecto) evitan pedir el código en cada acceso desde un equipo conocido. Cada empleado puede revocarlos uno a uno.
- Los intentos de contraseña y de código están limitados (por defecto, 5 intentos de código cada 5 minutos y bloqueo de 15 minutos). Un código TOTP no se puede reutilizar. Si PrestaWard Captcha protege el acceso al Back Office y rechaza la petición, el fallo cuenta solo para el límite por IP y no para el bloqueo de la cuenta del administrador atacado: un bot sin token ya no puede bloquear una cuenta con unas pocas peticiones.
- Cada cierto tiempo, la política MFA se renueva con la firma del servicio PrestaWard Integrity. A Integrity solo se envían datos técnicos de la instalación, nunca secretos TOTP, códigos de recuperación ni datos de empleados.
Si un empleado pierde el móvil
- Códigos de recuperación personales: cada empleado recibe, por defecto, 10 códigos de un solo uso al configurar su factor y debe guardarlos fuera de la tienda.
- Recuperación opcional por correo: durante el segundo paso, el empleado puede pedir un código por email. Está desactivada por defecto y la activa un superadministrador.
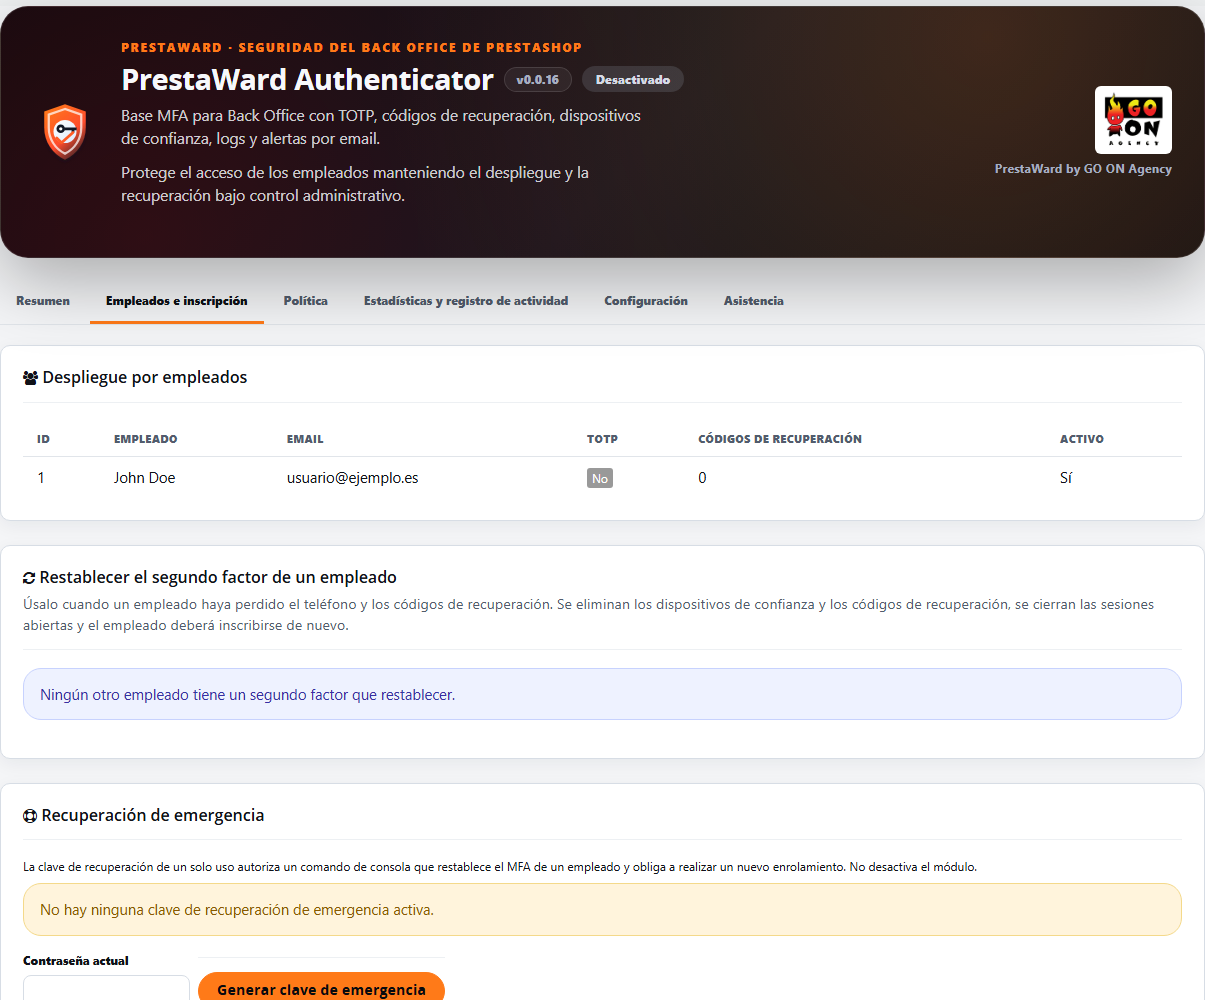
- Restablecimiento desde la administración de MFA, sin acceso por consola: un superadministrador puede restablecer el segundo factor de otro empleado. Pide su contraseña, no se puede usar sobre uno mismo y elimina el autenticador, los códigos de recuperación, los dispositivos de confianza y las sesiones abiertas del empleado, que vuelve a registrarse en su siguiente acceso. Otros perfiles con acceso de edición a la administración de MFA solo pueden restablecer a empleados de perfiles con menos derechos, y solo un superadministrador puede restablecer a otro superadministrador. Cada restablecimiento, y cada intento rechazado, queda en el registro de accesos.
- Acceso de emergencia por consola, como último recurso: requiere acceso al servidor y la clave de emergencia de un solo uso que se genera en la administración de MFA. Permite restablecer los factores de un empleado o suspender la obligación de MFA durante una hora si nadie puede entrar. Queda registrado y la clave no se puede reutilizar.
Requisitos
- PrestaShop 1.7, 8 o 9 y la versión de PHP que exija tu versión de PrestaShop (PHP 7.1 o superior en PrestaShop 1.7).
- Una aplicación de autenticación TOTP en el móvil de cada empleado, salvo en los perfiles a los que permitas el código por correo como segundo factor.
- Para la recuperación por correo, los códigos por correo y las alertas, que la tienda pueda enviar correos.
- Para las llaves de acceso (desactivadas por defecto), una dirección HTTPS en el Back Office.
- La política global, el inventario de empleados, el correo y los registros solo están disponibles para superadministradores. El resto de empleados gestiona únicamente sus propios factores.
- Panel y mensajes en nueve idiomas.
Limitaciones conocidas
- El gestor de archivos del núcleo de PrestaShop (carpeta
filemanagerde la administración) no ejecuta módulos, así que no puede exigir el segundo factor. Con MFA obligatorio, quita ese acceso a los perfiles que no lo necesiten o bloquéalo en el servidor web. - La protección de las páginas Symfony del Back Office requiere PrestaShop 1.7.7 o posterior. En versiones anteriores solo se protegen las páginas clásicas.
- El webservice y la Admin API de PrestaShop usan sus propias claves y quedan fuera del alcance del módulo.
Qué no hace
- No protege el acceso de tus clientes a la tienda: solo el Back Office.
- No envía secretos TOTP, códigos de recuperación ni datos de empleados a servicios externos.
- El pie de los correos del módulo no contiene enlaces, direcciones de contacto ni imágenes alojadas fuera de tu tienda: el logotipo de GO ON Agency es un archivo del propio módulo que se sirve desde tu tienda.
Compatibilidad verificada
La versión 0.0.16 superó las pruebas de laboratorio en PrestaShop 1.7, 8 y 9 el 15 de octubre de 2026, en instalación limpia y en actualización desde la 0.0.15. La versión 0.0.15 superó las de laboratorio en PrestaShop 1.7, 8 y 9 el 13 de octubre de 2026: instalación limpia y actualización desde la 0.0.14 y desde la 0.0.6, con la configuración, los secretos TOTP y los dispositivos de confianza conservados y sin errores bloqueantes en los registros. La versión 0.0.13 se verificó en PrestaShop 1.7.8.11 con PHP 7.4, PrestaShop 8.2.7 con PHP 8.1 y PrestaShop 9.1.4 con PHP 8.5.
Funciones principales
- Enrolamiento TOTP con contraseña actual y QR generado localmente.
- Secretos cifrados con AES-256-GCM y códigos de recuperación HMAC de un solo uso.
- Bloqueo del replay TOTP mediante avance atómico del contador.
- Protección contra fuerza bruta de contraseña y MFA por IP e identidad, con límites y bloqueos configurables.
- IPv4, IPv6, CIDR, proxies de confianza y listas de red sin permitir que una lista segura omita MFA.
- Dispositivos de confianza con tokens de 256 bits, hash, expiración y revocación.
- Autoservicio por empleado separado de la administración global.
- Políticas MFA por perfil y tienda con resolución multitienda por máxima exigencia.
- Invalidación configurable de sesiones y dispositivos tras cambiar la contraseña.
- Recuperación del acceso con códigos personales, código opcional por correo y, como último recurso, acceso de emergencia por consola con clave de un solo uso.
- Código opcional por email durante un reto MFA, con caducidad, HMAC y límites de envío.
- Periodo de gracia por perfil antes de forzar el segundo factor, con aviso en el Back Office y seguimiento de los empleados pendientes.
- Restablecimiento del segundo factor de un empleado desde la administración de MFA, con la contraseña del administrador y registro de cada intento.
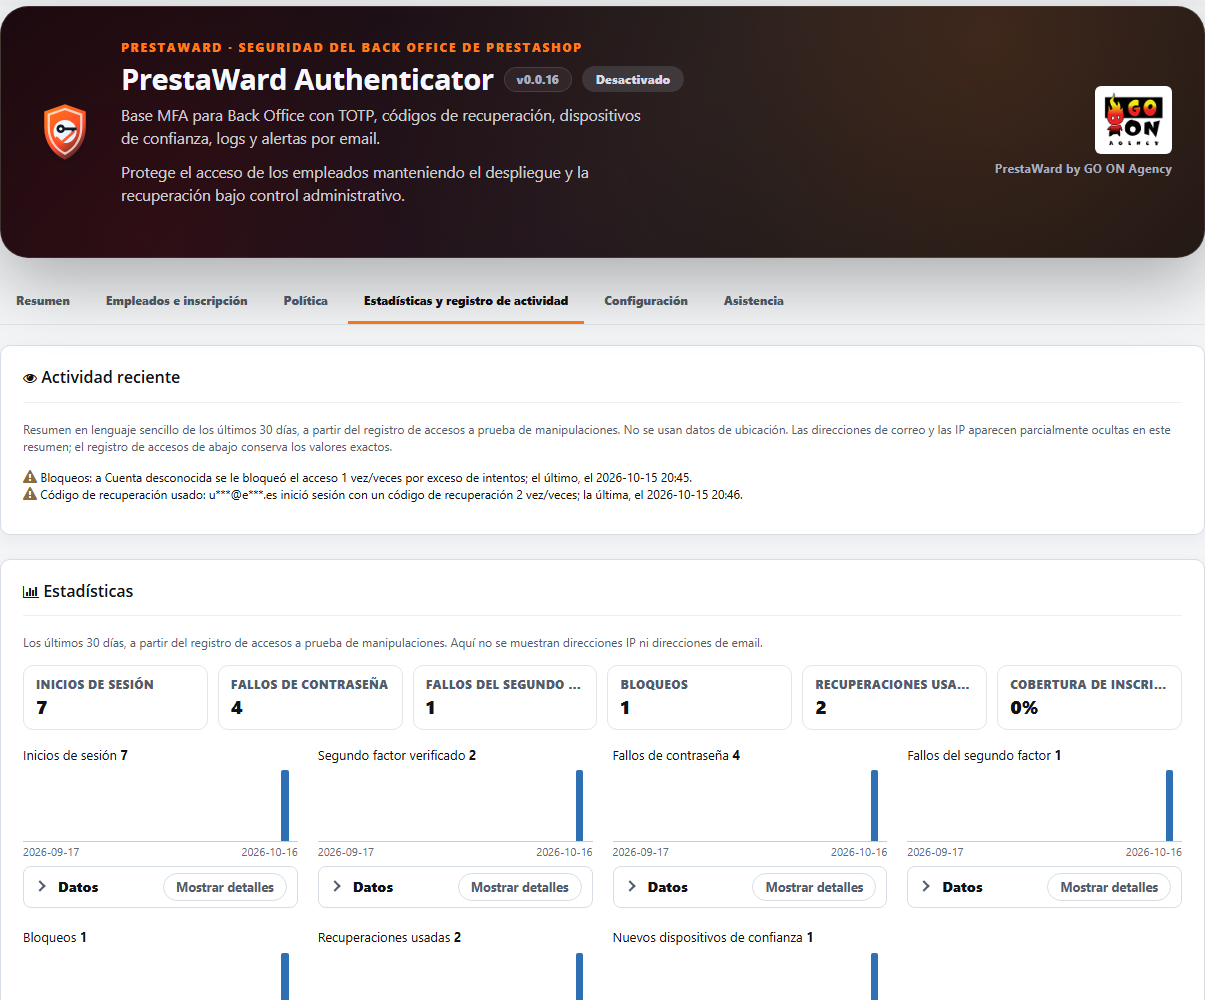
- Actividad reciente en el panel: resumen en frases sencillas de los últimos 30 días del registro de accesos (accesos desde una IP o un navegador nuevos, intentos fallidos repetidos, bloqueos, códigos de recuperación usados y restablecimientos). Usa solo tu propio registro, sin geolocalización ni servicios externos, y no muestra direcciones completas: los correos aparecen enmascarados y las IP solo conservan su red /24 (IPv4) o sus tres primeros grupos (IPv6). El registro de accesos con cadena de integridad conserva los valores exactos.
- Alta guiada del primer factor, con página final de códigos de recuperación que obliga a descargarlos, copiarlos o imprimirlos antes de continuar.
- Códigos por correo como segundo factor opcional, solo para los perfiles que permitas: ocho dígitos, guardados únicamente como hash con clave, válidos cinco minutos, de un solo uso y con límite de envíos. Los empleados confirman su buzón una vez. «Solo recuperación» funciona como antes.
- Mi autenticación como resumen tranquilo: una franja de estado, una tarjeta por método con una sola acción plegada, los códigos de recuperación, los dispositivos de confianza y, al final, una «zona de peligro» plegada. Quitar MFA explica qué se elimina y mantiene la contraseña, un código actual y una confirmación explícita, y solo actúa sobre el empleado que ha iniciado sesión.
- Estadísticas de los últimos 30 días con tendencias diarias (accesos, segundos factores verificados, fallos de contraseña y de segundo factor, bloqueos, recuperaciones usadas y nuevos dispositivos de confianza), la cobertura de inscripción por perfil y los métodos en uso. Solo lee recuentos de tu propio registro de accesos: no muestra direcciones IP ni correos.
- Un bot que no supera PrestaWard Captcha ya no puede bloquear la cuenta de un administrador: ese fallo cuenta solo para el límite por IP.
- Sincronización con Integrity al abrir el panel, mediante una petición en segundo plano que no retrasa la página.
- Panel en cinco pestañas (Resumen, Empleados e inscripción, Política, Estadísticas y registro de actividad, y Configuración) más una pestaña Soporte, siempre la última: el Resumen muestra el modo, la cobertura de inscripción, los fallos y bloqueos de las últimas 24 horas y, como máximo, una línea de alerta, y cada pestaña guarda solo sus propios ajustes.
- Registros encadenados mediante HMAC, con retención, exportación firmada, filtros y paginación.
- Alertas por email equivalentes en PrestaShop 1.7, 8 y 9, con el logotipo de tu tienda en la cabecera y, en el pie, el logotipo de GO ON Agency con la firma «PrestaWard by GO ON Agency».
- Barra de filtros común en el registro de accesos: los selectores se reparten en una cuadrícula de igual ancho, el buscador y el botón Filtrar van en una misma fila y las acciones secundarias quedan alineadas a la derecha.
- Aspecto unificado del panel en los cuatro módulos PrestaWard: cabeceras de sección, tarjetas de formulario con bordes neutros y bloques plegables comunes, estadísticas en una sola línea y un logotipo de GO ON Agency más grande en la cabecera. El botón principal pasa a ser un color sólido de la marca, sin degradado.
- Cuarentena mínima sin navegación hasta completar MFA.
- Registro de instalación y política MFA firmada mediante Integrity, sin transmitir secretos TOTP, códigos de recuperación ni datos de empleados. En la pantalla del módulo, el botón Sincronizar actualiza la conexión.
- Panel de soporte de GO ON Agency con un informe de diagnóstico descargable. Lo descarga un empleado con permiso de edición, con una tienda seleccionada. Solo contiene versiones, estados y contadores, no incluye rutas ni credenciales y no se envía de forma automática.
Uso seguro
El modo inicial es Desactivado. Cada empleado configura su cuenta desde Mi autenticación; el administrador revisa el despliegue, pasa por Solo auditoría y activa Forzar cuando la recuperación esté comprobada.
Changelog
0.0.16
- El panel se organiza en pestañas: Resumen (modo, cobertura de inscripción, fallos y bloqueos de las últimas 24 horas y, como máximo, una línea de alerta), Empleados e inscripción, Política, Estadísticas y registro de actividad, y Configuración. El panel de soporte tiene su propia pestaña, Soporte, siempre la última; el estado de Integrity aparece debajo de todas las pestañas y la cabecera muestra el logotipo de GO ON Agency. Cada pestaña guarda solo sus propios ajustes.
- Corrige que una petición que no supera PrestaWard Captcha contara para el bloqueo de la cuenta de administrador atacada. Antes, las peticiones sin token de Captcha contaban como fallos de contraseña y un bot podía bloquear una cuenta con pocas peticiones. Cuando PrestaWard Captcha protege el acceso al Back Office y rechaza la petición, el fallo cuenta solo para el límite por IP. Sin PrestaWard Captcha (o en modo observación), nada cambia.
- Nuevo: códigos por correo como segundo factor opcional. En los ajustes de correo se elige «Segundo factor (más débil)» y después se permite para cada perfil de empleado. Los empleados de esos perfiles confirman su buzón una vez, con un código enviado por correo, y después pueden iniciar sesión con códigos por correo: ocho dígitos, guardados solo como hash con clave, válidos cinco minutos, de un solo uso y con límite de envíos, como los códigos de recuperación actuales. Los ajustes y la página del empleado advierten de que son más débiles que una aplicación de autenticación: quien pueda leer el buzón puede entrar. «Solo recuperación» funciona exactamente como antes.
- Nuevo: alta guiada del primer factor. Cuando un empleado tiene que inscribirse (o está en el periodo de gracia), Mi autenticación lo guía: escanear el código QR, introducir el código y una página final de éxito con los códigos de recuperación (descargar, copiar o imprimir). El botón «Continuar al Back Office» solo funciona después de descargar, copiar o imprimir los códigos. Las llaves de acceso y los códigos por correo, si están activados para el empleado, se ofrecen en «Otras formas de proteger tu cuenta».
- Mi autenticación pasa a ser un resumen tranquilo: una franja de estado (estado, métodos, códigos de recuperación y dispositivos de confianza), una tarjeta compacta por método (aplicación de autenticación, llaves de acceso y códigos por correo) con una sola acción plegada, una tarjeta de códigos de recuperación, los dispositivos de confianza plegados y, al final, una «zona de peligro» plegada. Quitar MFA explica ahora qué se elimina y qué pasa después, y mantiene un botón rojo, la contraseña, un código actual y una confirmación explícita. Sigue actuando solo sobre el empleado que ha iniciado sesión y queda en el registro de accesos con cadena de integridad.
- Privacidad: «Actividad reciente» ya no muestra direcciones completas. Los correos aparecen como j***@d***.com y las IP solo conservan su red /24 (IPv4) o sus tres primeros grupos (IPv6), igual que Estadísticas. El registro de accesos con cadena de integridad conserva los valores exactos y sigue siendo la fuente de verdad.
- Nuevo: Estadísticas. Una sección nueva muestra los últimos 30 días como pequeñas tendencias diarias (accesos, segundos factores verificados, fallos de contraseña, fallos de segundo factor, bloqueos, recuperaciones usadas y nuevos dispositivos de confianza), junto con la cobertura de inscripción de los empleados que deben inscribirse (por perfil) y los métodos en uso. Solo lee recuentos de tu propio registro de accesos y no muestra direcciones IP ni correos.
- Llaves de acceso (passkeys: Touch ID, Face ID, Windows Hello y llaves de seguridad) como segundo factor: el código está incluido, pero vienen desactivadas por defecto y requieren una dirección HTTPS en el Back Office. Un administrador las activa en los ajustes, y cada empleado las añade en Mi autenticación pidiendo la contraseña y el código actual.
- Corrige que la conexión con Integrity se degradara en el Back Office «todas las tiendas»: la identidad de la instalación se guardaba solo para la primera tienda, la sincronización en segundo plano la leía vacía, fallaba con «Invalid RSA public key» y la tienda conectada pasaba a «inscripción pendiente». La identidad se lee ahora como una unidad desde el ámbito global (o desde la tienda que la guarda) en cualquier contexto, la actualización pasa al ámbito global una identidad guardada en una tienda sin regenerarla y, si no se puede leer, el estado de Integrity se deja como estaba y el último error se registra como error local.
- Corrige que la instalación por consola (prestashop:module install) creara los ajustes PWA_* solo para la primera tienda, mientras el Back Office «todas las tiendas» lee los globales. La instalación crea ahora los ajustes globales y la actualización copia los que falten desde la primera tienda sin sobrescribir ningún valor existente.
- Nuevo: barra de filtros común en el registro de accesos. Los selectores se reparten en una cuadrícula de igual ancho, el buscador y el botón Filtrar van en una misma fila y las acciones secundarias quedan alineadas a la derecha.
- Los correos del módulo muestran el logotipo de tu tienda en la cabecera (con el nombre de la tienda como texto alternativo) y un pie común con el logotipo de GO ON Agency y la firma «PrestaWard by GO ON Agency», sin enlaces ni direcciones de contacto. El logotipo del pie es un archivo del propio módulo servido desde tu tienda.
- Aspecto unificado del panel en los cuatro módulos PrestaWard: cabeceras de sección, tarjetas de formulario con bordes neutros y bloques plegables comunes, estadísticas en una sola línea y un logotipo de GO ON Agency más grande en la cabecera. El botón principal pasa a ser un color sólido de la marca, sin degradado.
- Corrige que, en PrestaShop 9, el tema de administración mostrara las pestañas subrayadas como enlaces y los títulos de sección en mayúsculas. Los estilos comunes lo neutralizan solo dentro del panel de PrestaWard, así que PrestaShop 1.7 y 8 se ven igual que antes.
- Corrige que, en PrestaShop 1.7, la hoja de estilos del módulo se descartara al registrarla con el número de versión en la dirección. Ahora se comprueba el archivo y se registra sin parámetros, de modo que el aspecto nuevo aparece en 1.7, 8 y 9.
- Corrige que, en PrestaShop 9, el restablecimiento del segundo factor de otro empleado y la sincronización con Integrity comprobaran el token de seguridad con un método que PrestaShop 9 no usa y pudieran rechazarse. Ahora se valida con el servicio de PrestaShop 9; en PrestaShop 1.7 y 8 la comprobación sigue igual.
- Cuando la conexión con Integrity no se puede actualizar en ese momento, el panel muestra un único mensaje: la conexión guardada sigue siendo válida y se reintentará automáticamente. Las etiquetas de todas las pestañas están traducidas a los nueve idiomas.
- La actualización crea los ajustes globales que falten, ejecuta el paso de esquema (columna de perfil para los códigos por correo y tablas de llaves de acceso) y mantiene desactivados los códigos por correo y las llaves de acceso hasta que un administrador los active. No cambia nada en una instalación existente hasta que un administrador activa una opción.
0.0.15
- Nuevo: restablecer el segundo factor de un empleado desde la administración de MFA. Si alguien pierde el móvil y los códigos de recuperación, el administrador ya no necesita acceso por consola. El restablecimiento elimina el autenticador y los códigos de recuperación del empleado, cierra sus dispositivos de confianza y sus sesiones abiertas, y el empleado vuelve a registrarse en el siguiente acceso. Pide la contraseña del administrador, no se puede usar sobre uno mismo y un superadministrador solo puede ser restablecido por otro superadministrador. Cada restablecimiento, y cada intento rechazado, queda en el registro de accesos, y puedes avisar por correo al empleado.
- Nuevo: periodo de gracia antes de forzar. En las políticas de perfil puedes dar a un perfil de 3 a 14 días antes de que Forzar bloquee a los empleados que aún no se han registrado. Acceden con normalidad y ven en cada página del Back Office un aviso con la fecha desde la que la autenticación en dos pasos será obligatoria; quienes ya se registraron siguen pidiendo su código. El panel muestra el plazo de cada perfil y cuántos empleados faltan por registrarse. Los perfiles sin periodo de gracia se comportan como en versiones anteriores.
- Nuevo: «Actividad reciente» en el panel resume en frases sencillas los últimos 30 días del registro de accesos: accesos desde una IP o un navegador que ese empleado no había usado antes, intentos fallidos repetidos, bloqueos, códigos de recuperación usados y restablecimientos del administrador. Usa solo tu propio registro, sin geolocalización ni servicios externos.
- Usar un código de recuperación personal o por correo queda ahora registrado en el registro de accesos como «Código de recuperación usado».
- La actualización añade dos columnas a las políticas de perfil (sin periodo de gracia por defecto) y registra el gancho que muestra el aviso del periodo de gracia.
- El panel de soporte y diagnóstico se coloca justo antes de la sección de Integrity, como en el resto de módulos PrestaWard, y en el contexto «todas las tiendas» ya no desaparece: indica que hay que seleccionar una tienda.
- Las hojas de estilo se cargan con la versión del módulo, de modo que el nuevo aspecto aparece tras actualizar sin vaciar la caché del navegador.
- Sincroniza con Integrity cada vez que abres el panel, con una petición en segundo plano que nunca retrasa la página y como máximo una vez por minuto y tienda.
0.0.14
- Actualización de seguridad recomendada: refuerza el control del segundo factor en el Back Office, de modo que las páginas y acciones protegidas solo son accesibles después de completarlo.
- Amplía la verificación MFA a las rutas del Back Office de PrestaShop 1.7.7 a 9 que no usan la plantilla clásica, como exportaciones y peticiones AJAX.
- Limita los intentos en todas las comprobaciones de código de Mi autenticación, también por empleado desde distintas IP, y exige una sesión verificada para los cambios sensibles de la cuenta.
- Corrige un bucle de redirecciones en PrestaShop 9 al abrir Mi autenticación con el segundo factor pendiente.
- Los empleados de perfiles creados después de la instalación ya pueden acceder a Mi autenticación.
- Corrige la instalación y los reintentos de Integrity en PHP 7.1 y 7.2.
- Renueva la política MFA firmada antes de que caduque y avisa en el panel si ha caducado.
- Añade un acceso de emergencia por consola, de un solo uso, para suspender temporalmente la obligación de MFA si nadie puede iniciar sesión. Es el último recurso: requiere acceso al servidor y la clave de emergencia, la suspensión dura una hora y queda registrada. Los empleados siguen recuperando su acceso con sus códigos personales o con la recuperación opcional por correo.
- Traduce todos los eventos del registro de accesos a los nueve idiomas.
0.0.13
- Corrige la compilación del contenedor del Back Office en versiones heredadas sin
request_stack. - Conserva MFA y limitación de intentos en PrestaShop 9; si falta contexto requerido, deniega el acceso.
- Añade informe de diagnóstico manual acotado: descárgalo y adjúntalo a tu solicitud de soporte con el problema y los pasos para reproducirlo. No envía datos automáticamente.
- Interfaz completa en nueve idiomas, con textos y ayudas traducidos.
0.0.12
- Corrige el controlador de prueba de inscripción en PrestaShop 9 y muestra la causa real cuando falla Integrity.
- Actualiza el diseño común del Back Office y retira el comprobador de actualizaciones integrado en la edición Addons.
0.0.11
- Parche de seguridad: detiene los reintentos automáticos de enrolamiento cuando la clave de registro de la tienda cambia y muestra un aviso claro en el Back Office.
0.0.10
- Heartbeat automático sin cron mediante una sonda local no bloqueante y comunicación autenticada servidor a servidor con Integrity API.
- Credenciales selladas por tienda, política MFA firmada y último estado válido sin llamadas remotas durante el inicio de sesión.
- Bloqueo atómico, intervalo de seis horas y espera tras fallos para evitar duplicados.
- Lifecycle y actualización validados en PrestaShop 1.7, 8 y 9.
0.0.9
- Conexión segura con Integrity por tienda, credencial sellada y sincronización desde el Back Office.
- La política remota firmada solo puede reforzar la política MFA local y nunca interviene en el inicio de sesión.
- Configuración reorganizada en cuatro pestañas: MFA y avisos, Políticas de perfiles de empleado, Intentos y bloqueos, y Red e IP.
- Las políticas por perfil y tienda pasan a una sección propia para separarlas de la política global.
- Se retira de la configuración el origen redundante de actualizaciones: el canal oficial queda fijado por el módulo.
- Cada campo de configuración incorpora un acceso directo a su explicación en la guía de ayuda.
0.0.8
- Época de seguridad por empleado para invalidar sesiones, retos y dispositivos anteriores.
- Invalidación configurable tras cualquier cambio de contraseña, solo recuperación o cambio administrativo, o nunca.
- Políticas «Heredar», «Obligatorio», «Opcional» y «Desactivado» por perfil y tienda.
- Superadministradores siempre obligados en modo Forzar y resolución multitienda por la política más estricta.
- Clave de emergencia de un solo uso y recuperación exclusivamente por consola, sin bypass web permanente.
- Recuperación opcional por email durante un reto MFA, con código de ocho dígitos, HMAC, cinco minutos de caducidad y limitación de envíos.
- Registros encadenados mediante HMAC, diagnóstico de integridad, retención de 30 a 730 días y exportación JSON firmada.
- Migración idempotente 0.0.8 y actualización validada desde 0.0.7 en PrestaShop 1.7, 8 y 9.
0.0.7
- «Postura de seguridad» dividida en «MFA y avisos», «Intentos y bloqueos» y «Red e IP», con guardado atómico.
- Navegación de pestañas accesible por teclado, persistencia de selección y apertura automática del panel con errores de validación.
- Paginación real de registros en base de datos con 25, 50 o 100 filas por página.
- Filtros de registros por intervalo de fechas, empleado o email, evento, resultado e IP.
- Cabecera de «Mi autenticación» rediseñada con mejor contraste, jerarquía, adaptación móvil y accesos corporativos.
- La prueba de correo comprueba transporte y destinatarios sin exigir que las alertas operativas estén activas.
- Diagnóstico visible del transporte de PrestaShop, diferenciando servidores de captura y SMTP real.
- Diagnóstico de errores compatible con los registros
SwiftMessageyMailerMessagede PrestaShop 1.7, 8 y 9. - Eliminado el prefijo duplicado de la tienda en los asuntos y reforzado el enlace alternativo al Back Office.
- Envío corporativo validado mediante Exchange Online en las tres versiones compatibles.
- Panel de actualizaciones homogeneizado con Snapshot mediante PrestaWard Update Manifest v1, estado, criticidad y SHA-256.
- Migración idempotente 0.0.7 y actualización validada desde 0.0.6 en PrestaShop 1.7, 8 y 9.
0.0.6
- Protección transaccional contra fuerza bruta de contraseña y MFA por IP e identidad.
- Compatibilidad con IPv4, IPv6, CIDR, proxies de confianza, lista permitida y lista de bloqueo.
- Avisos de bloqueo limitados para impedir tormentas de correo provocadas.
- Cuarentena de servidor sin menú, accesos rápidos ni contenido del Back Office.
- «Mi autenticación» rediseñada con cuatro pasos, etiquetas accesibles, recuperación exportable y revocación individual.
- Correos equivalentes y traducidos en PrestaShop 1.7, 8 y 9, con resultado por destinatario.
- Comprobador endurecido: HTTPS corporativo, sin redirecciones, TLS, límite de cuerpo y manifiesto v1 estricto.
- Migración 0.0.6, actualización desde 0.0.5 y matrices completas en las tres versiones compatibles.
0.0.5
- Acceso por etapas: PrestaShop valida primero la contraseña y después solicita TOTP o recuperación.
- Sesión autenticada en cuarentena, vinculada al empleado y limitada a «Mi autenticación» hasta completar MFA.
- Cierre del acceso lateral mediante controladores directos y peticiones AJAX/XHR.
- Enrolamiento obligatorio para empleados y superadministradores sin TOTP confirmado.
- Dispositivos de confianza corregidos en PrestaShop 9 y vinculados al empleado y al navegador.
- Segundo factor rediseñado en español con el sistema visual PrestaWard.
- Guía ampliada con capturas reales del segundo factor en PrestaShop 1.7, 8 y 9.
- Matriz limpia completa: correo, TOTP, anti-replay, recuperación, confianza y cuarentena.
0.0.4
- Enrolamiento obligatorio en «Mi autenticación» para cuentas sin TOTP cuando el modo está en Forzar.
- Segundo paso de acceso mostrado únicamente después de verificar la contraseña.
- Superadministradores incluidos en el mismo flujo de autenticación personal.
- Formulario MFA del login rediseñado y traducido al español.
- Error 500 del email de prueba corregido.
- Autoservicio MFA separado para cada empleado.
- Política, inventario, correo y logs restringidos al superadministrador.
- Permisos modernos y legacy reconstruidos de forma idempotente.
- Diagnóstico preciso de destinatarios, configuración SMTP y transporte.
- IP real unificada en logs, rate limiting, emails y dispositivos de confianza.
- Eventos y textos del Back Office traducidos al español.
- Cabeceras y diseño alineados con la familia PrestaWard.
- Soporte corporativo restaurado a hola@go-onagency.es.
- Upgrade 0.0.4 y matriz limpia en PrestaShop 1.7, 8 y 9.
0.0.3
- Geometría visual unificada con PrestaWard Snapshot.
- Dispositivos de confianza revocables con tokens aleatorios de 256 bits almacenados como hash.
- Cookies Secure, HttpOnly y SameSite=Lax limitadas al Back Office.
- Alertas equivalentes en las integraciones legacy y Symfony.
- Branding, enlaces de producto, guía, soporte y email de prueba.
- Validación del rate limit en PrestaShop 1.7, 8 y 9.
0.0.2
- Enrolamiento TOTP protegido por contraseña y QR local.
- Códigos de recuperación de un solo uso almacenados como HMAC.
- Protección atómica contra replay TOTP.
- Rate limiting por cuenta e IP.
- Integraciones específicas para login legacy y PrestaShop 9 Symfony.
- Rotación del autenticador y retirada MFA protegidas por contraseña y factor.
0.0.1
- Scaffold seguro desactivado por defecto.
- Tablas MFA, TOTP, dashboard, auditoría, logs, alertas y traducciones iniciales.